レジャー社は2026年10月10日(土)、被害を受けた顧客1名のハードウェアウォレットに不正なインプラントが仕込まれていたことを確認し、東南アジアの再販業者「CryptoBilis」が関与したサプライチェーン攻撃の疑いに信憑性を与えました。 この発見は、数百のアドレスにまたがり総額9,340万ドルに迫る暗号資産の損失が報告されたことを受けたものです。
Ledger、影響ユーザーウォレットに隠しハードウェアインプラントを確認

共有
主なポイント:
- Ledgerは10月10日、不正なハードウェアインプラントの存在を確認し、物理的な改ざんが行われたとの疑惑を強めました。
- Yfarmxは損失額を9,340万ドルと推定していますが、Ledgerはこの数字をまだ確認していません。
- Ledgerが当局と協力して調査を進めている間、CryptoBilisはハードウェアウォレットの販売を停止しています。
暗号資産ウォレットの調査が拡大する中、Ledgerが物理的な改ざんを確認
10月10日(土)、Ledgerは影響を受けた顧客のデバイスに不正なハードウェアインプラントが埋め込まれていたことを確認した。この発見は、東南アジアの再販業者CryptoBilisに関連する最近のウォレット資金流出事件をめぐる疑惑に、かなりの信憑性を与えるものである。 この確認は、損失額が9,340万ドルに達するという推定を受けて行われたが、Ledgerはこれらの数字を独自に検証していない。
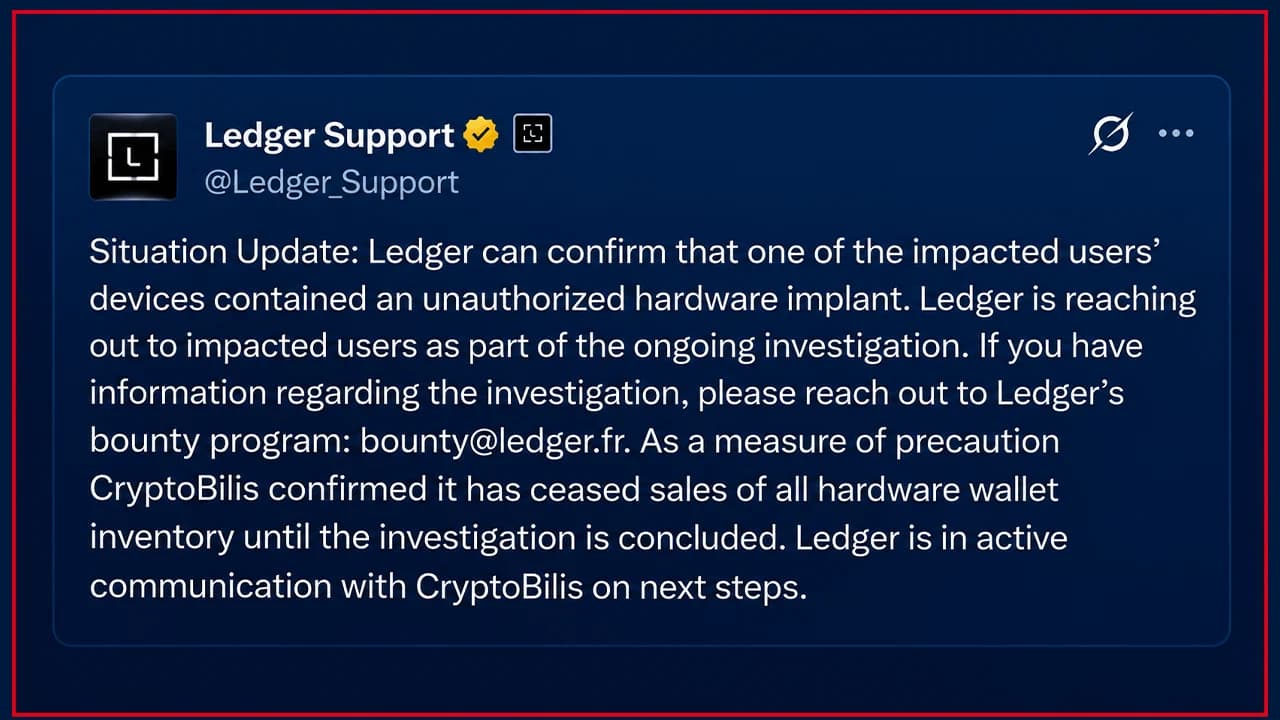
同社は自社のセキュリティインフラは依然として健全であると主張しており、捜査当局は一見すると正規品に見えるにもかかわらず潜在的に侵害されている可能性のあるデバイスというかなり特異な問題に直面しています。レジャーが土曜日に発表した声明は、影響を受けた顧客のハードウェアウォレットにおける物理的な改ざんについて同社が初めて公式に認めたものとなりました。 同社は「影響を受けたユーザーのうち1人のデバイスに不正なハードウェアインプラントが仕込まれていた」と発表し、悪意のあるハードウェアが関与していたことを示すこれまでで最も有力な証拠を捜査当局に提供しました。
X(旧Twitter)の投稿で、同社のサポートアカウントは「進行中の調査の一環として、影響を受けたユーザーに連絡を取っている」と説明するとともに、関連情報を保有する者には報奨金プログラムへの連絡を呼びかけた。 CryptoBilisも対応に乗り出し、Ledgerの報告によると、この再販業者は「調査が終了するまで、すべてのハードウェアウォレット在庫の販売を停止した」とのことです。この確認は、東南アジア各地でウォレットの資金が流出したとの金曜日の報道を受けたものです。同地域では、捜査当局がビットコイン、イーサ、ステーブルコインに関連する不審な取引を追跡していました。 独立した推計には大きなばらつきがあり、Yfarmxは471のアドレスで9340万ドルの損失が疑われると試算している一方、Bitqueryは311のユニークなアドレスで約9290万ドルと推定しています。
隠されたハードウェアがウォレットのセキュリティに疑問を投げかける
この発見は、元Mt. Gox CEOのマーク・カルペレス氏が公表した独立調査結果の信憑性を裏付けるものでもあります。同氏は、隠された回路基板、携帯電話通信機器、およびリカバリーフレーズを傍受できるとされるコンポーネントを内蔵した、改造されたLedger Nano Xの存在を記録していました。
この手口は特に巧妙で、ウォレットのセキュアエレメントを攻撃するのではなく、セットアップ中にデバイスのディスプレイへ送られる情報を監視し、リカバリーフレーズをキャプチャしてセルラー接続で送信していたと報じられています。この手法であれば、本来は正規のデバイスであっても通常の検証チェックを通過しつつ、所有者のリカバリーフレーズを密かに漏洩させることが可能になります。 ただし、調査当局は被害を受けたすべてのウォレットに同様の装置が組み込まれていたことを立証できていません。ハードウェアウォレットメーカーのLedgerは、改ざんされたハードウェアと自社の基盤となるセキュリティシステムを明確に区別し、「Ledgerのセキュリティインフラ、システム、またはサービスが侵害されたという兆候は一切ない」と述べました。

LedgerのXへの投稿は多くの批判を招き、同社の対応に不満を示す声も上がりました。投稿には「被害者に返金するつもりなのか?」と問うアカウントが複数見られました。また、Ledgerは外部委託先に対して責任を負うべきだと主張する声もありました。 別のユーザーは「公式認定販売代理店だったのだから、責任は貴社にある。被害者への補償を行うべきだ」と投稿しました。
Ledger、CryptoBilisの顧客に新たな警告を発する
調査が本格化する中、Ledgerは当該販売代理店を通じてデバイスを購入した顧客に対し、改めて注意喚起を行った。同社は影響を受けた購入者に対し、「まだセットアップを行っていない場合は、セットアップを開始しないように」と推奨した。

すでにウォレットの初期化を完了した顧客に対しては、「新しいシードを用いた新しいLedgerサインナーへ資産を移すことを検討してください」と助言しました。この区別が重要なのは、セットアップ時に取得されたリカバリーフレーズにより、侵害されたハードウェアが接続を切断された後も、長期間にわたり資産が危険にさらされる可能性があるためです。
また、Ledgerは「さらなる強化された改ざん防止ソリューションの開発に取り組んでいる」ことを確認し、既存のチェックを回避できる物理的な改変が差し迫ったセキュリティ上の懸念となっていることを示唆した。
同社は捜査当局を支援したSEAL 911に謝意を表し、当局と協力していると述べました。一方、Ledgerは顧客に対し「Ledgerが24語のリカバリーフレーズを尋ねることは決してありません」と警告しました。 一連の展開にもかかわらず、最大の疑問は依然として未解決のままです。 1台の改ざんされたデバイスが確認されたものの、その他の埋め込みデバイスの数、報告されている紛失事例との関連性、そして犯人の正体については依然として解明されていません。秘密を守るために作られたデバイスには、どうやら「もう一つの耳」があったようで、捜査当局は他にどれだけのデバイスが盗聴を行っていたのか、現在も調査を進めています。

捜査当局がハードウェアウォレットを巻き込んだサプライチェーン攻撃の可能性について調査を進める中、Ledgerの損失額は9,340万ドルに達するとみられています。
今すぐ読む: レジャー・ウォレットの謎深まる、損失9340万ドルか

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。