



金曜日、暗号資産コミュニティはまたしてもセキュリティをめぐる騒動に直面しています。今回は、ハードウェアウォレットメーカーのLedgerが関与しています。初期の報道では盗難被害額は8,600万ドルとされていましたが、実際の損失額は9,340万ドルに達した可能性があり、Ledgerがまだ公式な説明を出していない現時点では、サプライチェーン攻撃が最も信憑性の高い説明として浮上しています。
レジャー・ウォレットの謎深まる、損失9340万ドルか

共有

主なポイント:
- Yfarmxによると、被害額は471のアドレスに及び、9340万ドルに達した可能性があります。
- Chainalysisは、約1億ドルの損失報告に関連する複雑な資金洗浄作戦を追跡しています。
- 10月9日現在、Ledgerは依然として調査中で、サプライチェーン攻撃の可能性については疑問が残っています。
オンチェーン調査により、9,340万ドルの損失が疑われることが判明
Yfarmxの記者ジョン・カマル氏による詳細な調査とオンチェーン分析によると、Ledgerに関連するとみられる損失は、471の異なるアドレスにわたり9,340万ドルに達した可能性があります。しかし、Ledgerは現時点でこの調査結果を検証しておらず、1億ドル近くの損失疑惑についても確認していません。
Bitcoin.com Newsは以前、Ledgerが「CryptoBillisという再販業者から製品を購入した東南アジアのユーザー」からの損失報告について調査中であると報じていました。それ以来、同社からはこれ以上の調査結果が公表されておらず、独立した調査員やオンチェーン分析者たちが、何が起きたのかを独自に解明しようとしています。
ブロックチェーン分析企業のChainalysisはX上でこの状況を認め、「Ledger製品の保有者から資金が盗まれたという報告を調査中である」と述べました。同社はさらに、自社のアナリストが「高度なクロスチェーン資金洗浄作戦」を特定したことを明らかにしました。
Bitqueryもこの件を調査し、その数値はカマルの分析結果と非常に近いものでした。このブロックチェーンデータインフラおよびインテリジェンス企業の報告書によると、311の固有アドレスにまたがり、総額は約9,290万ドルに上るとされています。「1人の窃盗犯がすべての鍵を保有していた」と、Bitqueryの分析は説明しています。
隠されたハードウェアの発見がサプライチェーン攻撃の疑いを強める
これと並行して、元Mt. Gox CEOのマーク・カルペレス氏は、セットアップ中にリカバリーフレーズをキャプチャできる隠された監視用ハードウェアが組み込まれたLedgerデバイスを記録しています。カルペレス氏の発見は、サードパーティのベンダーから購入したウォレットが、ユーザーがデバイスを開封し、暗号資産を転送する前からすでに侵害されていた可能性があることを示唆しています。
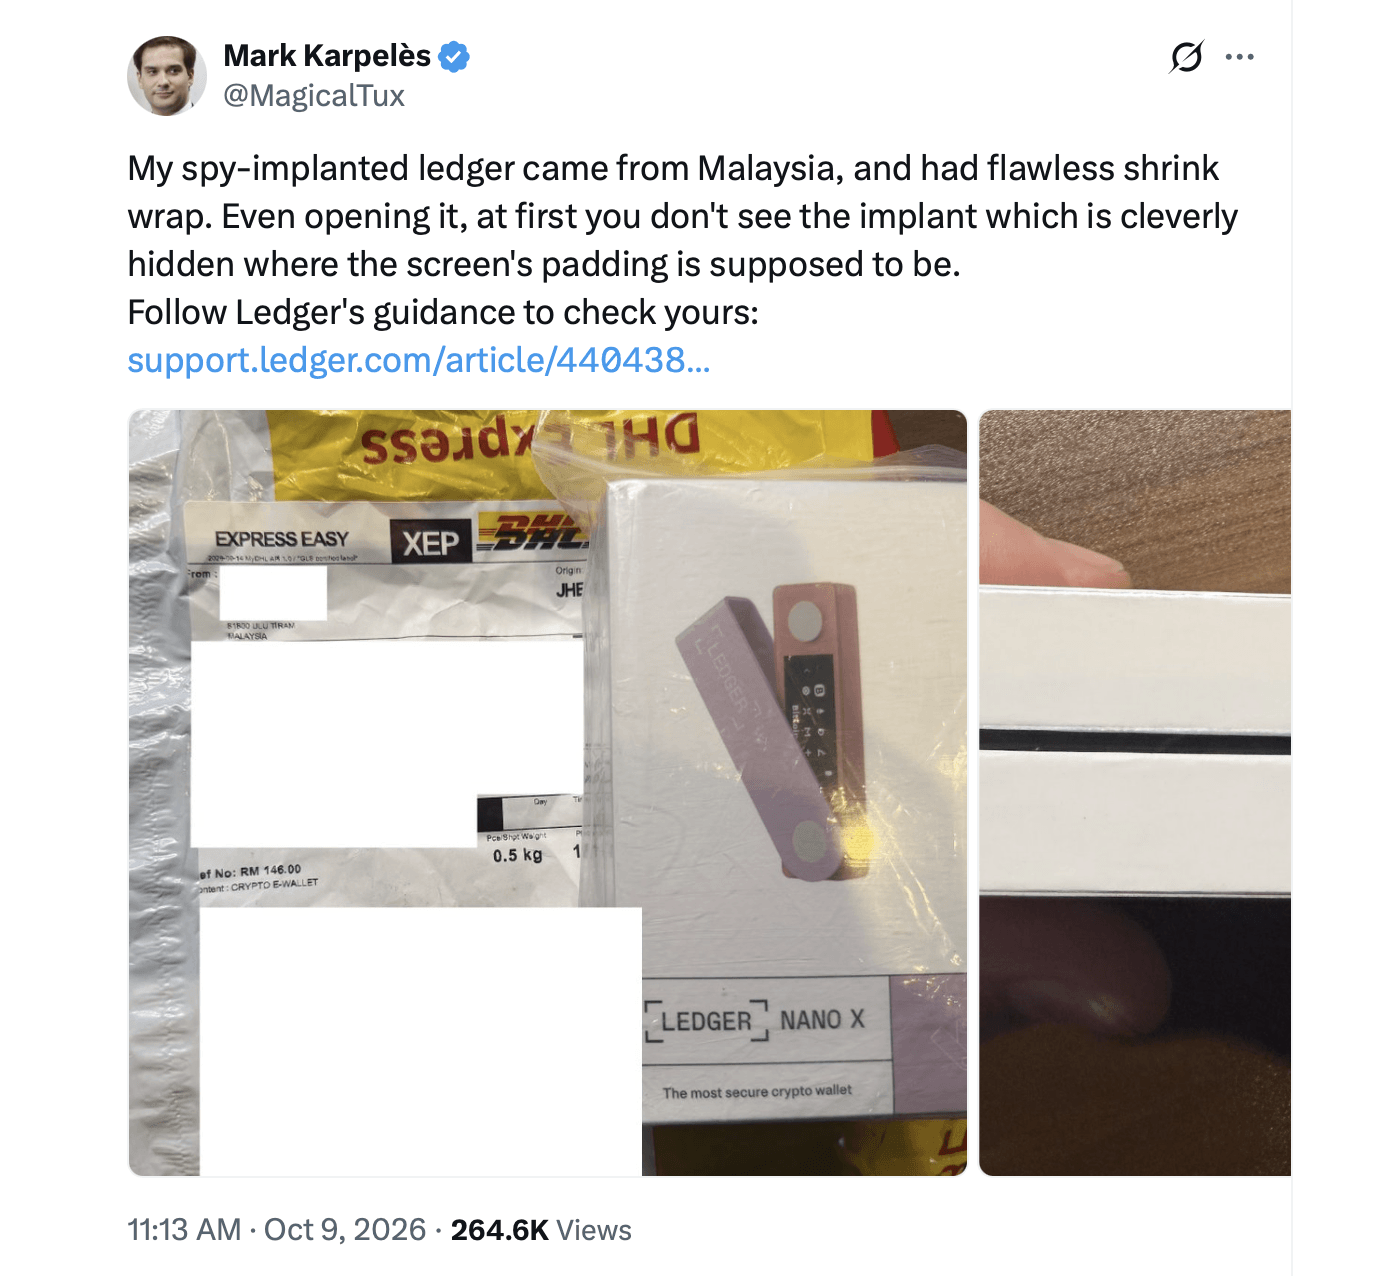
しかし、この説が支持を集めているにもかかわらず、レジャー社も独立した調査機関も、これらの疑わしい埋め込み装置と金曜日に報告された損失との間に決定的な関連性を立証できていません。
ウォレットの資金流出とクロスチェーン送金が謎を深める
Yfarmxのカマルによる報告では、記録された送金は被害者自身の署名認証情報を使って承認されたように見え、ビットコインでは特定のアドレスから資金が完全に引き出され、変更前のUTXOが元のウォレットに戻されることはなかった。
ThorchainやTornado Cashなどのアプリケーションと併せて、複数のブロックチェーンネットワークが利用されていた。現時点での見解としては、これはLedger製デバイスの一部を乗っ取ることに成功したサプライチェーン攻撃であった可能性が高い。Coldcardのファームウェアのバグのようなものではなく、リモートでのゼロデイ攻撃を示唆する証拠も一切見当たらない。
前述の通り、Ledgerは損失総額を確認していません。また、同社はソーシャルメディア上で出回っている諸説のいずれについても裏付けを行っていません。 今回の事態は、TrezorやSafepalを巻き込んだ最近のデータ漏洩事件に続くもので、これらの事件では数万人の顧客の注文情報が流出していました。カマル氏による状況分析ではさらに、CryptoBillisが「Trezor、Safepal、Tangem、 [and] Onekey」などのハードウェアウォレットを販売していたと指摘しています。現時点では、暗号資産コミュニティはLedgerによる正式な事後分析を待ち望んでおり、同社がこの不可解な事件の背景にある状況を明らかにし、切実に求められている回答を提供してくれることを期待しています。

Safepalでデータ漏洩が発生し、39,798人のユーザーの情報が流出したことを受け、セキュリティ上の問題とウォレットユーザーへの影響について詳しくご紹介します。
今すぐ読む: 注文プラグインの不具合により、Safepalの顧客39,798人がデータ漏洩の被害に遭いました。

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。















