Btcpay Server a émis un avertissement d'arrêt d'urgence le 1er novembre 2026, après avoir reçu des informations selon lesquelles des pirates vidaient des bitcoins de portefeuilles « chauds » connectés à des serveurs de paiement auto-hébergés. Le fondateur, Nicolas Dorier, a établi un lien entre les compromissions signalées et les versions antérieures à la 2.4.2, tout en précisant que les serveurs publics fonctionnant sous la version 2.4.7 n’avaient pas été attaqués. Cet avertissement est intervenu trois jours seulement après une refonte de la sécurité assistée par IA qui avait corrigé 85 vulnérabilités, soulevant des questions quant aux risques encourus par les opérateurs qui tardent à mettre à jour leurs logiciels.
Btcpay, prestataire de paiement Bitcoin, victime de vols sur portefeuilles chauds
ÉCRIT PAR

PARTAGER
Points clés à retenir
- L'alerte d'urgence de Btcpay Server laisse les commerçants face à des questions sans réponse concernant le vol de bitcoins.
- Les conclusions préliminaires de Nicolas Dorier pointent vers des versions du logiciel antérieures à la 2.4.2.
- Les 85 failles de sécurité identifiées par Anthropic apportent un rebondissement saisissant à la dernière crise de Btcpay Server.
Les développeurs de Btcpay recommandent une mise hors service immédiate alors que les portefeuilles Bitcoin sont vidés
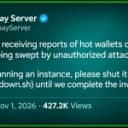
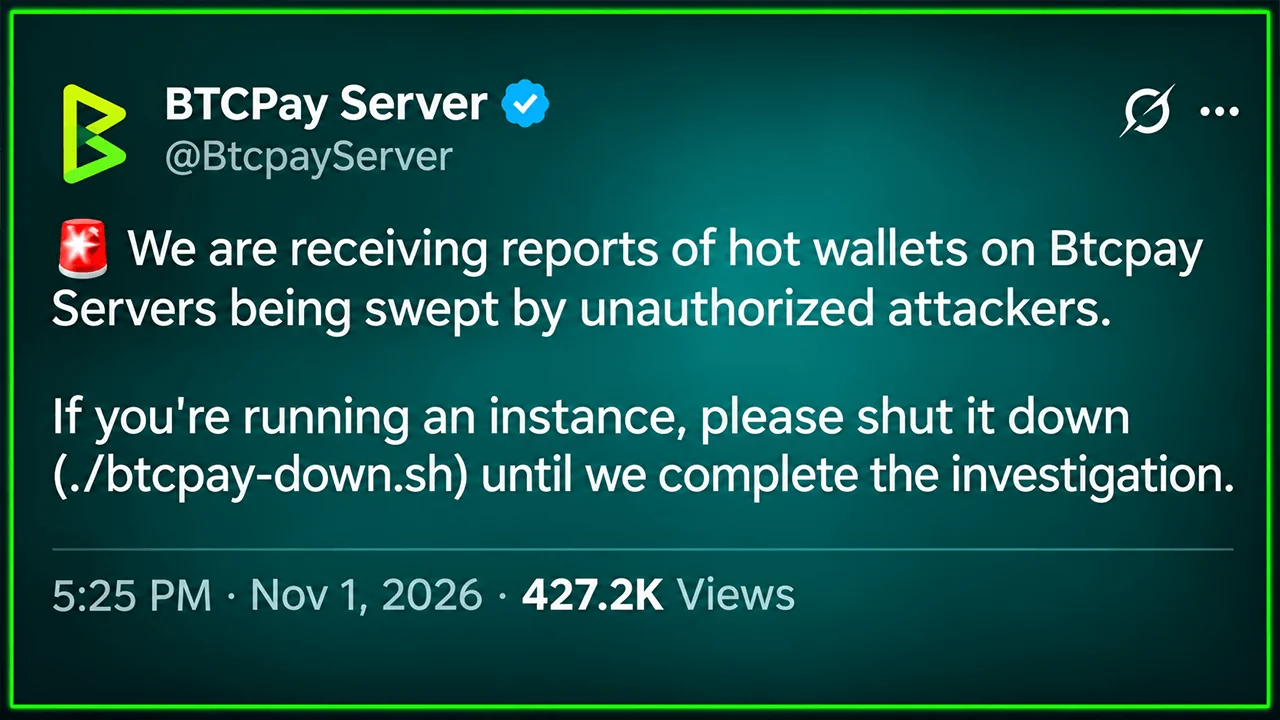
Vers 22 h 25 UTC le 1er novembre, le compte officiel de Btcpay Server a publié un avis urgent :
« Nous recevons des signalements indiquant que des portefeuilles chauds hébergés sur des serveurs BTCPay sont vidés par des attaquants non autorisés. »
Les opérateurs ont reçu pour consigne d’arrêter leurs instances à l’aide de la commande ./btcpay-down.sh jusqu’à ce que les enquêteurs puissent établir ce qui s’était passé. Uncle Rockstar Developer, contributeur principal du projet, a renforcé l’avertissement en déclarant : « Ce n’est pas un exercice : arrêtez votre serveur BTCPay si vous disposez d’un portefeuille « chaud ». »
BTCPay Server est un logiciel open source permettant aux commerçants d’accepter des paiements en bitcoins (BTC) sans passer par un intermédiaire de paiement classique. Les opérateurs peuvent héberger eux-mêmes le logiciel et gérer leur propre infrastructure de portefeuilles. Cette indépendance s’accompagne de responsabilités.
Au moment de la rédaction de cet article, les développeurs n’avaient communiqué ni le montant total des bitcoins volés, ni le nombre de commerçants concernés. L’alerte initiale ne fournissait pas non plus d’explication confirmée sur la manière dont les pirates avaient initialement pénétré dans les systèmes compromis.
Le fondateur pointe du doigt les anciennes versions alors que l’enquête se précise
Le fondateur de Btcpay Server, Nicolas Dorier, a par la suite fourni une explication plus précise. Ses conclusions préliminaires indiquaient que les déploiements affectés utilisaient une version du logiciel antérieure à la version 2.4.2. Les attaquants auraient obtenu un accès administrateur, les traces informatiques pointant vers des vulnérabilités présentes dans ces anciennes versions.
M. Dorier a également indiqué que les serveurs publics et de démonstration fonctionnant sous la version 2.4.7 n’avaient pas été attaqués. Cette distinction vient doucher l’hypothèse selon laquelle la dernière version d’urgence aurait elle-même été à l’origine de la faille signalée. Cela ne signifie toutefois pas que toutes les installations actuelles soient à l’abri, et les enquêteurs n’ont pas encore publié de rapport technique complet.
Le projet avait déjà corrigé en août une autre vulnérabilité qui permettait à des attaquants non authentifiés d’obtenir les identifiants « macaroon » du Lightning Network Daemon (LND), qui font office de jetons d’autorisation. Cette faille avait été corrigée dans la version 2.4.2. Les développeurs avaient précédemment déclaré que les portefeuilles « on-chain » de Btcpay n’étaient pas exposés via cette vulnérabilité spécifique.
Il n’a pas encore été établi de manière concluante si les derniers vols impliquaient cette même faille, une autre faille plus ancienne ou plusieurs failles.
Une refonte de la sécurité par IA a corrigé 85 failles quelques jours seulement avant l’alerte
Le timing ajoute une autre tournure à l’affaire. Le 29 octobre, Btcpay Server a publié la version 2.4.7 après avoir reçu des rapports de vulnérabilité générés dans le cadre de l’initiative de scan de sécurité open source d’Anthropic. Cette mise à jour a corrigé 85 problèmes, dont un critique, 13 de gravité élevée, 52 de gravité moyenne et 19 de gravité faible.
Ces révélations interviennent dans le cadre d’une expansion plus large de la recherche sur les vulnérabilités assistée par l’IA en 2026, alors que les systèmes développés par des géants de l’IA tels qu’Anthropic, OpenAI et Google faisaient preuve de capacités de plus en plus sophistiquées pour identifier les failles logicielles. À elle seule, l’initiative d’analyse d’Anthropic a signalé plus de 29 000 vulnérabilités potentielles en six mois, bien que seule une partie d’entre elles ait fait l’objet d’un examen manuel. L’incident de Btcpay illustre une distinction fondamentale entre la découverte de vulnérabilités et la protection des logiciels déployés. La publication de correctifs ne met pas automatiquement à jour les serveurs exploités de manière indépendante.
Les commerçants mettent leurs serveurs hors ligne tandis que l’enquête se poursuit
Des entreprises, dont Coincards, ont mis hors ligne leurs installations Btcpay à la suite de l’alerte. Pour les commerçants, cette interruption crée un dilemme immédiat entre la disponibilité des paiements et la protection des fonds accessibles via les portefeuilles connectés. M. Dorier a réitéré l’importance de limiter les soldes des « hot wallets » aux montants que les opérateurs peuvent se permettre de perdre.
Aucune estimation définitive des pertes, aucun nouveau correctif spécifique à l’incident ni aucun levé d’alerte n’ont été annoncés dans les mises à jour fournies. Les développeurs préparaient une explication plus complète. La question préoccupante dépasse le cadre de Btcpay : alors que les systèmes d’IA accélèrent la découverte des vulnérabilités, les infrastructures de paiement gérées de manière indépendante peuvent-elles suivre le rythme des correctifs ?

Les utilisateurs de BTCPay Server doivent agir rapidement. Découvrez cette vulnérabilité et comment mettre à jour ou désactiver le service pour des raisons de sécurité.
Lire: Les nœuds Lightning de Bitcoin touchés alors que BTCPay annonce un correctif d'urgence pour la version 2.4.2

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARJamie RedmanNews Lead
Jamie Redman est responsable de l’actualité (News Lead) chez Bitcoin.com News et journaliste spécialisé en technologie financière basé dans le Massachusetts.