Dans son dernier rapport sur l’informatique quantique, l’OICV estime que les réseaux blockchain, y compris celui du bitcoin, pourraient rencontrer des difficultés à se préparer à l’avènement d’un monde post-quantique, car ils nécessitent une action coordonnée pour mettre à niveau et modifier les éléments qui régissent ces réseaux décentralisés.
L'OICV alerte sur le risque quantique des blockchains, Bitcoin réagit
ÉCRIT PAR
PARTAGER
Points clés
- L’OICV a publié un rapport avertissant que les futurs ordinateurs quantiques pourraient compromettre la cryptographie financière actuelle.
- L’organisation exhorte les réseaux blockchain à atteindre une « agilité cryptographique » afin de s’adapter aux menaces quantiques à venir.
- La décentralisation rend les mises à niveau difficiles, ce qui rend les systèmes blockchain vulnérables aux futures attaques quantiques.
L’OICV met en garde contre les défis liés à la « crypto-agilité » de la blockchain
Les organisations internationales examinent actuellement les risques auxquels les systèmes financiers sont confrontés à l’approche de l’ère de l’informatique quantique. L’Organisation internationale des commissions de valeurs (OICV), une organisation associative regroupant des régulateurs des marchés de valeurs mobilières et des organisations internationales, a publié un rapport analysant les effets de l’informatique quantique sur les marchés financiers.
Ce rapport, publié jeudi, met en évidence plusieurs préoccupations concernant la manière dont les structures décentralisées peuvent affecter le degré de préparation des projets de blockchain avant l’avènement d’un ordinateur quantique pertinent sur le plan cryptographique (CRQC).
L’OICV souligne que pour remédier aux vulnérabilités potentielles de ces projets, chacun d’entre eux devrait s’efforcer d’atteindre une « crypto-agilité », définie comme « les capacités nécessaires pour remplacer et adapter les algorithmes cryptographiques dans les protocoles, les applications, les logiciels, le matériel, les micrologiciels et les infrastructures, tout en préservant la sécurité et la continuité des opérations ».
Néanmoins, elle reconnaît également que, dans un tel environnement décentralisé, il n’est pas aisé d’adopter pleinement ce concept, car cela peut « nécessiter des modifications coordonnées des règles de protocole et leur adoption par l’ensemble des participants décentralisés, ce qui rend les transitions cryptographiques plus complexes ».
« La migration vers la cryptographie post-quantique pourrait s’avérer particulièrement difficile pour les systèmes de blockchain, car la cryptographie est intégrée à leur architecture fondamentale et sa mise en œuvre nécessite une action coordonnée à travers des réseaux décentralisés », déclare le rapport.
L’OICV souligne que les capacités actuelles de l’informatique quantique restent insuffisantes pour résoudre des problèmes concrets, à l’échelle industrielle, susceptibles d’affecter des systèmes sécurisés par cryptographie. Elle a toutefois souligné qu’un CRQC, capable de « contourner des systèmes cryptographiques largement utilisés dans des délais raisonnables », pourrait voir le jour entre 2030 et 2035.
« Cela crée une urgence à court terme pour la migration vers la cryptographie post-quantique, compte tenu du délai nécessaire à la transition des systèmes et de la sensibilité à long terme des données », a estimé l’OICV.
Des solutions potentielles se profilent
Alors que le bitcoin n’a toujours pas intégré la cryptographie post-quantique, les entreprises et les chercheurs sensibilisent au problème que poserait l’avènement d’un avenir quantique sans contre-mesures valables.
Le mois dernier, la société spécialisée dans l’informatique quantique Alice & Bob a publié une nouvelle étude avançant l’hypothèse que les attaques quantiques pourraient nécessiter moins de ressources que ce qui avait été estimé auparavant, calculant qu’un ordinateur quantique de 29 588 qubits pourrait résoudre un problème de cryptographie à courbe elliptique de 256 bits en seulement 61,8 minutes.
Bien que théorique, cette possibilité d’attaque a suscité l’inquiétude de géants financiers tels que Fidelity, qui a souligné que « des systèmes suffisamment puissants pourraient à terme compromettre la sécurité des clés privées » et a présenté des solutions à ce problème. Les développeurs du bitcoin examinent actuellement plusieurs propositions visant à protéger le réseau contre de futures attaques par informatique quantique, chacune abordant différents aspects de la menace. Le BIP-360 propose un nouveau type de sortie « Pay-to-Merkle-Root » (P2MR) qui élimine le mécanisme de dépense par chemin de clé vulnérable de Taproot, réduisant ainsi l’exposition de la clé publique tout en jetant les bases de futures signatures résistantes à l’informatique quantique.
Le BIP-361, co-rédigé par Jameson Lopp, décrit une migration progressive vers des adresses résistantes à l’informatique quantique. À terme, cela limiterait les dépenses à partir d’adresses héritées, rendant potentiellement inaccessibles les bitcoins non migrés, à moins que leurs détenteurs ne satisfassent à de nouvelles exigences de récupération. Quant à SHRINCS, développé par les chercheurs de Blockstream et leurs collaborateurs, il propose des signatures résistantes aux attaques quantiques basées sur la cryptographie SHA-256 existante de Bitcoin. Une analyse de sécurité récemment publiée fait avancer cette proposition, bien que des inquiétudes subsistent concernant la sécurité des portefeuilles, l’augmentation de la taille des transactions et la hausse potentielle des frais.
La Fondation Ethereum, quant à elle, a mis en place une équipe en début d’année afin de développer une solution face à la menace quantique, avec pour objectif de mettre en œuvre une cryptographie post-quantique sur le réseau d’ici 2029.
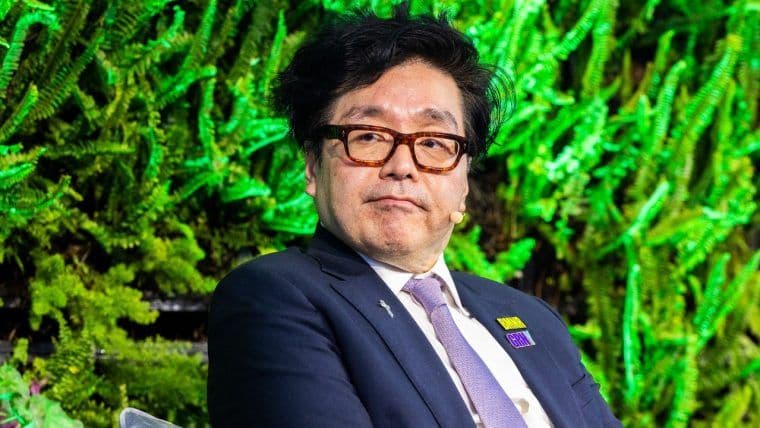
Tom Lee, président de Bitmine, a averti que, contrairement à d'autres réseaux concurrents, le bitcoin ne parvenait pas à s'accorder sur la manière de faire face aux futures menaces liées à l'informatique quantique.
Lire: Tom Lee, de Bitmine, met en garde : le Bitcoin ne dispose pas d'un plan quantique avant 2028

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARSergio Goschenko
Sergio est un journaliste spécialisé dans les cryptomonnaies basé au Venezuela, avec plus de 2 000 articles publiés, cités dans des dizaines d’articles universitaires et de rapports.