Une nouvelle étude menée par la société de calcul quantique Alice & Bob suggère que le piratage du système de cryptographie protégeant le réseau Bitcoin pourrait nécessiter bien moins de ressources de calcul quantique qu'on ne le pensait auparavant, ce qui rend d'autant plus urgents les efforts visant à préparer la cryptomonnaie à un avenir post-quantique.
Des chercheurs estiment que 30 000 qubits craqueraient le Bitcoin en 1 h
ÉCRIT PAR

PARTAGER
Points clés
- Alice & Bob estime qu’un ordinateur quantique doté de seulement 29 588 qubits physiques pourrait déchiffrer la cryptographie à courbe elliptique de Bitcoin en environ une heure.
- De nouvelles recherches menées par Alice & Bob, Google et Quantinuum suggèrent que les attaques quantiques pourraient nécessiter nettement moins de ressources, ce qui risquerait de rendre les menaces cryptographiques plus concrètes.
- Des millions de BTC pourraient être vulnérables en raison de clés publiques exposées, ce qui accroît la pression pour développer des protections résistantes à l’informatique quantique avant l’apparition d’ordinateurs suffisamment puissants.
La menace du « Q-Day » du Bitcoin se rapproche
La société, implantée à Paris et à Boston, a annoncé jeudi que ses chercheurs estimaient qu’un ordinateur quantique tolérant aux pannes, équipé d’environ 29 588 qubits physiques, pourrait résoudre un problème de cryptographie à courbe elliptique de 256 bits en seulement 61,8 minutes. Ce problème mathématique est à la base des signatures numériques utilisées pour autoriser les transactions en bitcoins. Ces résultats, détaillés dans un nouvel article de recherche, suggèrent également que 22 593 qubits physiques pourraient venir à bout du chiffrement RSA-2048 en environ 3,14 jours, ce qui représente une réduction significative par rapport aux estimations précédentes. En 2019, les chercheurs avaient estimé que la factorisation du RSA-2048 nécessiterait environ 20 millions de qubits physiques, tandis qu’une estimation révisée de Google Quantum AI l’année dernière avait ramené ce chiffre à moins d’un million.
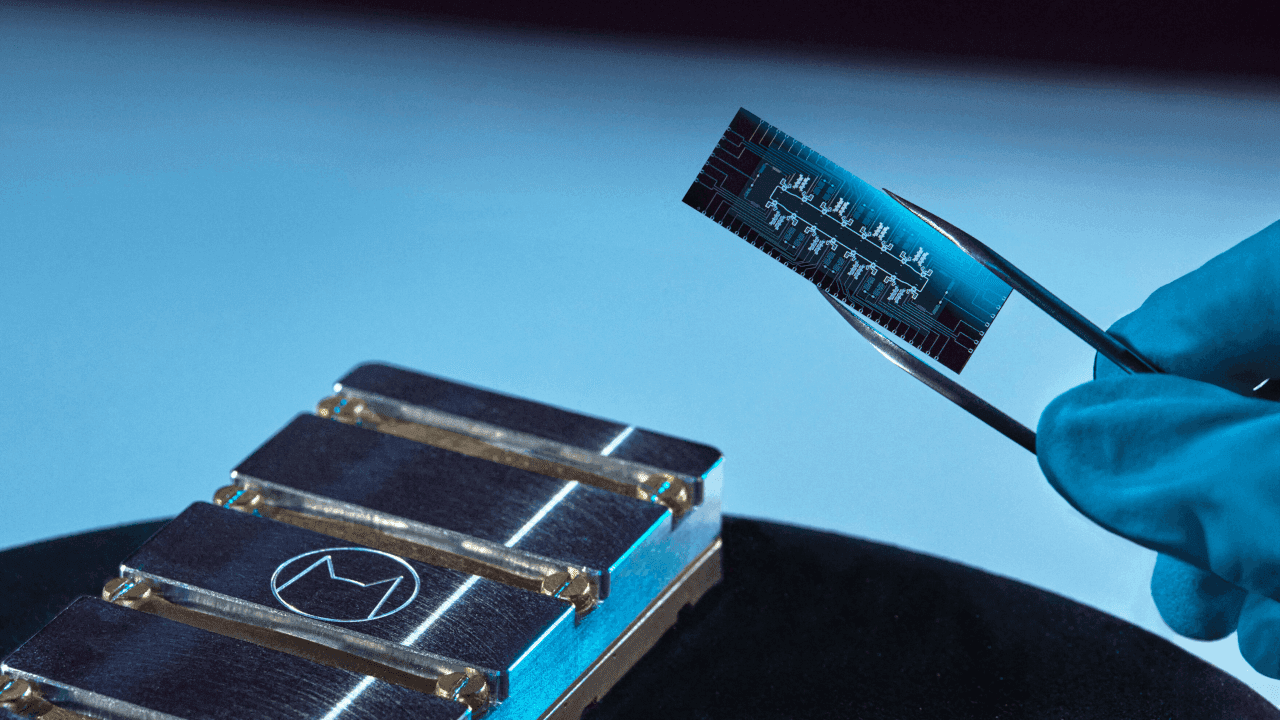
Alice & Bob affirme que ses derniers calculs constituent une nouvelle référence pour optimiser à la fois les besoins en matériel quantique et le temps de traitement. Cette recherche s’appuie sur une technologie supraconductrice spécialisée appelée « cat qubits », conçue pour réduire certaines erreurs quantiques au niveau matériel. Les chercheurs ont combiné cette approche avec des codes de correction d’erreurs plus efficaces et des améliorations apportées aux opérations mathématiques requises par l’algorithme de Shor, la méthode de calcul quantique capable de contourner la cryptographie à clé publique largement utilisée. La société a souligné que ses conclusions constituent des estimations théoriques des ressources nécessaires plutôt que des preuves indiquant que les ordinateurs quantiques existants sont capables de casser les clés Bitcoin. La construction de machines capables d’effectuer ces calculs de manière fiable reste un défi technique majeur. Pour le Bitcoin, les implications concernent principalement son système de signature numérique à courbe elliptique, qui permet aux utilisateurs de prouver la propriété de leurs fonds. Un ordinateur quantique suffisamment puissant pourrait potentiellement calculer des clés privées à partir de clés publiques exposées, permettant ainsi à des attaquants de générer des signatures non autorisées et de voler des cryptomonnaies.
L’attaque estimée à une heure par Alice et Bob dépasserait tout de même l’intervalle moyen entre les blocs de Bitcoin, qui est d’environ 10 minutes, ce qui limiterait la faisabilité immédiate d’attaquer des transactions ordinaires en attente de confirmation. Cependant, les cryptomonnaies associées à des clés publiques déjà exposées pourraient être confrontées à une menace plus grave, car les attaquants n’auraient pas nécessairement besoin de terminer le calcul avant le bloc suivant.
Le rythme s’accélère
Cette annonce fait suite à une série de développements récents suggérant que les obstacles techniques aux attaques quantiques s’amenuisent progressivement. Comme l’a rapporté Bitcoin.com News au début du mois, Google Quantum AI a fait la démonstration d’une technique de réduction des erreurs appelée « culture d’états magiques », permettant de multiplier par 40 la fiabilité des états quantiques spécialisés requis pour des calculs complexes. Une autre étude de Google publiée en mars suggérait qu’une machine quantique avancée pourrait théoriquement compromettre les signatures à courbe elliptique de Bitcoin en utilisant moins de 500 000 qubits physiques, une configuration proposée permettant de mener à bien une attaque en environ neuf minutes.
Par ailleurs, la société d’informatique quantique Quantinuum a annoncé le 19 octobre que son système Helios avait atteint une fidélité logique de 99,9995 %, ce qui équivaut à environ cinq erreurs par million d’opérations. L’entreprise a déclaré que cette avancée venait étayer son ambition de proposer d’ici 2029 un ordinateur quantique tolérant aux pannes et commercialement exploitable.
Les calculs d’Alice & Bob représentent un autre type de progrès, démontrant comment des choix architecturaux et des améliorations algorithmiques pourraient réduire considérablement l’équipement nécessaire pour attaquer les systèmes cryptographiques existants.
« Les estimations des ressources nécessaires pour exécuter l’algorithme n’ont cessé de baisser à mesure que le domaine a développé de meilleures approches en matière de correction d’erreurs et de conception d’algorithmes », a déclaré Théau Peronnin, PDG d’Alice & Bob, dans un communiqué.
La société s’attend à ce que l’amélioration du matériel quantique et la baisse des exigences de calcul convergent potentiellement au début des années 2030, bien qu’il s’agisse là d’une projection plutôt que d’un calendrier établi. Ces résultats accentuent la pression sur les développeurs de Bitcoin pour qu’ils étudient des schémas de signature résistants à l’informatique quantique avant que de telles machines ne soient disponibles. Des estimations précédentes suggéraient qu’environ 6,9 millions de BTC pourraient être exposés à un risque potentiel, car les clés publiques correspondantes ont déjà été divulguées. Le remplacement de la technologie de signature actuelle de Bitcoin entraînerait des complications considérables, notamment des exigences accrues en matière de données de transaction, des problèmes de compatibilité avec les portefeuilles existants et la question épineuse de la protection des cryptomonnaies détenues dans des adresses inactives ou inaccessibles.
Alice & Bob ont exhorté les organisations à commencer à adopter des protections cryptographiques post-quantiques plutôt que d’attendre qu’une attaque quantique soit effective. Pour Bitcoin, où les changements nécessitent un examen technique approfondi et une large coordination au sein du réseau, la révision à la baisse des estimations pourrait rendre la préparation de plus en plus importante, même si l’arrivée effective d’un ordinateur quantique doté de capacités cryptographiques reste incertaine.
Google a annoncé une avancée majeure dans le domaine de l'informatique quantique, ce qui pourrait aggraver encore davantage la menace qui pèse sur la cryptographie du bitcoin.
Lire: Google vante une avancée « magique » en quantique, menace « Q-Day » Bitcoin

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARAndrew Hayward
Andrew est le rédacteur en chef de Bitcoin.com News.