Bitcoin Core a révélé trois failles de sécurité le 10 novembre 2026, dont une faille de gravité élevée susceptible de perturber les opérations de minage et deux autres failles affectant le traitement des blocs et les connexions Tor. Bien que les développeurs aient corrigé ces problèmes en octobre 2025, leurs détails techniques sont restés confidentiels jusqu’à présent.
Bitcoin Core révèle une faille grave pouvant paralyser les nœuds de minage
ÉCRIT PAR

PARTAGER
Points clés
- Bitcoin Core a révélé cette semaine trois failles précédemment corrigées, dont une susceptible d’interrompre les opérations de minage.
- La faille la plus grave pourrait empêcher les nœuds affectés de produire des modèles de blocs valides à la suite d’une réorganisation de la blockchain.
- Des milliers de nœuds étaient potentiellement exposés à une autre faille de configuration de Tor, bien que les installations par défaut n’aient pas été affectées.
Comment un bug de Bitcoin Core pourrait-il paralyser les opérations de minage ?
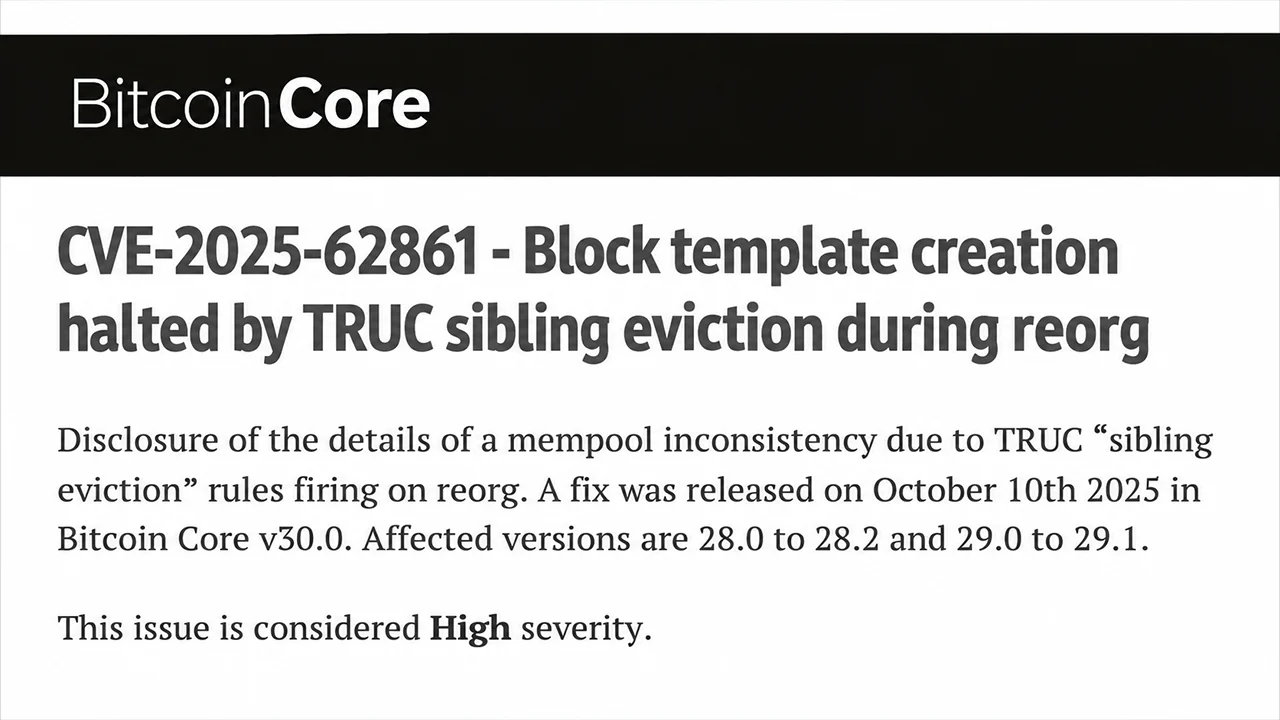
La faille la plus grave, identifiée sous le numéro CVE-2025-62861, concernait les versions 28.0 à 28.2 et 29.0 à 29.1 de Bitcoin Core. Classée comme présentant un niveau de gravité élevé, cette faille concernait le traitement des transactions lors des réorganisations de la blockchain, ce qui pouvait empêcher les nœuds de minage de construire des modèles de blocs valides.
Au cœur du problème se trouvaient les transactions de version 3, communément appelées transactions TRUC, qui fonctionnent selon des restrictions spécifiques du mempool. Lors d’une réorganisation de la chaîne, Bitcoin Core pouvait exclure à tort certaines transactions tout en conservant celles qui en dépendaient, créant ainsi des incohérences au sein de son pool de transactions.
Pour les mineurs, les conséquences étaient particulièrement problématiques. Les nœuds affectés pouvaient échouer à la validation des modèles de blocs, ce qui les empêchait de facto de générer de nouvelles tâches de minage jusqu’à leur redémarrage. Le matériel de minage pouvait continuer à hacher des modèles obsolètes, ce qui risquait de faire perdre des frais de transaction et de réduire l’efficacité opérationnelle.
Le chercheur en sécurité Niklas Goegge a signalé cette faille le 26 septembre 2025. Le développeur Greg Sanders a ensuite proposé un correctif, intégré le 2 octobre, qui empêchait ce comportement problématique d’exclusion des transactions lors des réorganisations.
Ce correctif a été intégré aux versions 30.0, 29.2 et 28.3 du logiciel Bitcoin Core tout au long du mois d’octobre 2025. Néanmoins, environ 9 % des nœuds accessibles continuaient à diffuser des versions vulnérables à la date de la divulgation.
Quelles étaient les deux autres failles de sécurité de Bitcoin Core ?
La deuxième faille, CVE-2025-62859, était classée comme présentant un niveau de gravité moyen et concernait des blocs compacts construits de manière malveillante. Un attaquant pouvait exploiter une gestion incorrecte des témoins de transaction altérés pour retarder de manière répétée le téléchargement des blocs. Dans certaines conditions réseau, notamment en cas de connexions entre pairs à haut débit compromises, cette perturbation pouvait se prolonger indéfiniment.
Le chercheur Eugene Siegel a identifié cette faille en avril 2025. Gregory Sanders a développé le correctif, qui a été intégré aux versions 30.0 et 29.2 de Bitcoin Core.
Par ailleurs, la vulnérabilité CVE-2025-62860 a mis en évidence un problème totalement différent lié aux connexions Tor entrantes et aux autorisations accordées aux pairs de confiance. Lorsque les opérateurs configuraient le paramètre optionnel -whitelist de Bitcoin Core pour y inclure l’adresse de leur démon Tor, les connexions entrantes pouvaient, par erreur, hériter de privilèges destinés aux pairs de confiance.
Ces dérogations affaiblissaient certaines mesures de protection contre les dénis de service et certaines mesures de protection de la vie privée. Bitcoin Core a indiqué que des milliers de nœuds du réseau principal accessibles étaient potentiellement concernés, bien que les configurations standard restaient sûres.
Pourquoi Bitcoin Core a-t-il attendu novembre pour divulguer ces failles ?
Les annonces du 10 novembre ont suivi le calendrier de divulgation établi par Bitcoin Core. Les développeurs ont gardé les détails techniques confidentiels jusqu’à ce que la dernière version majeure vulnérable, la 29.x, atteigne sa fin de vie le 27 octobre 2026. Contrairement aux trois divulgations de vulnérabilités assistées par IA publiées le 28 octobre, ces problèmes ont suivi le processus d’embargo conventionnel. Il est important de noter qu’aucune de ces failles ne permettait le vol de bitcoins, la création non autorisée de pièces ou une défaillance du consensus, et qu’aucune exploitation n’a été signalée. La vulnérabilité liée au minage nécessitait des conditions de réorganisation spécifiques, ce qui signifie que ses conséquences se limitaient aux opérateurs concernés plutôt qu’à Bitcoin lui-même.
Pour les mineurs de bitcoins et les administrateurs de nœuds, cette distinction est importante. La maintenance logicielle reste essentielle même lorsque les vulnérabilités ne peuvent pas compromettre les fonds. Cet épisode illustre comment des défauts apparemment obscurs dans le traitement des transactions peuvent créer des problèmes opérationnels tangibles sans pour autant menacer le consensus sous-jacent du réseau.
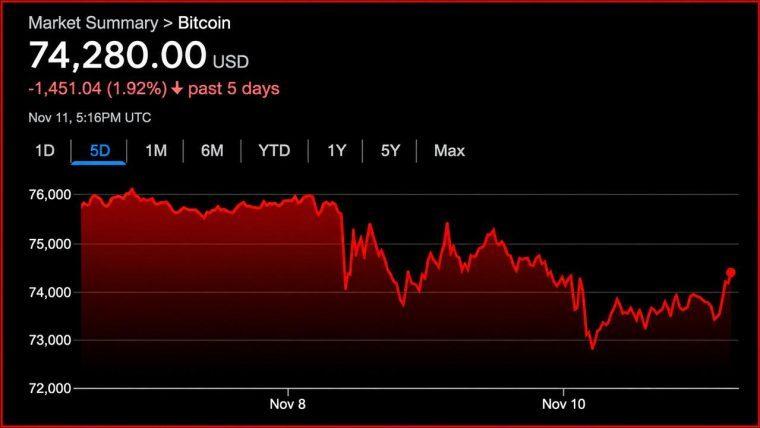
Le BTC remonte au-delà des 74 000 dollars après la publication de l'IPC, alors que les sorties de fonds des ETF dépassent le milliard de dollars. Les experts se demandent si les flux des ETF permettent réellement de prédire les…
Lire: Le bitcoin repasse 74 000 $ après une vague de ventes liée à l'IPC

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARJamie RedmanNews Lead
Jamie Redman est responsable de l’actualité (News Lead) chez Bitcoin.com News et journaliste spécialisé en technologie financière basé dans le Massachusetts.