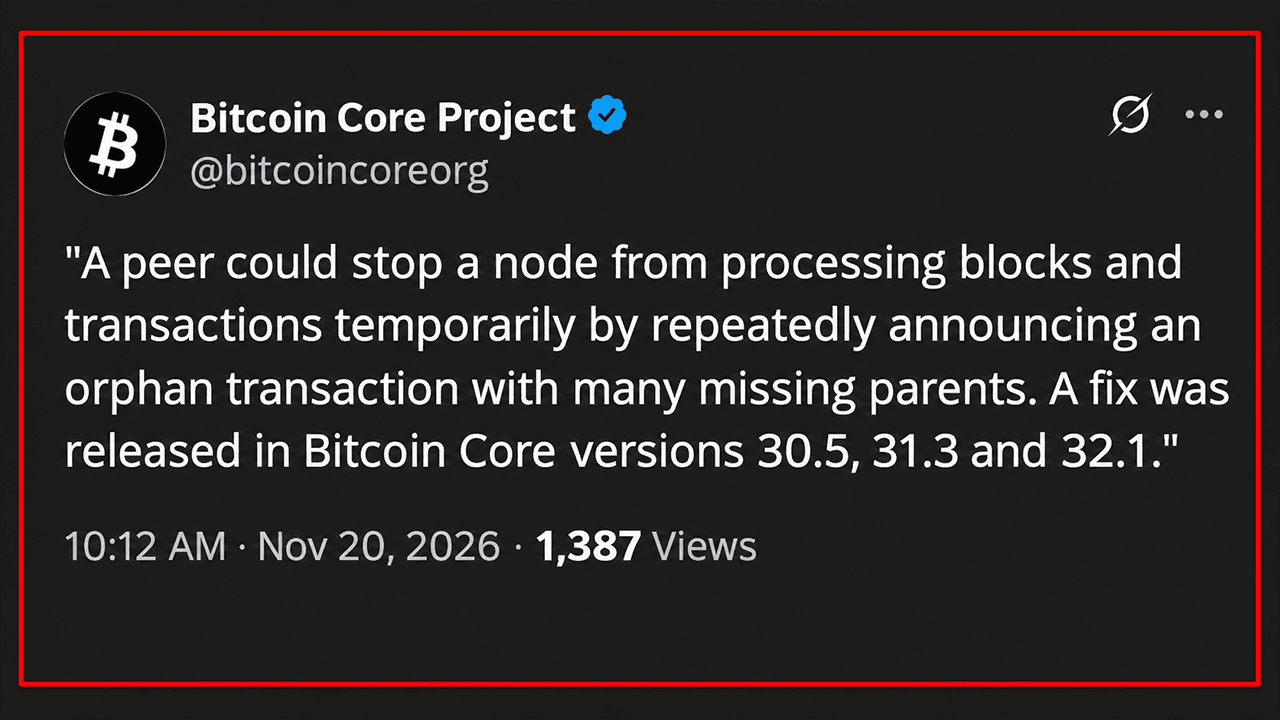
Bitcoin Core a révélé, vendredi 20 novembre 2026, une vulnérabilité de gravité moyenne qui permettait à des pairs malveillants de paralyser temporairement des nœuds en envoyant de manière répétée des annonces de transactions. Cette faille, découverte dans le cadre d’une recherche en sécurité assistée par l’intelligence artificielle, met en évidence la manière dont la détection automatisée des vulnérabilités transforme la sécurité des logiciels de cryptomonnaie.
L'IA détecte une faille dans Bitcoin Core pouvant bloquer des nœuds
ÉCRIT PAR

PARTAGER
Points clés
- Une vulnérabilité récemment révélée dans Bitcoin Core soulève de nouvelles questions quant à la résilience des infrastructures réseau critiques.
- L’intelligence artificielle met au jour des failles de sécurité qui avaient échappé à des années d’analyse logicielle conventionnelle.
- La sophistication croissante de la recherche automatisée de vulnérabilités oblige les développeurs de cryptomonnaies à repenser la rapidité avec laquelle les menaces de sécurité sont traitées.
La vulnérabilité, répertoriée sous le numéro CVE-2026-117348 et intitulée « Blocage des nœuds par des annonces orphelines en double », pouvait empêcher les nœuds Bitcoin affectés de traiter les blocs et les transactions entrants pendant plus d’une douzaine de secondes par message malveillant.
Selon la communication officielle de Bitcoin Core, le problème concernait les versions 29.0 à 29.5, 30.0 à 30.4 et 31.0 à 31.2. Des mises à jour correctives sont disponibles dans les versions 30.5, 31.3 et 32.1, tandis que la branche 29.x, désormais abandonnée, ne recevra plus de correctifs.
Comment un scanner IA a mis au jour la vulnérabilité de Bitcoin Core provoquant le blocage des nœuds
L’équipe de développement logiciel connue sous le nom de Bitcoin Core gère une zone de stockage temporaire appelée « orphelinat », où les transactions attendent les transactions parentes manquantes. Lorsqu’un autre participant au réseau annonce l’une de ces transactions, le logiciel examine ses dépendances afin de déterminer quelles informations manquantes doivent être demandées.
La vulnérabilité exploitait une inefficacité négligée dans ce processus. Les messages d’inventaire Bitcoin peuvent contenir 50 000 entrées, mais le logiciel ne parvenait pas à ignorer les annonces de transactions en double. Un attaquant pouvait faire référence à plusieurs reprises à une transaction orpheline comportant des milliers de transactions « parents » manquantes, forçant ainsi le nœud destinataire à effectuer les mêmes vérifications, très gourmandes en ressources, des milliers de fois.
Chaque message manipulé pouvait bloquer le traitement pendant plus de 12 secondes, rendant le nœud ciblé temporairement incapable de traiter les blocs entrants ou d’autres communications réseau.
Cette découverte a été faite à l’origine par Project Loupe, une initiative de sécurité automatisée basée sur un grand modèle linguistique (LLM) développée par Elias Rohrer chez Spiral, la division de développement open source de Bitcoin de Block. Gregory Sanders, développeur de Bitcoin Core, a ensuite validé cette découverte et l’a transmise à l’équipe de sécurité du projet.
Le projet Loupe a signalé la vulnérabilité le 8 juillet. Un chercheur indépendant identifié sous le nom de Stutxo a soumis un rapport distinct le 4 août, le jour même où Sanders a ouvert une pull request corrective. Les développeurs ont intégré le correctif le 6 août, et Bitcoin Core 32.1 l’a incorporé le 27 octobre.
La divulgation du 20 novembre s’est accompagnée de versions mises à jour pour les anciennes branches encore maintenues. La correction garantit que chaque annonce de transaction unique n’est traitée qu’une seule fois par message d’inventaire. Bien que la faille ait permis des attaques par déni de service temporaires, l’avis de sécurité n’a mis en évidence aucun mécanisme permettant de voler des bitcoins ou d’endommager de manière permanente les nœuds.
Une étude sur la sécurité de l’IA met au jour des faiblesses de longue date de la blockchain
Cette divulgation intervient au cours d’une année exceptionnelle pour la recherche de vulnérabilités assistée par l’IA au sein des infrastructures de cryptomonnaies.
En février, un examen assisté par l’IA a identifié une faille critique de vérification des signatures dans l’amendement « Batch » proposé pour le XRP Ledger avant son activation. Une autre enquête a mis au jour une vulnérabilité de gravité élevée dans Nethermind, un client d’exécution Ethereum, susceptible d’affecter les opérations des validateurs.
Fin mai, le chercheur Taylor Hornby avait utilisé un système d’audit assisté par l’IA pour identifier une faille vieille de quatre ans dans le protocole de confidentialité Orchard de Zcash. Cette vulnérabilité aurait pu permettre la contrefaçon indétectable de ZEC, bien que les développeurs l’aient corrigée avant sa divulgation publique. Le mois d’août a été marqué par une autre démonstration frappante. Seize développeurs bénévoles participant à une initiative de sécurité Bitcoin ont généré 4 962 résultats sur 390 projets en environ une journée, dont 85 initialement classés comme critiques. Cependant, la détection automatisée a entraîné des complications considérables. Les responsables de maintenance ont dû faire face à des milliers de rapports nécessitant une vérification humaine, tandis que les préoccupations légitimes en matière de sécurité se confondaient avec des faux positifs et des résultats mal étayés.
Les développeurs de Core Lightning ont également été confrontés à un afflux de rapports de vulnérabilité générés par l’IA, identifiant finalement de véritables problèmes de sécurité nécessitant des versions correctives. Les implications vont au-delà de la recherche défensive. Les spécialistes de la sécurité ont fait part de leurs inquiétudes quant au fait que des acteurs malveillants puissent utiliser une technologie similaire pour mettre au jour des faiblesses dans des logiciels plus anciens, ce qui pourrait raccourcir la durée de vie utile des audits de sécurité traditionnels.
Bitcoin Core accélère la divulgation alors que l’IA transforme la recherche en sécurité
Conscient de cette évolution, Bitcoin Core a révisé sa politique de divulgation des vulnérabilités en octobre. Les problèmes classés comme facilement détectables, y compris les failles identifiables grâce à une analyse relativement simple assistée par un LLM, font désormais l’objet d’une divulgation publique accélérée, parallèlement à la publication de correctifs. La vulnérabilité CVE-2026-117348 illustre cette approche dans la pratique.
Cet épisode met également en lumière un paradoxe de sécurité complexe. L’IA peut identifier des vulnérabilités négligées plus rapidement que la recherche conventionnelle, mais son accessibilité croissante confère potentiellement aux attaquants des capacités comparables. Pour les infrastructures open source de cryptomonnaies, le défi principal ne consiste plus seulement à découvrir les failles, mais de plus en plus à les valider et à les corriger avant que des adversaires n’exploitent ces mêmes informations.
Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARJamie RedmanNews Lead
Jamie Redman est responsable de l’actualité (News Lead) chez Bitcoin.com News et journaliste spécialisé en technologie financière basé dans le Massachusetts.