Luxor Technology a confirmé une redirection non autorisée de la puissance de calcul dédiée au minage de bitcoins via sa plateforme Commander, mettant ainsi fin aux spéculations concernant une attaque présumée impliquant des milliers de machines de minage. La société affirme que l’incident a été maîtrisé en moins de deux heures et que les clients concernés recevront une indemnisation intégrale.
Luxor confirme un piratage de minage de bitcoins, évoque une attaque IA
ÉCRIT PAR

PARTAGER
Points clés
- Luxor a confirmé qu’un peu plus d’une douzaine de comptes clients avaient été affectés par une redirection non autorisée de la puissance de calcul via sa plateforme Commander.
- Le PDG Nick Hansen a attribué cette faille à un « vecteur sophistiqué basé sur l’IA », bien que la société n’ait pas détaillé publiquement le mécanisme.
- Luxor affirme avoir corrigé la faille en moins de deux heures, empêché l’exfiltration de données et s’engage à indemniser les clients concernés pour la perte de revenus miniers.
Luxor rompt le silence sur la faille de sécurité liée au minage de bitcoins
Ce qui semblait initialement être un détournement non vérifié de minage de bitcoins s’est transformé en un incident de sécurité confirmé, Luxor Technology ayant reconnu que des attaquants avaient redirigé du matériel de minage via sa plateforme de gestion Commander.
Dans un communiqué officiel publié dimanche 15 novembre 2026, Luxor a révélé que ses systèmes de surveillance internes avaient détecté des modifications non autorisées apportées aux configurations des pools de minage, ce qui a déclenché une intervention immédiate de l’équipe d’ingénieurs. L’équipe a écrit :
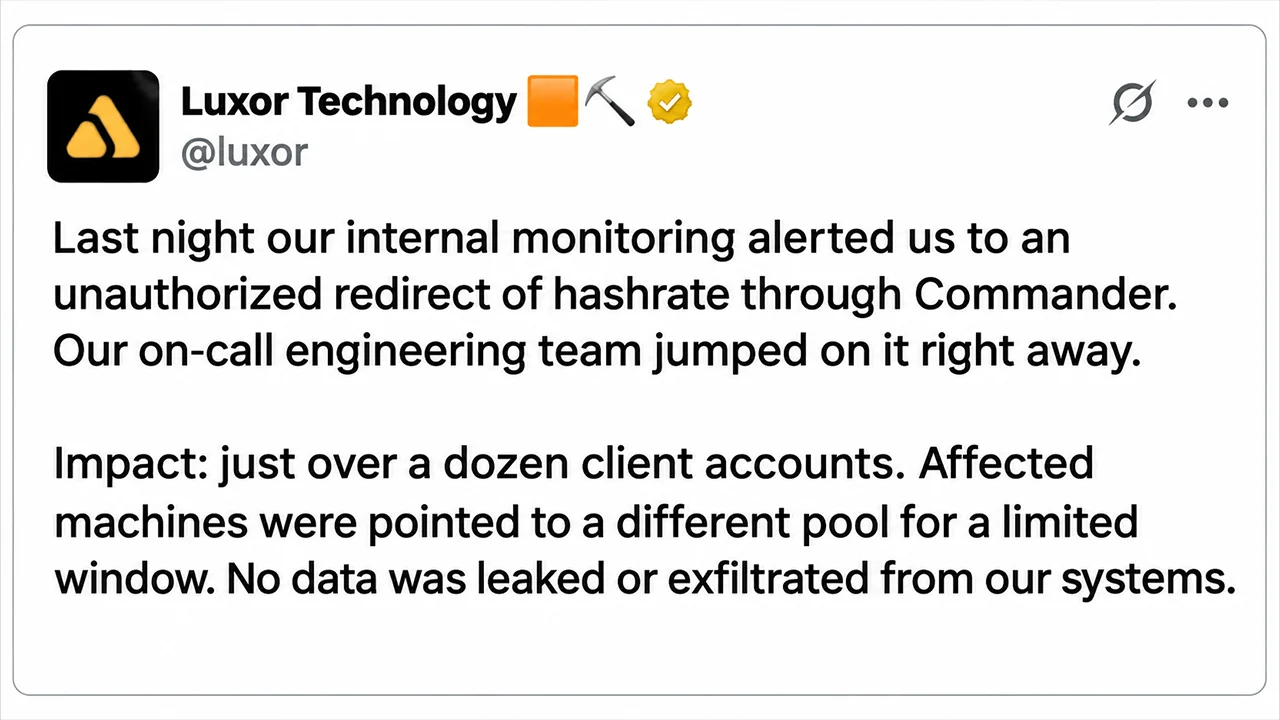
« Hier soir, notre système de surveillance interne nous a alertés d’une redirection non autorisée de la puissance de calcul via Commander. Notre équipe d’ingénieurs de garde s’est immédiatement saisie du problème. »
Selon Luxor, un peu plus d’une douzaine de comptes clients ont été affectés, les machines de minage ayant été temporairement redirigées vers un autre pool. La société affirme qu’aucune information n’a été volée sur ses systèmes.
« Impact : un peu plus d’une douzaine de comptes clients. Les machines concernées ont été redirigées vers un autre pool pendant une durée limitée. Aucune donnée n’a fait l’objet d’une fuite ou d’une exfiltration depuis nos systèmes », a précisé l’équipe sur X. Luxor a expliqué que ses ingénieurs avaient corrigé Commander en moins de deux heures et avaient commencé à rétablir les configurations d’origine des équipements concernés. La société s’est également engagée à rembourser chaque client concerné pour la puissance de calcul détournée pendant l’incident. « Indemnisation : chaque client concerné sera intégralement remboursé pour le hashrate redirigé, comme s’il avait miné normalement », a ajouté Luxor.

La société a en outre souligné que la compromission se limitait à Commander, son pool de minage et le micrologiciel LuxOS n’ayant pas été affectés.
Le PDG Nick Hansen attribue cette intrusion à une attaque sophistiquée utilisant l’IA
Le PDG de Luxor, Nick Hansen, a ensuite livré un récit plus personnel de l’incident, reconnaissant la perturbation opérationnelle et identifiant ce qu’il a décrit comme une intrusion assistée par l’intelligence artificielle.
« Les 12 dernières heures ont été assez difficiles », a écrit M. Hansen. Il a précisé que la compromission avait commencé vers 18 h, heure du Pacifique, le samedi 14 novembre, affectant une partie des clients de Commander. Le PDG a poursuivi :
« Hier, vers 18 h PDT, une partie des clients de Commander a été compromise par un vecteur sophistiqué utilisant l’IA. »
Bien que M. Hansen ait attribué cette intrusion à une méthode reposant sur l’IA, Luxor n’a pas encore publié de conclusions techniques établissant précisément comment les attaquants ont obtenu l’accès ou manipulé les configurations de minage.
M. Hansen a précisé que les ingénieurs avaient identifié et corrigé le problème avant d’entreprendre le processus plus laborieux de restauration des machines affectées. Il a également présenté ses excuses aux clients et réaffirmé que Luxor couvrirait leurs pertes. Il a déclaré :
« Je vous présente mes excuses. Vous nous confiez votre parc, et nous devons faire mieux. »
Le dirigeant a également indiqué que les clients concernés recevraient des informations supplémentaires par e-mail, tandis que Luxor a promis une analyse rétrospective exhaustive de l’incident.
Les données de minage d’OCEAN révèlent une activité inhabituelle du hashrate
Avant la confirmation de Luxor, des informations circulant samedi soir laissaient entendre qu’environ 64 000 machines de minage, représentant une puissance estimée à 13 exahash par seconde (EH/s), avaient été redirigées vers le pool de minage Ocean. Ces chiffres n’ont pas été vérifiés de manière indépendante, et la divulgation par Luxor d’un peu plus d’une douzaine de comptes compromis ne permet pas d’établir le nombre total de machines concernées.

Ocean, un pool de minage Bitcoin sans garde lancé en 2023 avec le soutien financier de Jack Dorsey, permet aux mineurs de recevoir des paiements directement via les transactions Coinbase des blocs. Son tableau de bord public a montré une activité minière inhabituelle autour de l’incident signalé, tandis qu’une adresse de destination suspecte a accumulé environ 0,65761026 BTC en récompenses minières. Monoaut, développeur chez Mempool.space, a observé :
« Ouf, environ 0,657 BTC de parts gagnées grâce au hash volé, d’après le tableau de bord d’Ocean »
Cependant, les récompenses estimées ne constituent pas des paiements effectifs. Les enregistrements disponibles sur la blockchain ne montraient aucune transaction entrante confirmée vers l’adresse suspecte, ce qui suggère que l’opérateur n’avait pas récupéré les bitcoins issus de l’activité minière redirigée.
CoreX Hosting, qui avait initialement rendu publique l’attaque présumée, a par la suite signalé que le hashrate non autorisé avait baissé à environ 100 péta-hash par seconde (PH/s).
La confirmation de Luxor lève le doute quant à l’existence d’une redirection non autorisée, mais des détails importants restent en suspens. Le nombre précis de machines touchées, la puissance de calcul totale détournée et les mécanismes techniques de cette compromission présumée, facilitée par l’IA, doivent encore être révélés.
Pour les opérateurs miniers, cet incident illustre comment des modifications non autorisées apportées aux configurations de leur parc peuvent compromettre leurs revenus sans que les attaquants aient besoin de s’emparer directement de la cryptomonnaie. L’engagement de Luxor à indemniser ses clients répond aux conséquences financières immédiates, mais l’enquête à venir devra répondre à une question plus cruciale : comment les attaquants ont-ils pu obtenir un contrôle suffisant pour rediriger du matériel minier industriel ?
Les articles de cette semaine portaient principalement sur les tensions sur les marchés, les investissements des entreprises, la sécurité des portefeuilles matériels, la tokenisation et les marchés prédictifs.
Lire: Bitcoin en baisse, DTCC choisit Solana pour la tokenisation : récap hebdo

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARJamie RedmanNews Lead
Jamie Redman est responsable de l’actualité (News Lead) chez Bitcoin.com News et journaliste spécialisé en technologie financière basé dans le Massachusetts.