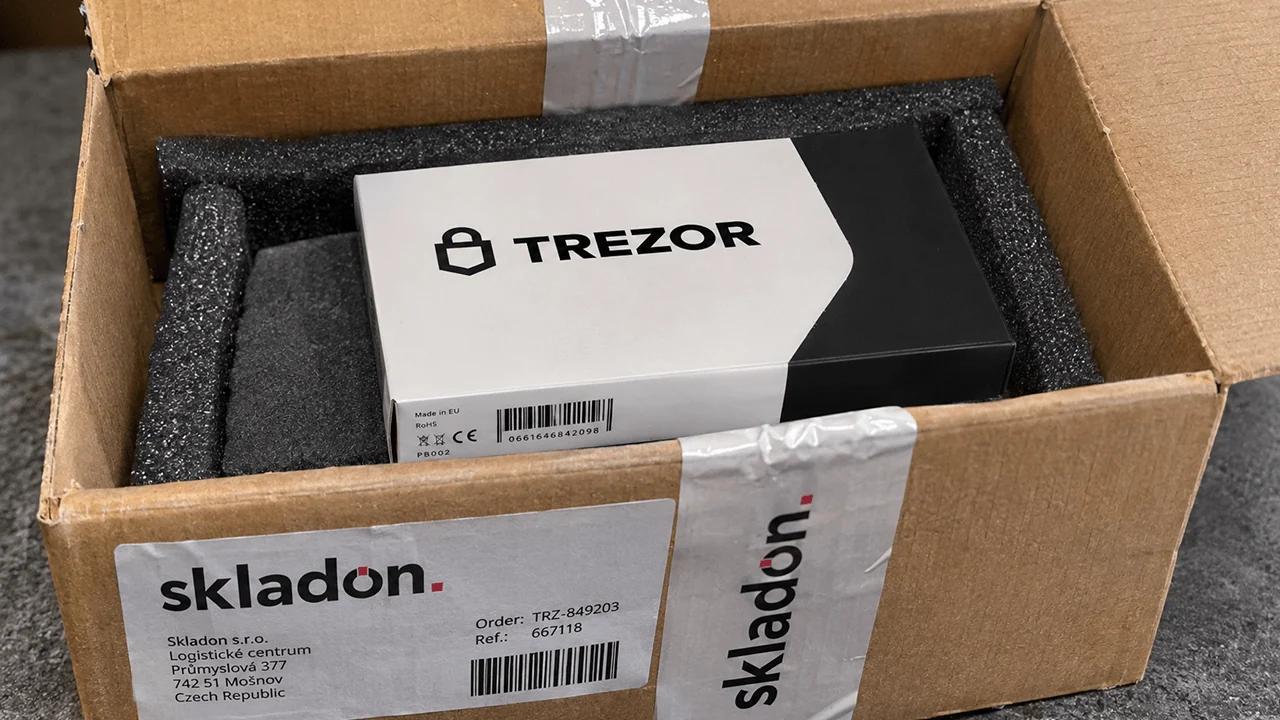
Le fabricant de portefeuilles matériels Trezor a révélé lundi 16 novembre 2026 qu’une faille de sécurité chez son partenaire logistique Skladon avait exposé des informations personnelles liées à environ 27 000 commandes de clients, exposant potentiellement les détenteurs de cryptomonnaies à des tentatives de hameçonnage ciblées et à des menaces pour leur sécurité physique.
Piratage chez un partenaire logistique de Trezor : données d'acheteurs exposées
ÉCRIT PAR

PARTAGER
Points clés
- Les pirates auraient extrait les noms, adresses, numéros de téléphone, adresses e-mail et informations d’achat d’environ 27 000 commandes Trezor.
- Trezor a confirmé que ses portefeuilles matériels, ses phrases de récupération et ses systèmes internes n’avaient pas été compromis.
- L’entreprise réduit la durée de conservation des données et met en place un service de retrait anonyme dans 18 pays européens.
Trezor confirme la fuite de données chez Skladon et met en garde contre les escroqueries ciblées
L’intrusion non autorisée s’est produite le 7 novembre, bien que Skladon n’ait averti le fabricant de portefeuilles matériels que le 15 novembre. Trezor a rendu l’incident public le lendemain, précisant que son enquête était toujours en cours. Les données compromises concernent les commandes passées entre le 9 août et le 7 novembre 2026. Les informations exposées comprennent les noms complets des clients, leurs numéros de téléphone, leurs adresses de livraison, leurs adresses e-mail, les dates d’achat, les noms des produits et les prix. Les opérations d’expédition internationales de Skladon font que l’incident touche plusieurs pays, bien que les clients américains n’aient pas été affectés.
Cette nouvelle fait suite à une précédente fuite de données chez Trezor impliquant un partenaire tiers, Shipmonk. Trezor a surtout souligné que cette dernière intrusion n’avait pas pénétré son infrastructure ni compromis les portefeuilles de cryptomonnaies de ses clients. Les phrases de récupération, codes PIN et mots de passe n’ont pas été exposés, car ni Trezor ni Skladon ne détiennent ces informations.
Néanmoins, les informations volées soulèvent d’importantes préoccupations en matière de confidentialité et laissent entrevoir un risque d’hameçonnage d’identité et d’attaques de type « wrench ». Les criminels disposant de détails d’achat authentiques peuvent se faire passer pour des représentants de l’entreprise, fabriquer de fausses demandes d’assistance ou identifier des personnes susceptibles de détenir des cryptomonnaies. Certains clients ont déjà signalé des appels téléphoniques suspects à la suite de cet incident. Trezor a averti que des communications frauduleuses pourraient parvenir par e-mail, SMS, courrier postal ou appels non sollicités. « Considérez tout appel, SMS, e-mail ou courrier inattendu concernant votre commande comme suspect, et soyez vigilant face aux risques potentiels pour votre sécurité physique », a averti Trezor dans sa communication sur X.
Les clients concernés qui restent identifiables ont reçu des notifications par e-mail. Cependant, un petit groupe de personnes ayant acheté des appareils entre le 9 et le 14 août ne peut être contacté directement, car leurs données avaient déjà été anonymisées.
Le fabricant de portefeuilles matériels a conseillé à ses clients de contacter le service d’assistance exclusivement via son site web officiel et de ne jamais divulguer les sauvegardes de leur portefeuille. Toute personne recevant des menaces physiques crédibles doit contacter les forces de l’ordre locales.
Lancement du service « Anonymous Pickup » alors que Trezor renforce ses mesures de protection de la vie privée
Parallèlement à cette annonce, Trezor a mis en avant son service « Anonymous Pickup », développé depuis début 2026 et désormais disponible dans 18 pays européens. Ce service permet aux clients d’acheter des portefeuilles matériels en utilisant un pseudonyme et une adresse e-mail, puis de récupérer leurs commandes dans des consignes à colis ou des points de retrait désignés sans divulguer leur adresse postale ni leur numéro de téléphone.
Les colis sont livrés dans un emballage sans marque, tandis que des codes de retrait facilitent leur récupération. L’Allemagne propose une formule adaptée nécessitant une pièce d’identité, bien que l’adresse de domicile ne soit toujours pas requise. « Le retrait anonyme est désormais disponible dans la plupart des pays d’Europe », a écrit Trezor sur X. Le fabricant de portefeuilles matériels a ajouté :
« Aucun nom réel, aucune adresse personnelle ni aucun numéro de téléphone ne sont nécessaires. Une adresse e-mail valide suffit pour commander votre portefeuille et le retirer en toute confidentialité au point de retrait de votre choix. »
Trezor réduit également la durée de conservation des informations client de 90 à 45 jours et exige de ses partenaires de livraison qu’ils adoptent des normes équivalentes. L’entreprise prévoit d’autres réductions et réexamine les exigences de sécurité des tiers.
Ce dernier incident fait suite à une fuite survenue en 2026 impliquant l’un des fournisseurs de messagerie de Trezor, Brevo, qui avait exposé des adresses d’abonnés à la newsletter, mettant en évidence des vulnérabilités récurrentes chez les prestataires de services externes. L’entreprise a informé l’autorité compétente en matière de protection des données et s’est engagée à fournir des informations supplémentaires à mesure que les enquêteurs détermineront l’étendue exacte de la violation.
Bien que les actifs numériques des clients restent protégés, le dernier incident de Trezor met en évidence une faiblesse persistante de l’auto-conservation des cryptomonnaies : les portefeuilles matériels permettent de sécuriser les clés privées, mais les relevés d’expédition peuvent toujours relier leurs propriétaires à des adresses physiques identifiables. Personne ne souhaite recevoir de sollicitations ni de visites de la part de personnes mal intentionnées, et c’est exactement ce que ces informations attirent.
Plusieurs utilisateurs ont mal accueilli l’annonce de Trezor. « Pourquoi est-ce que je bénéficie d’un service tiers alors que je passe commande sur le site officiel ? », a demandé une personne à l’entreprise dans le fil de discussion consacré à cette divulgation. « Les entreprises de notre taille et de notre envergure mondiale ne peuvent pas fonctionner efficacement sans prestataires de services tiers », a répondu Trezor au compte X. Le fabricant de portefeuilles a ajouté :
« Notre objectif est de gérer autant que possible en interne, mais il n’est pas réaliste de vouloir prendre en charge nous-mêmes chaque aspect de notre activité. Skladon est l’un des partenaires qui livre les commandes Trezor, et cette entreprise ne conserve que les informations nécessaires pour vous faire parvenir votre colis. »

Coinone révèle une fuite de données clients contenant des informations sensibles, alors qu'un nouvel incident de sécurité lié aux cryptomonnaies suscite de nouvelles inquiétudes.
Lire: Coinone : fuite de données, mots de passe et dossiers clients compromis

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARJamie RedmanNews Lead
Jamie Redman est responsable de l’actualité (News Lead) chez Bitcoin.com News et journaliste spécialisé en technologie financière basé dans le Massachusetts.