La plateforme sud-coréenne d’échange de cryptomonnaies Coinone a révélé, dimanche 15 novembre 2026, une importante fuite de données clients après que des pirates ont infiltré MetaM, son prestataire de services d’assistance externalisé, exposant potentiellement les mots de passe, les informations bancaires, les numéros d’identification nationaux et les détails des portefeuilles de cryptomonnaies de ses clients.
Coinone : fuite de données, mots de passe et dossiers clients compromis
ÉCRIT PAR

PARTAGER
Points clés
- MetaM, le prestataire externe chargé du service client de Coinone, a subi une intrusion impliquant 11 catégories d’informations client potentiellement sensibles.
- La plateforme affirme que son infrastructure de trading et ses portefeuilles de cryptomonnaies n’ont pas été compromis, bien que le nombre de clients concernés reste inconnu.
- Cet incident vient s’ajouter à une liste croissante de fuites de données dans le secteur des cryptomonnaies en 2026, soulevant des questions quant à la sécurité des tiers et à la confidentialité des clients.
La fuite de données chez Coinone expose 11 catégories d’informations sensibles
Selon le communiqué officiel de Coinone, l’intrusion s’est produite vers 4 h du matin, heure standard de Corée, le jeudi 12 novembre, lorsqu’un pirate non autorisé a accédé aux serveurs exploités par MetaM, qui gère les services d’assistance téléphonique et en ligne de la plateforme d’échange. Le prestataire a averti Coinone vers 9 h 20 ce matin-là, tandis que la plateforme a rendu l’incident public le 15 novembre.
Coinone se classe au troisième rang des plateformes d’échange de cryptomonnaies sud-coréennes en termes d’activité de trading, derrière Bithumb, qui occupe la deuxième place, et Upbit, leader du marché. La plateforme de trading sud-coréenne compte OKX parmi ses bailleurs de fonds ; la plateforme détient une participation de 20 %, le reste du capital étant réparti entre le fondateur et PDG de Coinone, Cha Myung-hoon, Com2uS Holdings et Korea Investment & Securities.
Dans son communiqué publié dimanche, Coinone a reconnu la gravité de cette faille de sécurité, déclarant :
« Bien que la protection de vos données personnelles soit notre priorité absolue, nous devons vous informer qu’un pirate externe a obtenu un accès non autorisé aux serveurs d’un sous-traitant que nous avions engagé pour gérer le service client, et que vos données personnelles ont été divulguées. »
La plateforme a ajouté :
« En tant qu’entreprise ayant externalisé cette activité, nous ressentons un profond sentiment de responsabilité face à cet incident et vous présentons nos sincères excuses. »
Les informations Know Your Customer (KYC) potentiellement compromises couvrent 11 catégories : numéros de téléphone, noms, adresses e-mail, dates de naissance, numéros de compte bancaire, mots de passe, numéros d’enregistrement de résidence, dates de délivrance des pièces d’identité, adresses de domicile, adresses de portefeuilles de cryptomonnaies et identifiants de transaction (TXID).
Les 11 catégories n’ont pas nécessairement toutes été exposées pour chaque client. Les données compromises concernent des informations fournies volontairement lors d’échanges antérieurs avec le service client ; par conséquent, les clients qui n’ont jamais contacté le centre d’assistance de Coinone ne sont pas concernés par cet incident.
Coinone n’a pas révélé le nombre de personnes concernées ni la quantité exacte d’informations obtenues par les pirates. La société prévoit de mettre en place un service de recherche dédié permettant aux clients de déterminer quelles données personnelles ont été compromises.
Coinone affirme que les fonds de ses clients sont en sécurité malgré cette faille de sécurité
Malgré la nature sensible des données exposées, Coinone affirme que son infrastructure de trading principale n’a pas été affectée. Ses comptes clients, ses systèmes de transaction et ses portefeuilles de cryptomonnaies fonctionnent indépendamment des serveurs compromis de MetaM. La plateforme d’échange a souligné :
« Les informations partiellement divulguées à ce jour ne suffisent pas à un tiers pour se connecter à votre compte ou retirer vos actifs. »
Coinone a expliqué que ses procédures d’authentification nécessitent une vérification supplémentaire via des mots de passe à usage unique enregistrés ou via Kakaotalk, tandis que les méthodes de connexion non autorisées sont bloquées. Néanmoins, l’absence de compromission directe des portefeuilles n’élimine pas la possibilité d’une fraude financière ultérieure.
Suite à cette découverte, Coinone a déclaré avoir bloqué les adresses IP suspectes, restreint l’accès aux systèmes compromis, renforcé la surveillance des transactions et temporairement transféré les opérations externalisées d’assistance client vers un service accessible uniquement par e-mail. La plateforme a également informé l’Agence coréenne de l’Internet et de la sécurité, la Commission de protection des données personnelles et le Service de surveillance financière. Coinone a expliqué que les enquêteurs examinent actuellement cette intrusion en collaboration avec MetaM et des spécialistes externes en sécurité. Le risque d’utilisation abusive des conversations avec le service client est particulièrement préoccupant. Les attaquants en possession de numéros d’identification, d’informations bancaires et de l’historique des échanges pourraient mettre en place des stratagèmes convaincants d’usurpation d’identité et d’hameçonnage ciblant des clients peu méfiants. Coinone a lancé l’avertissement suivant :
« Les appels ou messages faisant référence à vos précédentes conversations avec le service client peuvent également constituer des tentatives d’usurpation d’identité ; veuillez donc faire preuve de prudence. »
Les clients ayant précédemment communiqué leurs mots de passe lors d’échanges avec le service client ont été invités à modifier immédiatement ces identifiants, y compris sur des services sans rapport avec Coinone où des mots de passe identiques auraient été réutilisés.
Cinq fuites de données majeures dans le secteur des cryptomonnaies jettent une ombre sur l’année 2026
La divulgation de Coinone fait suite à plusieurs autres violations notables de données clients impliquant des entreprises du secteur des cryptomonnaies au cours de l’année 2026, illustrant la manière dont les pirates exploitent de plus en plus les systèmes opérationnels au-delà des portefeuilles traditionnels des plateformes d’échange.
Le 3 novembre, Gnosis Pay a subi un accès non autorisé touchant son ancienne infrastructure de cartes de débit cryptomonnaie, exposant potentiellement les informations des clients, notamment les détails de leurs cartes de paiement et les adresses de leurs portefeuilles.
Chainalysis a révélé un autre incident de sécurité fin octobre, puis a élargi ses conclusions début novembre. L’enquête menée par la société d’analyse a permis d’identifier des identifiants de compte, des hachages de mots de passe et des jetons d’authentification exposés, bien qu’elle n’ait signalé aucune preuve d’accès à des dossiers d’enquête sensibles. La plateforme d’échange sud-coréenne Bithumb a également été victime d’un accès non autorisé à son infrastructure de communication interne en octobre. Son enquête a permis d’identifier des dossiers associés à 6 444 clients, y compris des informations personnelles directement exposées appartenant à 844 personnes. Par ailleurs, Coinbase a révélé une fuite d’informations client liée à un incident de sécurité survenu en septembre et impliquant Amplitude, un prestataire tiers d’analyses. La plateforme a affirmé que sa propre infrastructure et les fonds de ses clients n’avaient pas été affectés.
Ces incidents diffèrent considérablement par leur ampleur et leurs circonstances techniques, mais démontrent collectivement que les informations des clients peuvent rester vulnérables même lorsque les systèmes de conservation des cryptomonnaies échappent à toute compromission. En vertu de la législation sud-coréenne sur la protection de la vie privée, les clients de Coinone concernés peuvent réclamer des dommages-intérêts légaux pouvant aller jusqu’à 3 millions de wons lorsqu’il est difficile de prouver des pertes financières réelles.
Pour Coinone, les questions en suspens concernent le nombre de clients concernés, les informations effectivement extraites et l’éventualité de fraudes supplémentaires. La préoccupation plus générale va au-delà du vol de cryptomonnaies : même les plateformes d’échange qui parviennent à protéger les actifs de leurs clients peuvent exposer les utilisateurs à des risques financiers et d’usurpation d’identité durables en raison de relations avec des tiers insuffisamment sécurisées.
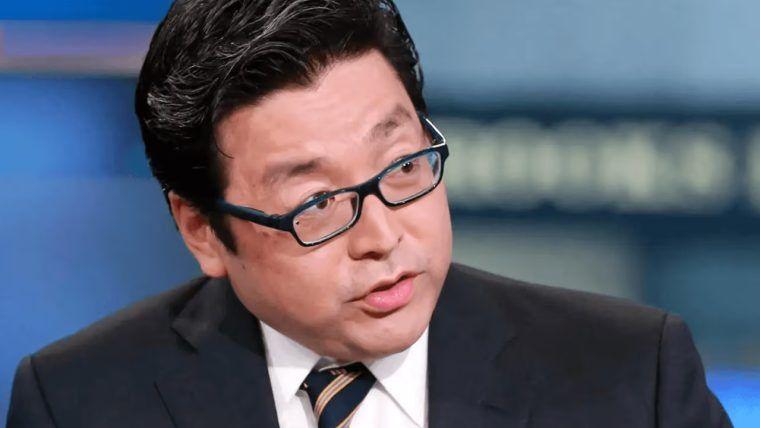
Lee met en avant un « supercycle » à venir sur le marché des cryptomonnaies, en évoquant des chocs temporaires et l'essor de la tokenisation des actifs numériques.
Lire: Tom Lee prévoit un supercycle massif des cryptos malgré le krach

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARJamie RedmanNews Lead
Jamie Redman est responsable de l’actualité (News Lead) chez Bitcoin.com News et journaliste spécialisé en technologie financière basé dans le Massachusetts.