Gnosis Pay a confirmé vendredi 6 novembre 2026 une fuite de données, après qu’un accès non autorisé à son ancien système de cartes destinées aux particuliers a entraîné la divulgation d’informations sur ses clients. Un utilisateur concerné a signalé que son nom, son adresse personnelle, son numéro de carte et ses portefeuilles de cryptomonnaies associés avaient été compromis, bien que l’entreprise affirme que les fonds des clients restent en sécurité.
Gnosis Pay: fuite de données, dossiers clients sensibles exposés
ÉCRIT PAR

PARTAGER
Points clés
- Gnosis Pay a détecté un accès non autorisé le 3 novembre 2026 et a révélé la fuite de données le 6 novembre, en lançant des mesures de confinement dans les deux heures suivant la détection.
- Lefteris Karapetsas, fondateur de Rotki, a indiqué que les informations exposées comprenaient son nom complet, son adresse personnelle, son numéro de carte et les adresses des portefeuilles de cryptomonnaies associés.
- Le système de cartes grand public concerné devrait être mis hors service le 20 décembre 2026, tandis que la plateforme d’entreprise de la société n’aurait pas été affectée.
Que s’est-il passé chez Gnosis Pay ?
Le prestataire de paiement en cryptomonnaie a révélé l’incident trois jours après que ses systèmes de surveillance ont identifié un accès non autorisé. Selon le communiqué de Gnosis Pay concernant la fuite de données, l’intrusion a touché son infrastructure de cartes « business-to-consumer » (B2C), et non la plateforme d’entreprise qui prend en charge ses programmes de paiement en marque blanche.
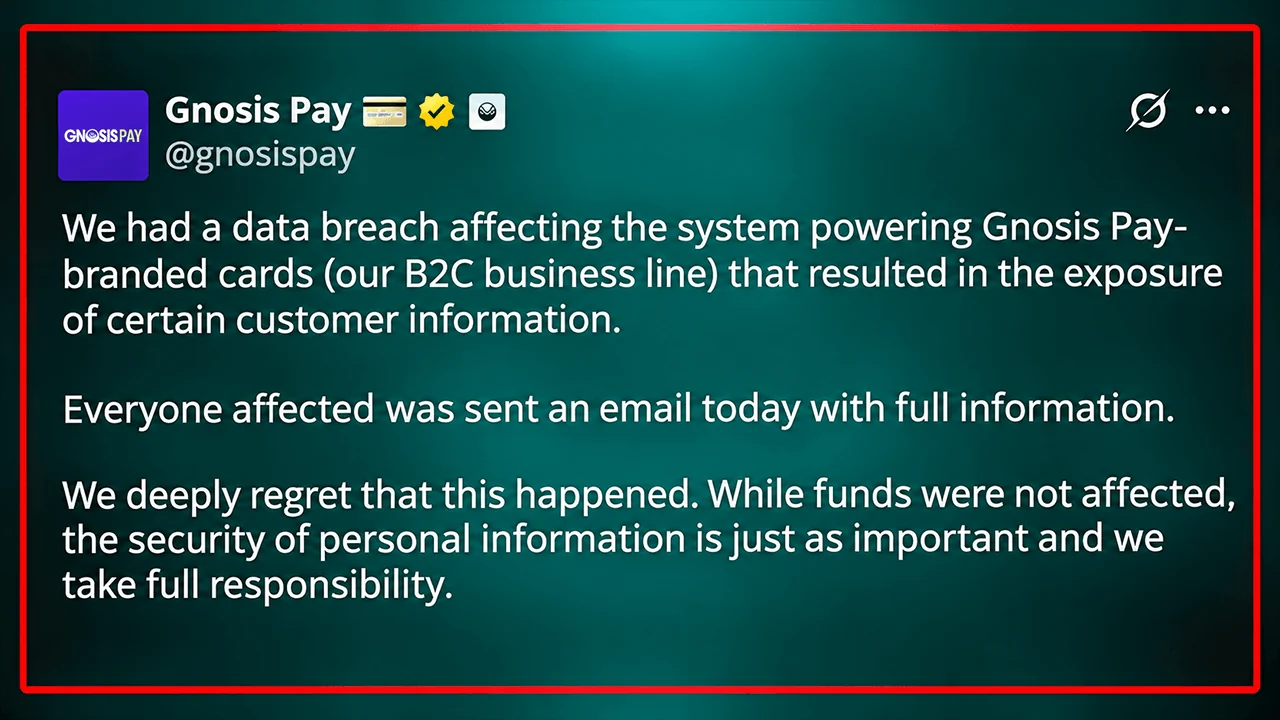
« Le 3 novembre 2026, nos systèmes de surveillance ont détecté un accès non autorisé au système gérant les cartes de la marque Gnosis Pay (notre branche d’activité B2C), ce qui a entraîné la divulgation de certaines informations client », a expliqué l’entreprise.
Gnosis Pay a souligné que son équipe de sécurité avait réagi immédiatement, en mettant en place des mesures de confinement dans les deux heures suivant la détection. L’entreprise a ensuite remplacé les identifiants concernés et corrigé la vulnérabilité à l’origine de l’intrusion.
« La fuite de données s’est limitée au système gérant les cartes de la marque Gnosis Pay, dont la mise hors service était déjà prévue pour le 20 décembre 2026 », a déclaré Gnosis Pay. « Notre plateforme d’entreprise, qui gère l’ensemble de nos programmes de cartes en marque blanche, n’a pas été affectée. »
L’entreprise n’a pas révélé publiquement le nombre de clients concernés, ni publié un inventaire complet des informations exposées. En revanche, les titulaires de cartes concernés ont reçu des notifications personnalisées détaillant les données de compte auxquelles les pirates ont eu accès.
Les adresses de portefeuille Gnosis Pay ont été exposées, ainsi que les noms et adresses personnelles
Les conséquences potentielles vont au-delà de la fraude classique liée aux cartes de paiement. Lefteris Karapetsas, fondateur de Rotki, un outil de suivi de portefeuille de cryptomonnaies, a indiqué que les informations compromises comprenaient son nom complet, son adresse personnelle, son numéro de carte et toutes les adresses de portefeuilles de cryptomonnaies associées à son compte.
« Je suis extrêmement déçu. Vous m’aviez déjà perdu en tant qu’utilisateur, mais vous auriez au moins pu protéger mes données… C’est vraiment dommage », a écrit M. Karapetsas.
Cette révélation met en lumière une contradiction gênante concernant les paiements en cryptomonnaies en gestion autonome. Bien que les clients conservent le contrôle de leurs actifs numériques, les infrastructures de paiement centralisées peuvent tout de même accumuler des informations reliant des personnes identifiables à des adresses blockchain publiquement traçables.
De telles combinaisons ouvrent la voie à des attaques ciblées de hameçonnage, d’usurpation d’identité et potentiellement d’intimidation physique, en particulier lorsque les adresses de domicile accompagnent les informations financières. Cependant, les informations disponibles ne permettent pas d’établir que les données exposées aient déjà été exploitées à ces fins.
Karapetsas n’était pas le seul à être déçu. « Pouvez-vous fermer boutique dès demain pour qu’il n’y ait pas de troisième piratage, s’il vous plaît ? », a répondu un utilisateur de X au post de Gnosis Pay X sur le sujet. « Quelle adresse dois-je utiliser pour vous poursuivre en justice jusqu’au bout ? », a demandé un autre compte X.
Gnosis Pay met en place des contrôles 3D Secure après une faille de sécurité
Gnosis Pay a mis en place une vérification 3D Secure obligatoire pour les paiements par carte en ligne, tout en renforçant la surveillance des activités suspectes liées aux cartes et aux portefeuilles. Ces mesures de protection resteront en vigueur jusqu’à la mise hors service prévue du système grand public, le 20 décembre. « Nous vous présentons nos sincères excuses », a déclaré l’entreprise. Gnosis Pay a ajouté :
« Nous comprenons à quel point l’exposition de vos informations personnelles est grave, et nous regrettons profondément que cela se soit produit. Bien que les fonds n’aient pas été affectés, nous reconnaissons que la sécurité des informations personnelles est tout aussi importante. »
Le prestataire a également informé ses partenaires et l’émetteur de la carte, tout en communiquant avec les autorités compétentes en matière de protection des données. Gnosis Pay a indiqué qu’elle menait actuellement un audit de sécurité complet et mettait en place une surveillance spécialisée afin de détecter toute utilisation abusive des informations volées. La société a mis en garde :
« Méfiez-vous de tout e-mail, SMS, appel ou courrier inattendu concernant Gnosis Pay, une application partenaire ou votre carte, même s’il contient vos véritables coordonnées ou fait référence à un achat réel. »
« Ne communiquez jamais votre phrase de récupération, vos clés privées, votre code PIN ou le numéro complet de votre carte », a ajouté Gnosis Pay, soulignant que les représentants légitimes ne demanderaient jamais d’identifiants sensibles ni n’inviteraient les clients à transférer des fonds par le biais de communications non sollicitées.
Cette divulgation de novembre fait suite à un autre incident survenu en juin 2026 impliquant une infrastructure liée à Gnosis, qui aurait entraîné des pertes d’environ 1,5 à 1,8 million de dollars, que Gnosis a par la suite couvertes.
Contrairement à cet incident, la dernière faille menace principalement la vie privée des personnes plutôt que la garde immédiate de leurs actifs. Néanmoins, cette distinction n’apporte qu’un réconfort limité lorsque des données d’identité compromises peuvent associer de manière permanente des individus à des transactions transparentes sur la blockchain.
La mise hors service des infrastructures vulnérables peut éliminer toute exposition future via ce système, mais elle ne peut pas annuler la divulgation d’informations personnelles sensibles. Gnosis Pay affirme que les fonds des clients restent en sécurité, mais les identités, adresses résidentielles et liens vers des portefeuilles de cryptomonnaies exposés présentent des risques pour la vie privée qui ne peuvent pas être simplement effacés.
L’incident de Gnosis Pay fait suite à une longue série de fuites de données dans le secteur des cryptomonnaies en 2026. Ledger a exposé des informations client en janvier, suivi par la fuite de Safepal touchant près de 40 000 clients et celle de Trezor impliquant environ 81 000 personnes. Keystone a subi une intrusion en octobre qui a exposé près de 26 000 dossiers d’acheteurs, tandis que Chainalysis a révélé une violation concernant les identifiants des utilisateurs et les jetons d’authentification.
Les pirates de Binance ont converti 175 millions de dollars d'altcoins volés en 2 300 BTC ; Elliptic a ainsi identifié 20 000 portefeuilles et 65 000 transactions.
Lire: Piratage de Binance : les pirates ont amassé 2 300 bitcoins de plus

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARJamie RedmanNews Lead
Jamie Redman est responsable de l’actualité (News Lead) chez Bitcoin.com News et journaliste spécialisé en technologie financière basé dans le Massachusetts.