Binance a révoqué toutes les clés API associées à Signalplus le jeudi 5 novembre 2026, après que cette plateforme de trading tierce a signalé un problème de sécurité potentiel. La crypto-bourse a précisé que ses systèmes internes n'avaient pas été affectés et que les fonds de ses clients restaient en sécurité.
Binance retire l'accès à l'API de Signalplus après un piratage à 6,34 Md$
ÉCRIT PAR

PARTAGER
Points clés
- Binance a révoqué les clés API de Signalplus le 5 novembre à la suite d’un problème de sécurité potentiel.
- CZ a exhorté les utilisateurs de Signalplus à révoquer les identifiants API liés à d'autres plateformes d'échange.
- Binance affirme que le problème lié à Signalplus n’a aucun lien avéré avec le piratage dont elle a été victime le 29 octobre.
Cette mesure de précaution intervient une semaine seulement après le piratage de Binance, qui s’est soldé par une perte de 6,34 milliards de dollars le 29 octobre, au cours duquel des pirates auraient compromis 17 portefeuilles chauds sur plusieurs blockchains. Bien que ces incidents se soient produits à quelques jours d’intervalle, aucune preuve n’a établi de lien entre eux.
Binance révoque les clés API de Signalplus par mesure de précaution
Binance a mis fin à ses intégrations avec Signalplus après avoir été informé d’un éventuel problème de sécurité impliquant ce service de trading externe.
« Suite à un problème de sécurité potentiel signalé par la plateforme tierce SignalPlus, nous avons, par mesure de précaution immédiate, supprimé de manière proactive toutes les clés API liées à SignalPlus », a annoncé la plateforme sur X. La société a ajouté :
« Les systèmes propres à Binance ne sont pas affectés. Les fonds des utilisateurs restent en sécurité. »
SignalPlus est une entreprise de technologie financière basée à Hong Kong qui propose des outils de trading basés sur l’intelligence artificielle (IA), des analyses d’options et des services d’exécution. Son logiciel se connecte aux plateformes d’échange de cryptomonnaies via des interfaces de programmation d’applications (API), permettant ainsi aux clients d’exécuter des transactions sans transférer leurs actifs hors de la plateforme.
Les clients de Binance concernés ont été invités à vérifier leurs positions et leurs ordres en cours directement depuis leurs comptes. La plateforme a recommandé d’attendre que Signalplus confirme que le problème a été résolu avant d’établir de nouvelles connexions API. La plateforme centralisée (CEX) a également exhorté les utilisateurs à activer la liste blanche d’adresses IP, qui limite l’accès à l’API aux adresses Internet approuvées, et a encouragé les autres plateformes intégrées à examiner leurs contrôles de sécurité.
CZ met en garde les traders et leur recommande de révoquer leurs clés API Signalplus
Le fondateur de Binance, Changpeng Zhao, plus connu sous le nom de CZ, a lancé un avertissement plus général, suggérant aux traders de vérifier leurs connexions Signalplus au-delà de Binance.
« Si vous utilisez SignalPlus pour toute autre plateforme d’échange, il est temps de révoquer toutes vos clés API », a déclaré M. Zhao sur les réseaux sociaux. Il a ajouté une autre mise en garde :
« Il est généralement recommandé de ne pas stocker vos clés API sur une plateforme tierce. 🙏 »
M. Zhao a également mentionné Deribit, une bourse de produits dérivés de cryptomonnaies spécialisée dans les options et les contrats à terme, en précisant que la plateforme avait signalé ce problème. La cofondatrice de Binance, Yi He, a fait écho à l’annonce de la société en déclarant : « Les systèmes propres à Binance ne sont pas affectés. »
Dans sa déclaration, elle a conseillé aux clients de vérifier leurs ordres en cours, de retarder la reconnexion avec les identifiants concernés et de mettre en place une liste blanche d’adresses IP. Le problème de sécurité de Signalplus reste mal défini publiquement. Ni la nature de la vulnérabilité présumée, ni la question de savoir si des pirates ont accédé aux identifiants des clients n’ont été établies dans les communiqués fournis.
L'alerte concernant Signalplus fait suite au piratage de Binance, qui s'est soldé par une perte de 6,34 milliards de dollars
Cette nouvelle mesure de précaution intervient alors que Binance continue de faire face aux conséquences de la faille de sécurité du 29 octobre, qui s’est soldée par le vol de cryptomonnaies pour un montant d’environ 6,34 milliards de dollars. L’attaque précédente impliquait la compromission de systèmes de développement, l’utilisation de logiciels malveillants et un accès non autorisé à l’infrastructure de signature des portefeuilles. Les attaquants ont ensuite transféré des actifs sur plusieurs blockchains.
Le FBI a attribué ce vol au groupe nord-coréen TraderTraitor, également impliqué dans le piratage de Bybit en 2025. La Corée du Nord a nié toute responsabilité. Les émetteurs de stablecoins et les partenaires du secteur auraient gelé ou intercepté environ 2,85 milliards de dollars. Binance s’est engagé à couvrir les pertes de ses clients et a commencé à réactiver les retraits par étapes le 1er novembre. Au début de la journée du 5 novembre, les estimations issues du suivi de la blockchain indiquaient qu’environ 3,2 milliards de dollars de cryptomonnaies étaient sous le contrôle des attaquants, principalement des bitcoins (BTC) et des ethereums (ETH).
Aucun lien public entre le problème de Signalplus et le piratage de Binance de la semaine dernière
La distinction entre ces deux incidents est importante. La faille d’octobre aurait concerné l’infrastructure interne de portefeuilles de Binance, tandis que la dernière mesure de sécurité concerne des identifiants API associés à une plateforme de trading indépendante. La décision de Binance de révoquer l’accès soulève également des questions sur les autorisations de trading accordées à des tiers, en particulier lorsque des services externes conservent des identifiants permettant d’initier des transactions.
Pour les clients qui se demandent s’ils doivent révoquer leurs clés API Signalplus, le conseil de Zhao s’étend aux connexions avec d’autres plateformes d’échange, tandis que Binance a déjà invalidé les identifiants concernés sur sa plateforme. Binance affirme que ses systèmes et les fonds de ses clients ne sont pas affectés, mais l’ampleur du problème de sécurité lié à Signalplus reste à confirmer.
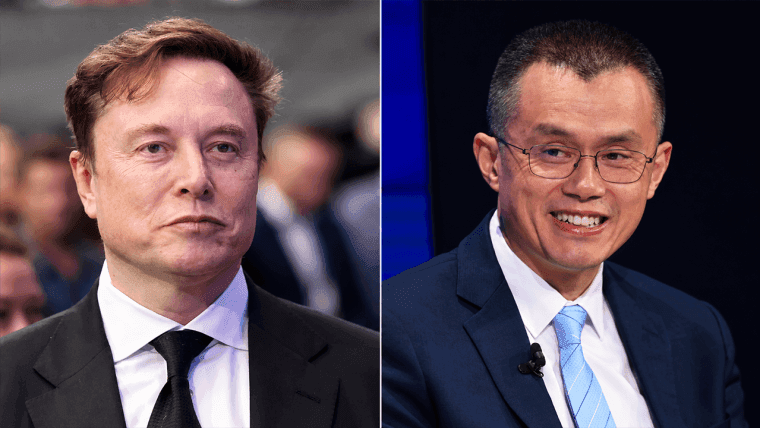
Les plaisanteries d'Elon Musk au sujet du piratage de Binance ont incité CZ à évoquer la participation de la plateforme dans SpaceX, d'une valeur de plus d'un milliard de dollars, tandis que Yi He défendait ses finances.
Lire: CZ somme Elon Musk d’arrêter sur le piratage Binance (6,3 Md$), cite SpaceX

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARJamie RedmanNews Lead
Jamie Redman est responsable de l’actualité (News Lead) chez Bitcoin.com News et journaliste spécialisé en technologie financière basé dans le Massachusetts.