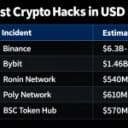
Le président Donald Trump a déclaré que les autorités américaines enquêtaient sur le piratage de Binance, d'un montant de 6,3 milliards de dollars, et a pris acte des garanties données par la plateforme quant au recouvrement des fonds. Le FBI a par la suite attribué ce vol à la Corée du Nord et a mis en garde contre d'éventuelles opérations de blanchiment d'argent.
Trump réagit au piratage de Binance (6,3 Md$) lié à la Corée du Nord
ÉCRIT PAR

PARTAGER
Points clés
- Trump a évoqué le piratage avant que le FBI ne l'attribue à la Corée du Nord.
- Selon le FBI, des acteurs nord-coréens ont converti les actifs volés en ether.
- Binance a fait état d’un réapprovisionnement à 90 % et prévoyait une reprise des activités dimanche.
Trump examine le lien avec la Corée du Nord et les assurances de Binance
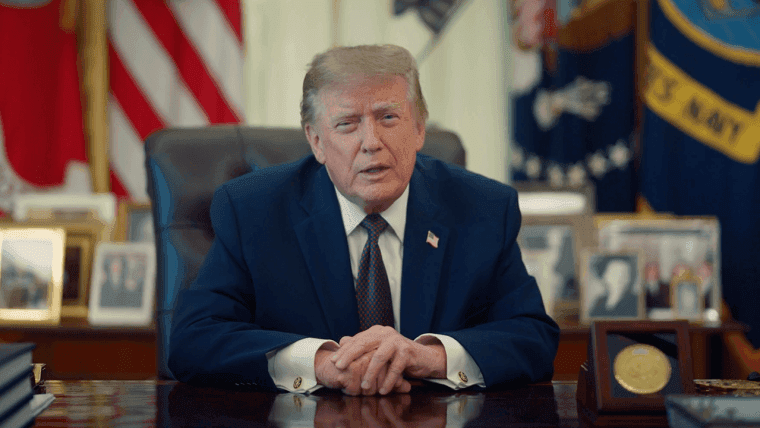
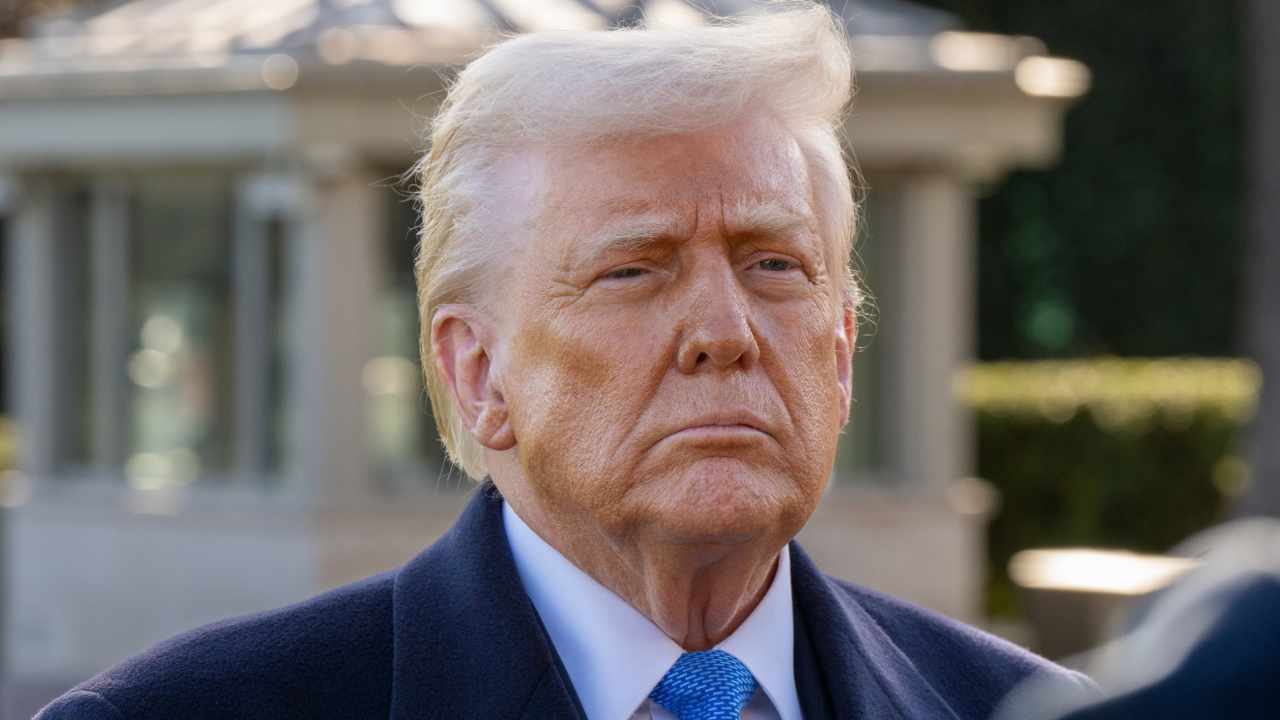
Le président Donald Trump a déclaré le 30 octobre que les autorités américaines enquêtaient sur le piratage de Binance et sur une éventuelle implication de la Corée du Nord. Il s’est exprimé lors d’une réunion dans le Bureau ovale avec Stephen Hubbard, un Américain récemment libéré d’une prison russe. Interrogé sur la responsabilité de la Corée du Nord dans le piratage de Binance, Trump a déclaré :
« Nous examinons la question. »
Abordant les perspectives de récupération des fonds, Trump a cité les assurances données par Binance : « Eh bien, ils disent qu’ils vont les récupérer, et ils le garantissent, en quelque sorte. C’est ce qu’ils disent. »
Comparant les transactions numériques à la signature d’un chèque, il a ajouté : « J’ai toujours trouvé ça un peu dangereux. Mais non, ils disent qu’ils maîtrisent assez bien la situation. On verra bien. »
Le FBI attribue l’attaque contre Binance à la Corée du Nord
Le Federal Bureau of Investigation (FBI) a attribué ce vol à la Corée du Nord le 31 octobre, déclarant :
« Le Bureau fédéral d’enquête (FBI) publie des informations indiquant que la République populaire démocratique de Corée (Corée du Nord) est responsable du vol de plus de 6 milliards de dollars américains d’actifs virtuels sur la plateforme d’échange de cryptomonnaies Binance, le 29 octobre 2026 ou aux alentours de cette date. »
Le FBI, les Services secrets américains et la division des enquêtes criminelles de l’Internal Revenue Service ont observé que les attaquants convertissaient les actifs volés principalement en ether. Le Bureau s’attendait à d’autres conversions via des plateformes de finance décentralisée et des services d’échange instantané, qui permettent d’échanger une cryptomonnaie contre une autre. Il a identifié l’activité cybercriminelle nord-coréenne sous le nom de « Tradertraitor ».
Le FBI a exhorté les plateformes d’échange de cryptomonnaies, les opérateurs d’infrastructures blockchain, les sociétés d’analyse et les autres prestataires de services liés aux actifs numériques à bloquer les transactions impliquant ou provenant d’adresses utilisées par les attaquants. L’alerte répertoriait les adresses associées au blanchiment des actifs volés et appelait le secteur privé à contribuer à perturber ces transferts.
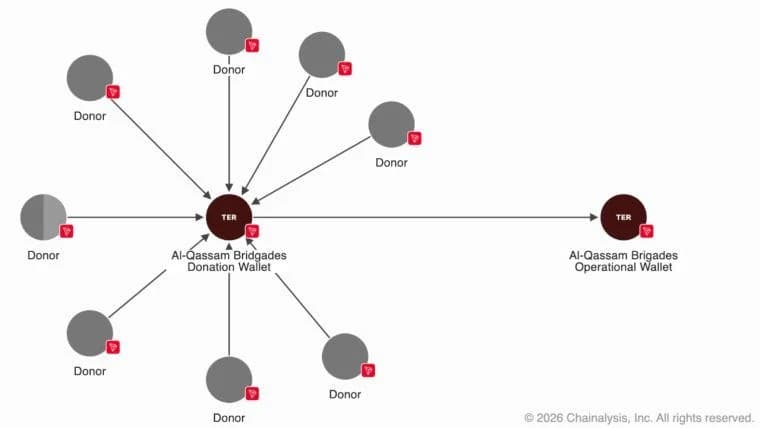
Chainalysis et TRM Labs avaient également attribué l’attaque à « Tradertraitor », un groupe cybercriminel nord-coréen ciblant les plateformes de cryptomonnaies et les investisseurs. Les conclusions de Chainalysis concernant la Corée du Nord indiquaient notamment que les actifs volés à Binance avaient été mélangés aux gains issus du vol sur Bitget en septembre, précédemment attribué à des acteurs nord-coréens. Par ailleurs, TRM Labs s’est dit très confiant dans son évaluation, s’appuyant sur des renseignements provenant de la chaîne de blocs et hors chaîne. Les enquêteurs ont retracé des milliers de transferts grâce aux registres publics des transactions sur la blockchain, y compris des retours répétés vers des portefeuilles déjà utilisés. Chainalysis a déclaré que ce schéma suggérait un blanchiment automatisé, un logiciel transférant à plusieurs reprises les fonds afin d’en masquer l’origine.
Les achats de remplacement réduisent le déficit de Binance
Le plan de redressement de Binance prévoyait plus de 6,34 milliards de dollars provenant des fonds de la société, hors environ 3 milliards de dollars d’actifs gelés. Les avoirs en tokens correspondants ont initialement couvert environ 80 % des pertes.
Une mise à jour du 31 octobre a porté le taux de reconstitution à 90 %, avec 10 cryptomonnaies, dont le BTC, l’ETH et le XRP, entièrement garanties. La reconstitution a puisé dans les fonds de l’entreprise, son fonds d’urgence « Secure Asset Fund for Users » et ses réserves d’assurance sur les contrats à terme. Binance s’est procuré des tokens moins liquides pour couvrir le déficit restant et s’est engagé à absorber l’intégralité des pertes. Ces achats ont permis de remplacer les actifs affectés, indépendamment du recouvrement des fonds volés. Les retraits devaient toujours avoir lieu le dimanche 1er novembre. Binance a publié un instantané de ses réserves pris à minuit, heure universelle coordonnée (UTC), la norme horaire internationale, le 31 octobre. La preuve cryptographique complète était attendue pour le 3 novembre, permettant aux détenteurs des 10 jetons répertoriés de vérifier une couverture minimale de 1:1.
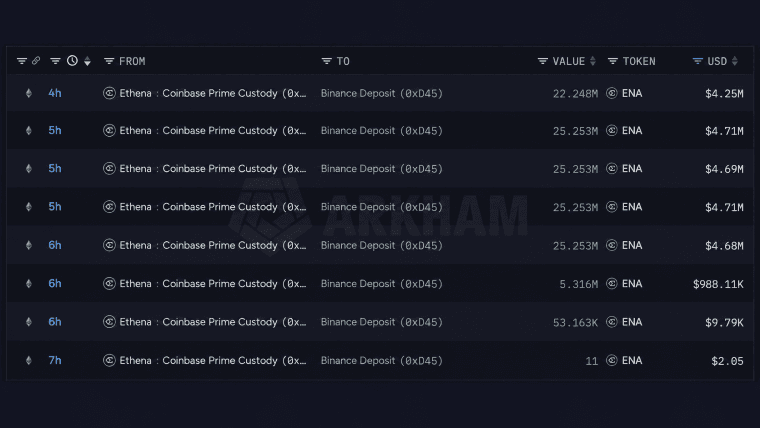
Binance rachète les tokens volés lors du piratage de 6,3 milliards de dollars, alors que des portefeuilles portant le label Ethena ont transféré 128,63 millions d'ENA. Reserve prévoit que les RSR seront rachetés d'ici lundi.
Lire: Binance traque les cryptos volées, Ethena transfère 24 M$ en ENA

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARKevin Helms
Kevin Helms est un journaliste spécialisé dans les cryptomonnaies, avec une expertise en Bitcoin, en réglementation de la blockchain et sur les marchés mondiaux des actifs numériques.