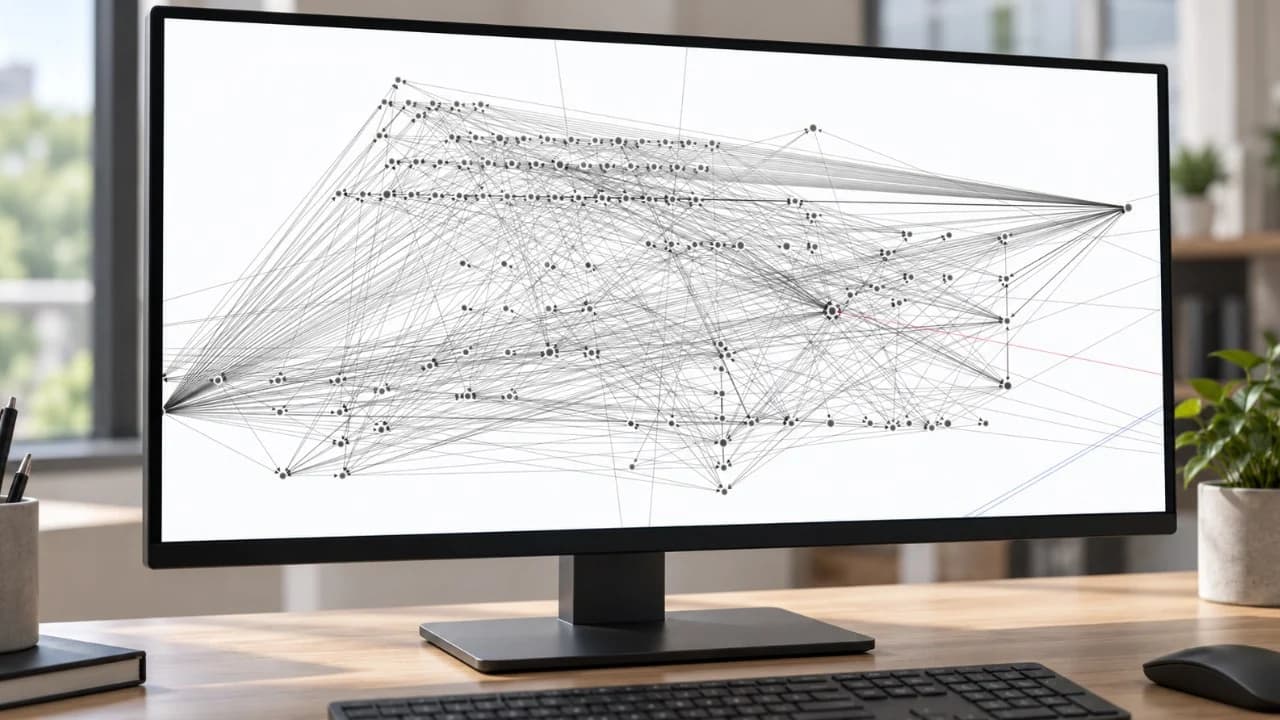
Chainalysis a identifié des schémas de blanchiment inédits, les pirates ayant fait circuler les actifs volés sur Binance à travers des milliers de transactions, ce qui laisse supposer le recours à des moyens automatisés pour brouiller les pistes. Son enquête a également établi un lien entre ce vol et des pirates informatiques nord-coréens.
Des pirates de Binance utilisent des tactiques inédites de blanchiment crypto
ÉCRIT PAR

PARTAGER
Points clés à retenir
- L'activité récurrente des portefeuilles suggère un blanchiment automatisé des actifs volés.
- Les actifs volés sur Binance ont été mélangés à des fonds provenant du vol sur Bitget survenu en septembre.
- Les pirates ont échangé 325 millions de dollars en stablecoins contre 285 millions de dollars en ether.
Des milliers de transferts indiquent un blanchiment automatisé
La société d’analyse de blockchain Chainalysis a identifié, le 30 octobre, des signes de blanchiment automatisé présumé à la suite d’un vol sur Binance qu’elle a estimé à 6,4 milliards de dollars, qualifiant cet incident de « plus grand vol de cryptomonnaies jamais enregistré ». La société a déclaré :
« Nos enquêteurs observent des schémas de blanchiment inédits concernant les fonds volés lors de l’attaque contre Binance. »
Des milliers de transactions effectuées en peu de temps laissent supposer une automatisation visant à brouiller les pistes. Les enquêteurs ont suivi des transferts répétés entre différentes adresses, y compris des retours vers des portefeuilles utilisés plus tôt dans la séquence. De nombreuses adresses ont d’abord reçu exactement 1 TRX, le token natif de Tron utilisé pour payer les frais de transaction, avant d’accepter davantage de fonds et de transférer les actifs vers d’autres destinations. Chainalysis a ajouté : « Cette séquence répétée suggère l’existence d’un processus automatisé visant à déplacer et à redistribuer les fonds volés. »
Les enquêteurs retracent les accès et un lien avec la Corée du Nord
Richard Teng, co-PDG de Binance, a révélé d’autres points de faille et des contrôles d’approbation contournés, ainsi qu’un mécanisme d’autodestruction qui a détruit les outils et les traces. Chainalysis a retracé les sorties de fonds jusqu’à environ 16 h 20, heure de l’Est, le 29 octobre, et a identifié un portefeuille Ethereum alimenté via Tornado Cash, un mélangeur de cryptomonnaies qui masque les liens entre les dépôts et les retraits. Ce portefeuille a soumis des autorisations signées valides, c’est-à-dire des permissions signées cryptographiquement, permettant à un portefeuille « chaud » de Binance d’exécuter un logiciel déployé par les attaquants et de transférer des actifs vers des adresses contrôlées par ces derniers. Les schémas de blanchiment laissaient initialement supposer l’implication de Tradertraitor, un groupe cybercriminel nord-coréen. Chainalysis a ensuite observé que les actifs volés à Binance se mélangeaient aux gains issus du vol sur Bitget survenu en septembre, précédemment attribué à des acteurs nord-coréens, ce qui a renforcé son attribution de l’attaque à Tradertraitor. Par ailleurs, TRM Labs a attribué l’attaque contre Binance à Tradertraitor avec un haut degré de certitude, en s’appuyant sur des renseignements provenant de la chaîne de blocs et hors chaîne.
La course aux échanges de stablecoins contre le gel des actifs
Chainalysis a expliqué :
« Le gel des fonds prend du temps. Le pirate a tenté de devancer ce processus en transférant rapidement 500 millions de dollars de stablecoins vers un portefeuille dont la fonction était d’échanger ces actifs susceptibles d’être gelés contre des actifs non gelables. »
Ces contrôles de gel et de mise sur liste noire des stablecoins peuvent empêcher les adresses désignées de transférer les tokens concernés, tandis que l’ether natif ne dispose d’aucun mécanisme équivalent contrôlé par l’émetteur.
En près de 20 minutes, le portefeuille a échangé 325 millions de dollars de stablecoins contre environ 285 millions de dollars d’ether, puis a transféré les 175 millions de dollars restants vers des portefeuilles intermédiaires 10 minutes plus tard. Les gel ont commencé à 17 h 14, heure de l’Est, le 29 octobre ; Chainalysis a fait état d’environ 2,8 milliards de dollars gelés dans son rapport du 30 octobre. Binance a quant à lui estimé séparément le montant total à environ 3 milliards de dollars ce jour-là.
La plateforme d’échange a également indiqué avoir réservé plus de 6,34 milliards de dollars de fonds propres pour couvrir cet incident, hors actifs gelés. Sur ce montant, 5 milliards de dollars étaient déjà détenus sous forme de tokens concernés. Des achats via les marchés et les canaux de gré à gré étaient en cours afin de couvrir le reste des actifs.
Binance a déclaré que son équipe de surveillance avait détecté une proposition DAO malveillante, avait averti le projet (dont le nom n'a pas été divulgué) et avait coordonné la suspension des dépôts avec les plateformes d'échange avant qu'un
Lire: Binance contribue à déjouer une attaque visant le système de gouvernance d'un montant de 1,2 million de dollars en moins de 48 heures

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARKevin Helms
Kevin Helms est un journaliste spécialisé dans les cryptomonnaies, avec une expertise en Bitcoin, en réglementation de la blockchain et sur les marchés mondiaux des actifs numériques.