Chainflip a subi une faille de sécurité majeure le samedi 21 novembre 2026, lorsqu’un pirate a dérobé environ 12 millions de dollars provenant de ses réserves de bitcoins et d’ethereums. Cet incident a contraint le protocole d’échange inter-chaînes à un arrêt d’urgence et a provoqué une forte chute du cours de son token natif, le FLIP.
Chainflip : un hacker vole 12 M$ et FLIP s’effondre de 69 %
ÉCRIT PAR

PARTAGER
Points clés
- Les enquêteurs ont découvert une signature cryptographique inhabituelle qui pourrait expliquer comment ces retraits non autorisés ont pu se produire.
- Le pirate a converti les stablecoins volés en Ethereum avant de faire transiter des milliers de pièces via Tornado Cash.
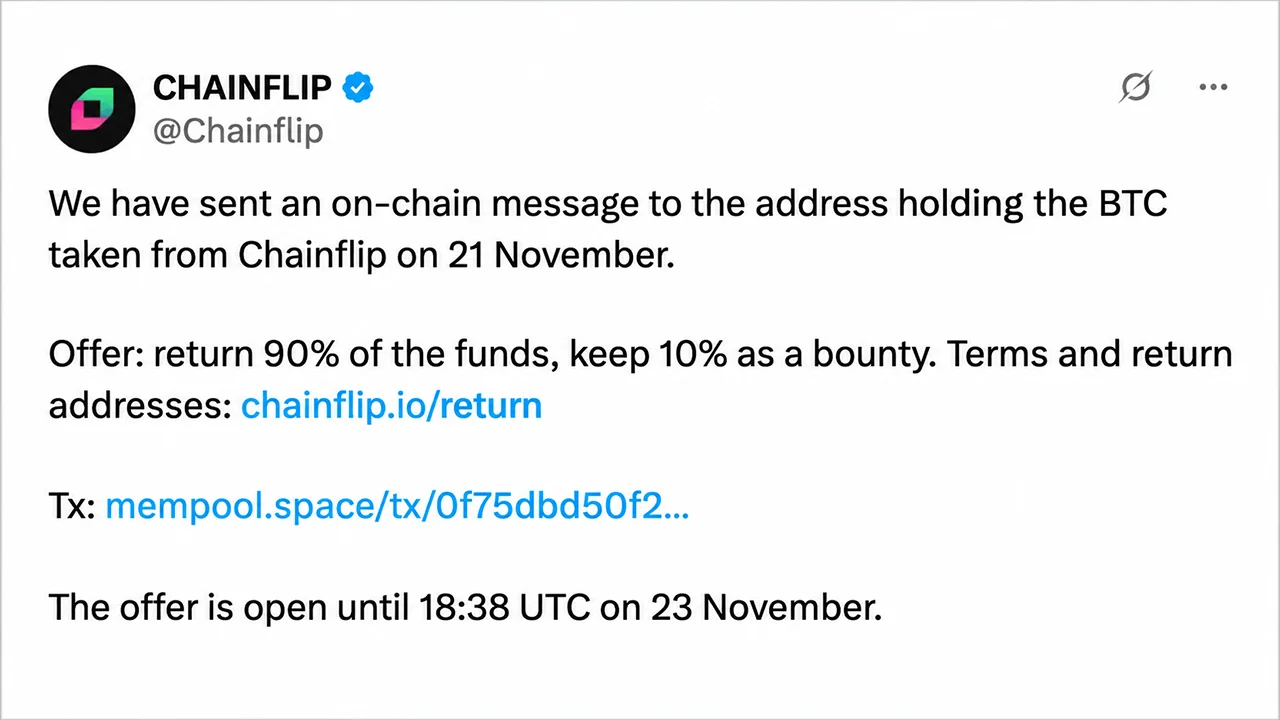
- Chainflip a offert une prime de 10 % pour le recouvrement des fonds, avec une date limite fixée au lundi 23 novembre.
Les coffres-forts de Chainflip vidés lors de transactions coordonnées en Bitcoin et en Ethereum
La bourse décentralisée (DEX) connue sous le nom de Chainflip facilite les échanges de cryptomonnaies natives entre différentes blockchains sans que les utilisateurs aient à recourir à des actifs « wrapped » conventionnels. Son infrastructure fonctionne grâce à un réseau distribué comptant jusqu’à 150 validateurs chargés de gérer des coffres-forts partagés et d’autoriser les transferts.
En temps normal, environ 100 validateurs doivent participer à un processus de signature à seuil avant que les actifs puissent quitter ces réserves. Le système utilise des signatures cryptographiques agrégées, les clés de signature étant généralement renouvelées tous les trois jours afin de limiter l’exposition. L’intrus a réussi à contourner ces protections.
D’après les analyses on-chain, les préparatifs ont commencé vers le 11 novembre, lorsque des fonds associés à l’attaquant présumé sont passés par Tornado Cash, un service de mixage visant à préserver la confidentialité basé sur Ethereum. Le 20 novembre, l’individu a acheté des tokens FLIP et créé un compte de validateur, s’implantant ainsi au sein de l’infrastructure de Chainflip.
Le vol a débuté vers 1 h 41 du matin (heure de l’Est) le 21 novembre, lorsqu’une seule transaction Bitcoin a transféré 122,86137042 BTC vers une adresse nouvellement créée. Environ 20 minutes plus tard, les fonds ont de nouveau été déplacés, ajoutant une nouvelle étape à leur historique de transactions.
Le retrait en Ether a suivi à 07 h 10 min 59 s UTC, exécuté via la fonction transferBatch du coffre-fort. Cette opération a transféré 520,2243399 ETH, 3 249 631,41 USDC et 758 141,33 USDT vers l’adresse 0x7d14a719072DA80076b4edcec3e3401209d21Eaf.
Le portefeuille à l’origine de la transaction, 0x78fa4ac270db14886033e95b9b9e93f887aa2db0, avait reçu ses frais de transaction initiaux de la part de Tornado Cash environ une minute plus tôt. Son historique de transactions, par ailleurs vide, suggère que l’adresse a été créée spécifiquement pour cette opération. En quelques minutes, les fonds en stablecoin ont été échangés contre de l’ether via Uniswap. Environ 2 909 ETH ont ensuite été transférés vers Tornado Cash au cours de 38 transactions exécutées en seulement 48 secondes, obligeant les enquêteurs à suivre une piste rapidement fragmentée.
Une anomalie cryptographique révèle une faiblesse potentielle dans la sécurité des validateurs
La société d’analyse de blockchain Bitquery a examiné 299 677 signatures acceptées par l’Ethereum KeyManager de Chainflip depuis 2023, identifiant une irrégularité qui distingue le transfert non autorisé de l’activité habituelle du coffre-fort. La transaction contenait un nonce de 39 chiffres qui s’écartait du schéma séquentiel établi. Aucune des autres signatures du jeu de données historique ne présentait cette même caractéristique. Cette découverte suggère que l’autorisation a pu être générée en dehors de la procédure habituelle de signature multipartite, potentiellement par un accès non autorisé à la clé de signature agrégée ou à un nombre suffisant de parts cryptographiques.
Contrairement aux attaques par réentrée ou aux vulnérabilités classiques de la logique des contrats, le coffre-fort a accepté ce qui semblait être une signature valide. La question sous-jacente porte donc sur la manière dont l’attaquant a obtenu l’autorité nécessaire pour la produire, plutôt que sur le fait de savoir si le contrat a correctement exécuté ses instructions.
Chainflip Labs a par la suite établi un lien entre l’incident et le validateur nouvellement enregistré, et a indiqué que les enquêteurs avaient identifié et corrigé le mécanisme spécifique en cause. Cependant, l’organisation n’a pas publié d’analyse technique exhaustive expliquant précisément comment cette faille s’est produite.
La rotation de clés prévue précédemment a eu lieu le 18 novembre. À la suite des transferts non autorisés, les validateurs ont procédé à une nouvelle rotation environ une heure et 42 minutes plus tard, remplaçant les identifiants potentiellement compromis avant la date prévue. D’autres coffres-forts, dont Arbitrum, n’ont pas enregistré de retraits immédiats comparables.
Chainflip lance un ultimatum de récupération avec une prime de 10 %
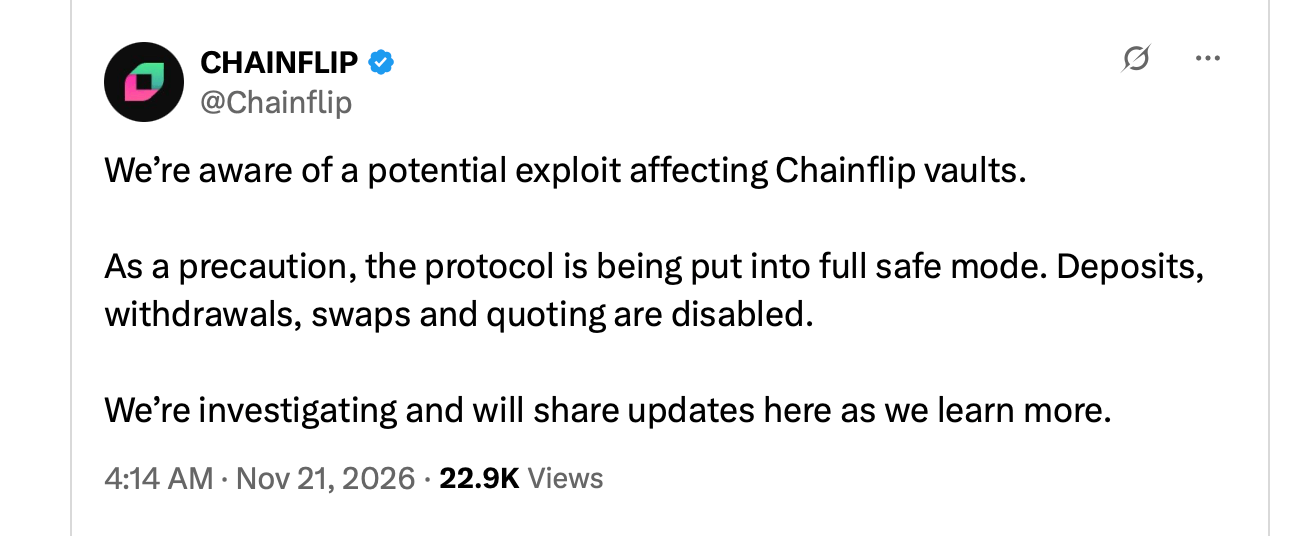
Les développeurs ont activé le « Full Safe Mode », suspendant les dépôts, les retraits, les échanges et les cotations de prix pendant la durée de l’enquête. Chainflip Labs a ensuite contacté l’auteur de l’attaque par le biais d’un message sur la chaîne, lui proposant de restituer 90 % des fonds avant 18 h 38 UTC le lundi 23 novembre, en échange de l’autorisation de conserver les 10 % restants.
Le remboursement demandé s’élevait à 110,57523337 BTC et 2 618,1 ETH, ces derniers correspondant aux avoirs convertis du côté Ethereum. Selon l’accord proposé, Chainflip considérerait un remboursement effectué dans les délais comme une récupération de type « white hat » et retirerait ses plaintes déposées auprès des autorités judiciaires.
La communication avertissait également que des sociétés de surveillance de la blockchain avaient signalé les adresses impliquées et surveillaient les retraits effectués à partir du mélangeur de confidentialité. Les enquêteurs auraient identifié le serveur utilisé pour l’enregistrement des validateurs, ainsi que des métadonnées supplémentaires potentiellement utiles pour établir l’identité de l’auteur du délit.
Chainflip a confirmé que les autorités avaient déjà reçu des signalements concernant le vol. Au 22 novembre, aucun remboursement n’avait été annoncé, et l’organisation n’avait pas présenté de plan d’indemnisation officiel pour les utilisateurs concernés.
L’effondrement du cours du FLIP efface la remontée de novembre
Cette faille de sécurité a interrompu ce qui avait jusqu’alors été un mois encourageant pour la cryptomonnaie native du protocole. Le FLIP s’échangeait autour de 0,30 $ au début du mois de novembre avant de grimper dans une fourchette comprise entre 0,45 $ et 0,48 $ entre le 18 et le 20 novembre. La liquidation qui a suivi a effacé ces gains, ramenant l’actif à des niveaux de prix observés pour la dernière fois fin mai.
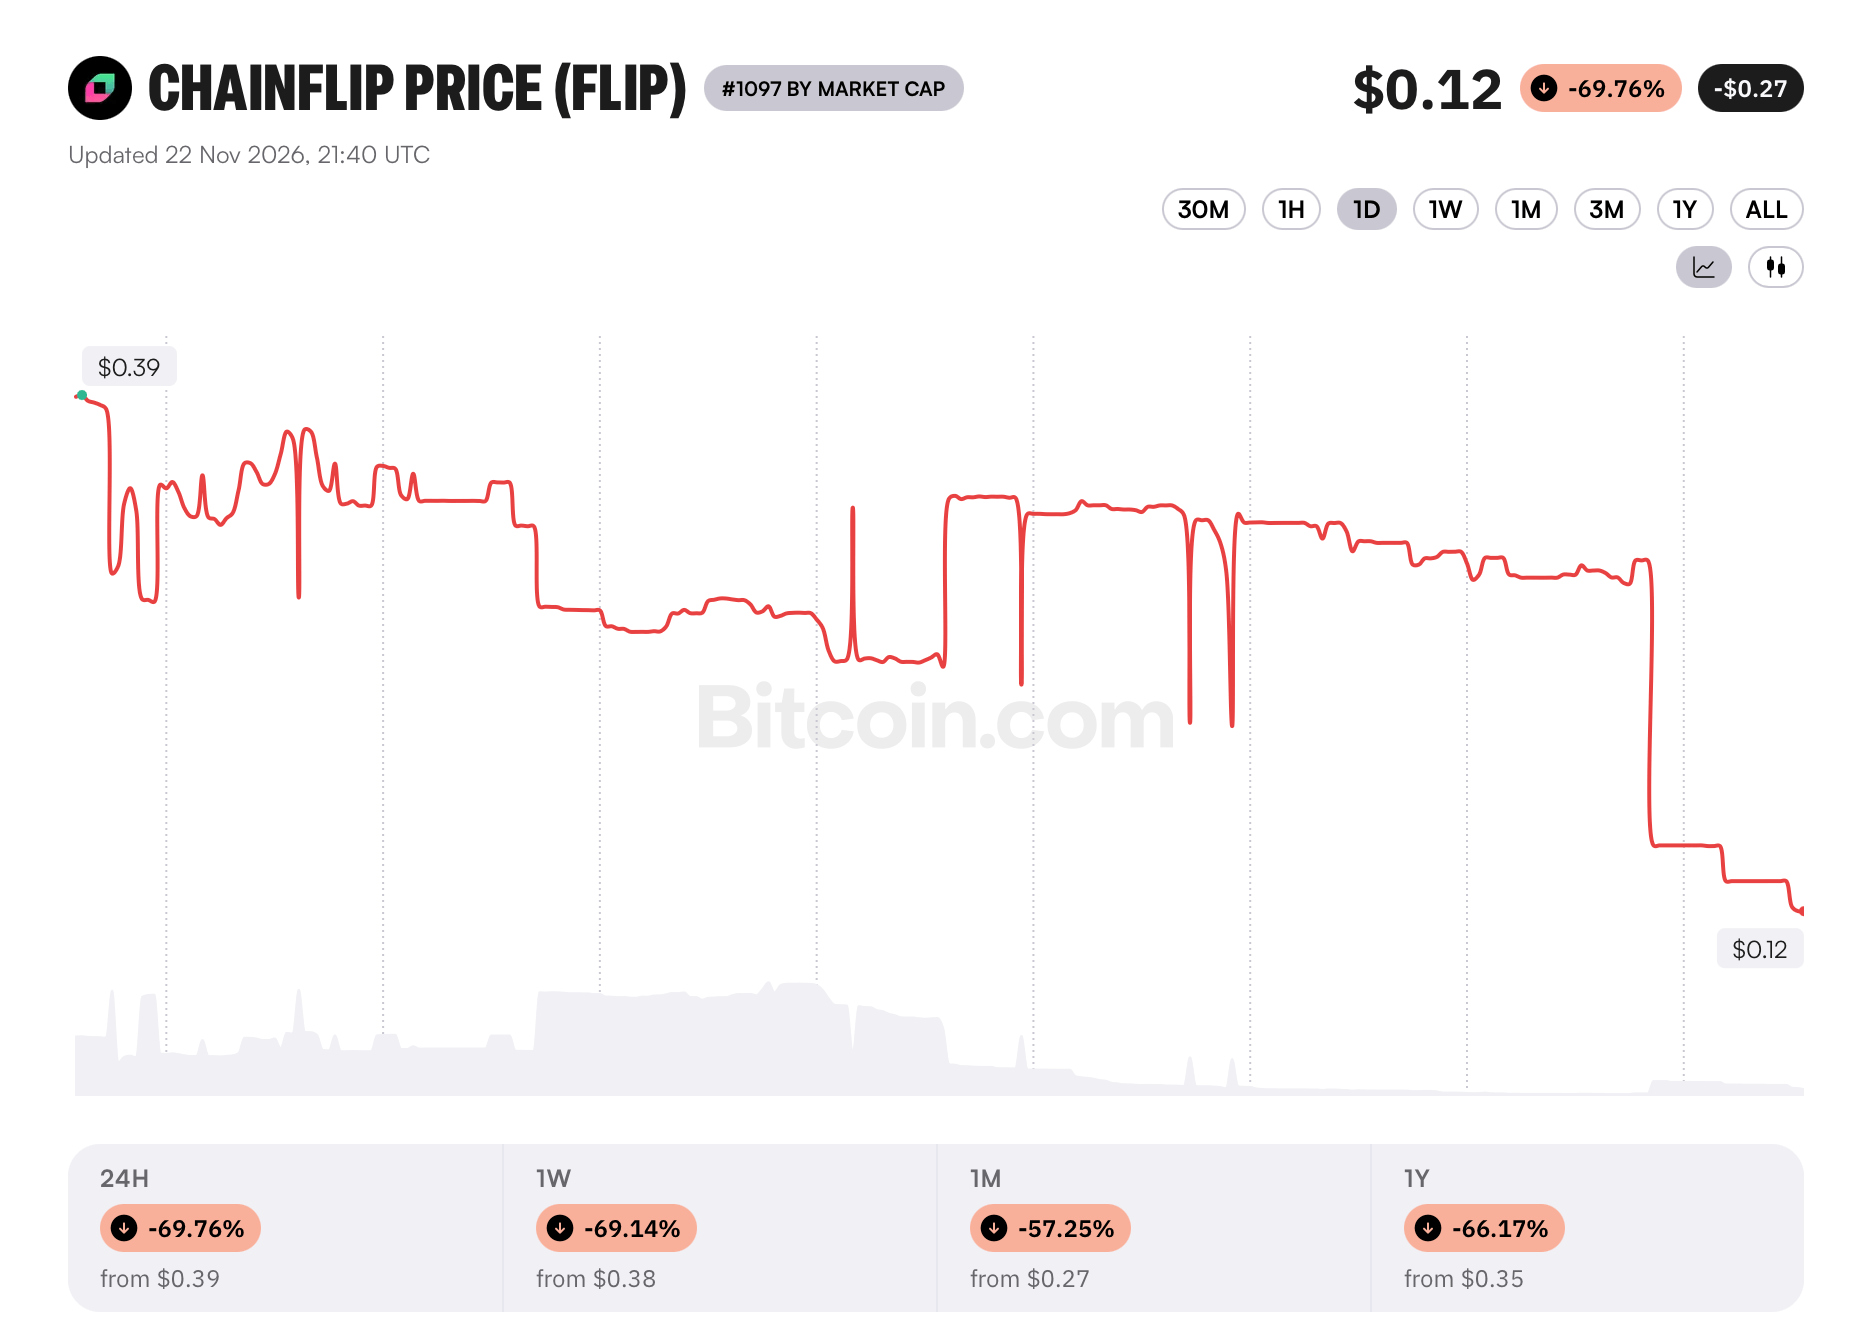 Dimanche, le flux de cours de Bitcoin.com indiquait des cotations comprises entre 0,12 et 0,15 $ par FLIP, avec des pertes sur 24 heures s’élevant à environ 60 % à 66 %. Les écarts entre les différentes plateformes de négociation reflétaient une faible liquidité et des conditions de marché volatiles. Cet épisode a également ravivé les inquiétudes liées à l’exploitation de la faille de Chainflip le 12 septembre, lorsqu’une faille dans le mémo de transaction TRON avait permis à un attaquant d’obtenir des remboursements en double pour un montant total d’environ 736 442 USDT.
Cette vulnérabilité antérieure impliquait que des dépôts déjà traités étaient interprétés à tort comme des échanges ayant échoué. Les validateurs ont finalement approuvé le remboursement des fournisseurs de liquidité concernés en utilisant des fonds excédentaires. Le dernier incident en date présente un défi sensiblement différent, car la faille présumée concerne l’infrastructure d’autorisation elle-même plutôt qu’une erreur isolée de traitement des transactions.
Pour Chainflip, le préjudice financier immédiat n’est qu’une partie du problème. L’échéance de recouvrement qui approche, les questions techniques restées sans réponse et l’incertitude entourant l’indemnisation des clients exposent le protocole à un test difficile de son architecture de sécurité. Même si les actifs manquants sont récupérés, il restera essentiel de déterminer pourquoi ses mécanismes de protection distribués ont échoué pour rétablir la confiance.
Le bitcoin pourrait tester la barre des 50 000 dollars si la vague de ventes sur le Nasdaq se poursuit, après une chute observée ce week-end qui a fait chuter la cryptomonnaie à près de 55 000 dollars. Le bitcoin…
Lire: Arthur Hayes: le Bitcoin à 50 000 $ si le Nasdaq chute

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARJamie RedmanNews Lead
Jamie Redman est responsable de l’actualité (News Lead) chez Bitcoin.com News et journaliste spécialisé en technologie financière basé dans le Massachusetts.