CoinDCX a confirmé une perte de 16 millions de dollars en cryptomonnaies, trois jours seulement après que son PDG eut qualifié une activité suspecte sur des portefeuilles de « fausse alerte ». La plateforme indienne a reconnu que des dépôts s’étaient accumulés dans des portefeuilles compromis, censés avoir été désactivés, à la suite d’une défaillance du système de transfert automatisé. CoinDCX affirme avoir pris en charge les pertes et que les soldes des clients restent en sécurité, mais des enquêteurs spécialisés dans la blockchain ont remis en cause sa version des faits concernant la date à laquelle ces portefeuilles ont cessé de fonctionner.
CoinDCX admet une perte de 16 M$ après l'ignorance du PDG
ÉCRIT PAR

PARTAGER
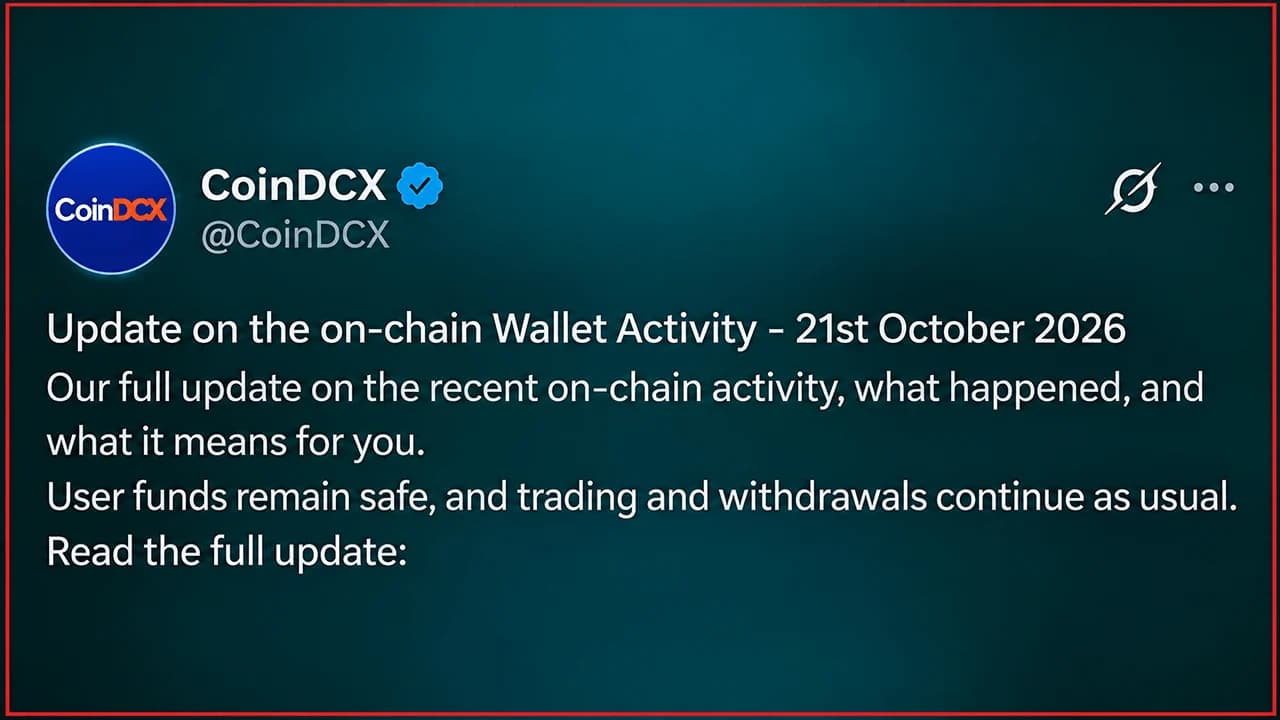
Points clés
- CoinDCX a confirmé une perte de 15,99 millions d’USDT le 25 octobre, quelques jours après que son PDG eut qualifié d’« alerte à la fausse alerte » des activités suspectes.
- ZachXBT et Bitquery ont contesté les affirmations de CoinDCX selon lesquelles l’infrastructure de portefeuilles compromis avait été mise hors service.
- CoinDCX affirme avoir absorbé les pertes, ce qui porte le total de ses pertes liées à la sécurité pour 2025 et 2026 à environ 60 millions de dollars.
CoinDCX admet une perte de 16 millions de dollars quelques jours après que son PDG eut écarté toute alerte de piratage
La plateforme indienne d’échange de cryptomonnaies CoinDCX a reconnu avoir perdu près de 16 millions de dollars à cause de portefeuilles de dépôt compromis. Cette admission, faite le 25 octobre, fait suite à la découverte par des enquêteurs spécialisés dans la blockchain que des adresses supposées avoir été retirées du service continuaient à gérer des fonds bien après une violation de 44 millions de dollars survenue en juillet 2025.
CoinDCX insiste sur le fait que les clients ne subiront pas de préjudice financier, mais cet épisode soulève une question dérangeante : comment des millions de dollars ont-ils pu s’accumuler dans des portefeuilles que la société avait déjà recommandé aux utilisateurs de ne plus utiliser ?
D’une fausse alerte à un aveu de 16 millions de dollars
Le 21 octobre, des observateurs de la blockchain ont identifié environ 15,99 millions d’USDT quittant des adresses liées à CoinDCX sur le réseau Tron. Les fonds ont ensuite été distribués vers plusieurs grandes plateformes d’échange de cryptomonnaies.
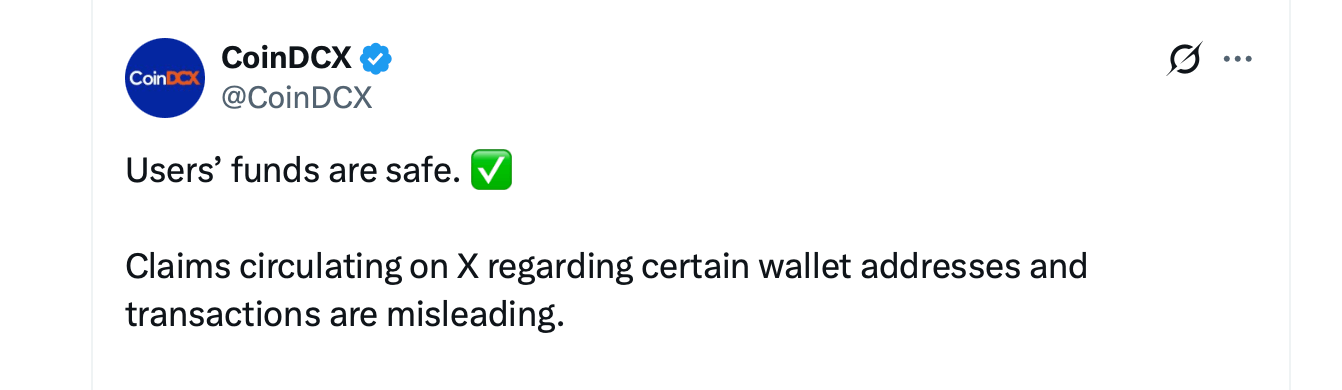
Le PDG Sumit Gupta a rejeté les premiers rapports le 22 octobre, affirmant que ces adresses avaient été compromises lors de l’attaque de l’année précédente et ne faisaient plus partie de l’infrastructure active de CoinDCX. Il a qualifié cet événement de « fausse alerte ».
Trois jours plus tard, CoinDCX a confirmé que 15,99 millions d’USDT avaient bel et bien disparu de son infrastructure de portefeuilles obsolète.
Les portefeuilles qui refusaient de prendre leur retraite
CoinDCX a expliqué que certains clients avaient continué à déposer des fonds sur des adresses obsolètes malgré les avertissements. Un système automatisé conçu pour transférer ces dépôts vers des portefeuilles sécurisés avait mal fonctionné, ce qui a permis aux soldes de s’accumuler.
L’enquêteur spécialisé dans la blockchain ZachXBT a contesté l’explication initiale de l’entreprise, en mettant en avant des preuves indiquant que certaines adresses étaient restées opérationnelles plusieurs mois après la faille de 2025. L’analyse indépendante de Bitquery a également mis en évidence une activité continue des portefeuilles jusqu’en octobre 2026, contredisant ainsi les affirmations selon lesquelles l’infrastructure avait été complètement abandonnée.
Deux failles de sécurité, près de 60 millions de dollars perdus
CoinDCX affirme que les comptes des clients ont été crédités, que les avoirs en stockage à froid sont restés intacts et que les opérations de trading et les retraits se sont poursuivis normalement. La plateforme a désormais absorbé près de 60 millions de dollars de pertes sur deux incidents s’étalant sur 15 mois.
Ce dernier incident attire à nouveau l’attention sur la manière dont les plateformes d’échange de cryptomonnaies gèrent les anciennes adresses de dépôt, en particulier celles associées à des failles de sécurité antérieures. CoinDCX affirme que les fonds des clients restent en sécurité et que l’impact financier a été entièrement pris en charge par l’entreprise.

Selon l'association, des pirates informatiques auraient exploité des clés API de Cloudflare pour envoyer de faux avis de rappel de passeport en utilisant les véritables coordonnées de clients.
Lire: Fondation d'un fabricant de portefeuilles matériels visée par une fuite de données clients

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.