Une faille de sécurité chez Web3Auth a contraint Keplr, fournisseur de portefeuilles Cosmos, à suspendre les connexions via Google et Apple après la divulgation de clés privées, ce qui a entraîné une vague de transactions non autorisées. Les enquêteurs spécialisés dans la blockchain ont retracé plus de 6 millions de dollars de transferts, bien que les opérations de récupération compliquent l'évaluation du montant total des vols.
Faille de Keplr : 6 millions de dollars transférés sur Cosmos
ÉCRIT PAR

PARTAGER
Points clés
- Keplr a suspendu les connexions via Google et Apple le 7 novembre à la suite d’un incident de sécurité impliquant le fournisseur d’authentification tiers Web3Auth.
- Bitquery a identifié environ 6,01 millions de dollars de transferts entre portefeuilles sur plusieurs réseaux Cosmos, mais certaines transactions faisaient partie des mesures de récupération mises en place.
- Les comptes utilisant des phrases de récupération et les portefeuilles matériels ne sont pas affectés, tandis que Web3Auth et Keplr s’efforcent de sécuriser les portefeuilles vulnérables utilisant la connexion via les réseaux sociaux.
Une faille de sécurité chez Web3Auth expose les comptes Keplr utilisant la connexion via les réseaux sociaux
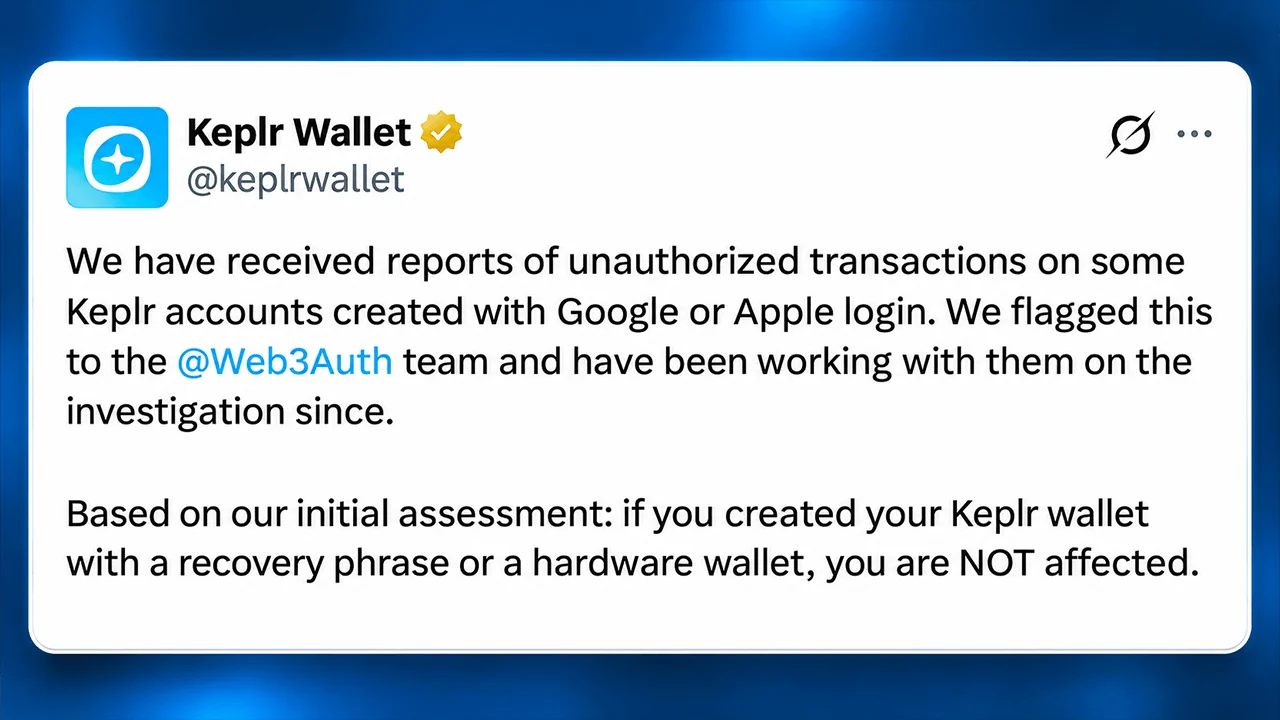
Les problèmes ont commencé vendredi 6 novembre, lorsque Web3Auth a révélé un problème de sécurité affectant l’infrastructure utilisée par des services tiers. Dès samedi matin, Keplr signalait des transactions non autorisées impliquant des comptes créés via l’authentification Google et Apple, ce qui a conduit le fournisseur de portefeuilles à désactiver ces deux méthodes de connexion.
Josh Lee, cofondateur de Chainapsis, la société à l’origine de Keplr, a par la suite précisé que la vulnérabilité provenait de Web3Auth et non du logiciel de Keplr lui-même. Selon les premières estimations, environ 20 % des comptes créés via une connexion via les réseaux sociaux auraient été affectés, bien que seule une fraction d’entre eux aurait été exploitée.
Cette distinction est importante car la fonctionnalité de connexion via les réseaux sociaux de Keplr repose sur une infrastructure de clés tierce plutôt que sur les phrases de récupération classiques contrôlées par l’utilisateur. Cette commodité simplifie l’accès aux cryptomonnaies mais crée des dépendances qui n’existent pas dans les systèmes traditionnels de portefeuilles matériels et de phrases de récupération.
La société d’analyse de la blockchain Bitquery a examiné les transactions effectuées entre le 6 et le 7 novembre, identifiant une activité intensive de vidage de portefeuilles sur Cosmos Hub, Osmosis, Celestia, Akash, Noble, Dydx, Babylon et Injective.
Son enquête a estimé que les adresses de collecte avaient reçu des actifs d’une valeur d’au moins 6,01 millions de dollars, sur la base des valorisations enregistrées le 7 novembre. Cosmos Hub représentait environ 3,50 millions de dollars, suivi par Osmosis avec 1,04 million de dollars et Injective avec 615 000 dollars.
Pourquoi l’estimation de 6 millions de dollars du vol par Keplr est complexe
L’analyse de Bitquery a recensé environ 44 700 clés privées distinctes impliquées dans cette activité, 86 % des portefeuilles concernés sur sept réseaux liés ayant fait l’objet de transferts après l’alerte initiale de Keplr. La perte médiane par portefeuille s’élevait à seulement 1,34 dollar, bien que le plus gros transfert individuel ait avoisiné les 325 000 dollars.
Les enquêteurs ont également recensé environ 1,96 million d’ATOM mis en staking qui ont été transférés sans respecter la période habituelle de déblocage de 21 jours. Les transactions ont utilisé des mécanismes de staking liquide, convertissant les positions en jetons de participation transférables tout en redirigeant environ 251 000 $ de récompenses de staking.
Cependant, des révélations ultérieures ont introduit une complication importante. Keplr et Web3Auth ont confirmé que des opérations de récupération menées par des white hats utilisaient le chemin d’accès exposé pour placer les actifs vulnérables sous garde préventive.
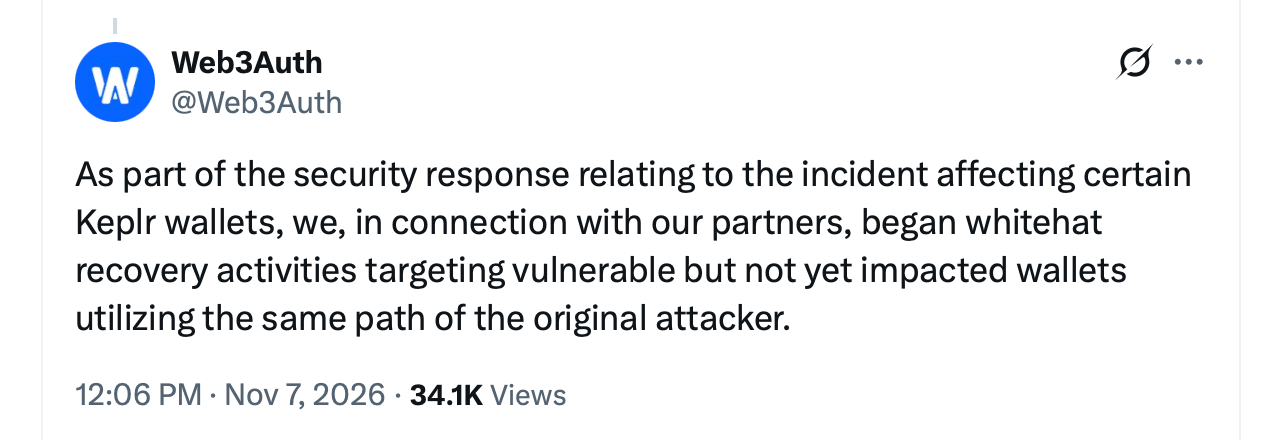 Le dimanche 8 novembre, Keplr a identifié des adresses de récupération qui correspondaient à plusieurs portefeuilles de collecte examinés par Bitquery. Par conséquent, les 6,01 millions de dollars correspondent à des transferts observés, et non à un décompte vérifié des vols irrécupérables.
| Réseau blockchain | Adresse de récupération vérifiée |
|---|---|
| Cosmos Hub | cosmos1atuap9kfnt6y8ykvn3437e7j3z8qffh3qtnmwu |
| Osmosis | osmo1atuap9kfnt6y8ykvn3437e7j3z8qffh3gsqtcw |
| Celestia | celestia1atuap9kfnt6y8ykvn3437e7j3z8qffh33pzt53 |
| Akash | akash1atuap9kfnt6y8ykvn3437e7j3z8qffh3ds7uhx |
| Noble | noble1atuap9kfnt6y8ykvn3437e7j3z8qffh3ggxnkj |
| Injective | inj1lqmdmuczn5rxn5jkc34wwrqdeh70etpf5wvt7g |
| dYdX | dydx1atuap9kfnt6y8ykvn3437e7j3z8qffh3fjalwt |
| Babylon | bbn1atuap9kfnt6y8ykvn3437e7j3z8qffh3h4z239 |
| Axelar | axelar1atuap9kfnt6y8ykvn3437e7j3z8qffh3y99n9a |
| Saga | saga1atuap9kfnt6y8ykvn3437e7j3z8qffh37c2ff6 |
| Agoric | agoric1atuap9kfnt6y8ykvn3437e7j3z8qffh3jk3y72 |
| EVM | 0x413e4F4De7E5FF010913488F781E679e76f706dA |
Keplr et Web3Auth lancent des opérations de récupération
Web3Auth affirme que les fonds transférés dans le cadre de ses opérations de protection restent en sécurité. Keplr, quant à lui, a averti que certains utilisateurs concernés pourraient constater que leur solde était inopinément vide, leurs actifs ayant été transférés à des fins de mise en sécurité. Les entreprises n’ont pas divulgué la cause technique précise de la faille, ni établi de chiffre définitif concernant les pertes, ni annoncé de calendrier complet de remboursement.
Les utilisateurs ayant créé un compte via les géants mondiaux de la technologie que sont Google ou Apple doivent éviter de déposer des actifs supplémentaires, transférer leurs avoirs liquides restants vers des portefeuilles nouvellement sécurisés et ignorer toute offre de récupération non sollicitée. Les actifs mis en jeu (staked) peuvent nécessiter un traitement supplémentaire. Pour l’instant, cet incident met en évidence une contradiction gênante dans la conception des portefeuilles de cryptomonnaies. Simplifier la gestion des clés privées peut rendre les applications blockchain plus accessibles, mais l’externalisation de l’authentification introduit un autre point de défaillance potentiel. Tant que les transferts de protection n’auront pas été rapprochés des retraits malveillants, la dernière alerte de sécurité de plusieurs millions de dollars qui a secoué le secteur restera autant un mystère comptable qu’une urgence technique.

La fuite de données chez Gnosis Pay a exposé les informations des clients, notamment leurs adresses personnelles, leurs numéros de carte bancaire et leurs portefeuilles cryptographiques associés, ce qui suscite des inquiétudes.
Lire: Gnosis Pay: fuite de données, dossiers clients sensibles exposés

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.
À propos de l'auteur
ÉCRIT PARJamie RedmanNews Lead
Jamie Redman est responsable de l’actualité (News Lead) chez Bitcoin.com News et journaliste spécialisé en technologie financière basé dans le Massachusetts.