Coldcard se enfrenta a otra polémica en materia de seguridad después de que su cuenta oficial de X publicara un enlace de phishing el 11 de octubre de 2026, en el que se advertía falsamente a los clientes de una vulnerabilidad crítica en el firmware. La empresa eliminó la publicación e insiste en que sus credenciales y la autenticación de dos factores siguen siendo seguras. El incidente se produce tras el devastador fallo en la generación de claves de julio, que, según se informa, dejó expuestas miles de carteras y provocó pérdidas estimadas que superan los 100 millones de dólares.
Cuenta Coldcard X sufre phishing tras fiasco de 100 millones
ESCRITO POR

COMPARTIR
Puntos clave
- La cuenta oficial de Coldcard en X publicó un enlace de phishing el 11 de octubre, lo que ha dado lugar a una investigación.
- A pesar de la publicación fraudulenta, Coldcard afirma que sus credenciales y su autenticación de dos factores sin conexión siguen estando seguras.
- El incidente se produce tras el desastre del firmware de Coldcard en julio, que, según se informa, provocó pérdidas de más de 100 millones de dólares.
La pesadilla de seguridad de Coldcard se agrava con la aparición de una publicación de phishing en su cuenta oficial de X
Coldcard tiene entre manos otro quebradero de cabeza en materia de seguridad, y este ha llegado a través de su propia cuenta en redes sociales. A primera hora del domingo 11 de octubre, apareció una publicación fraudulenta en la cuenta oficial de X del fabricante de monederos de hardware, en la que se advertía a los clientes de una supuesta vulnerabilidad en la generación de semillas y se les redirigía a una página web de phishing.
El mensaje acabó siendo eliminado, pero el episodio plantea una pregunta incómoda sobre cómo los atacantes lograron publicarlo en primer lugar. Coldcard afirmó que las credenciales de su cuenta y la autenticación de dos factores offline permanecen intactas, mientras que su investigación interna no ha revelado ningún inicio de sesión ni sesión no autorizados.
Una advertencia convincente con un destino peligroso
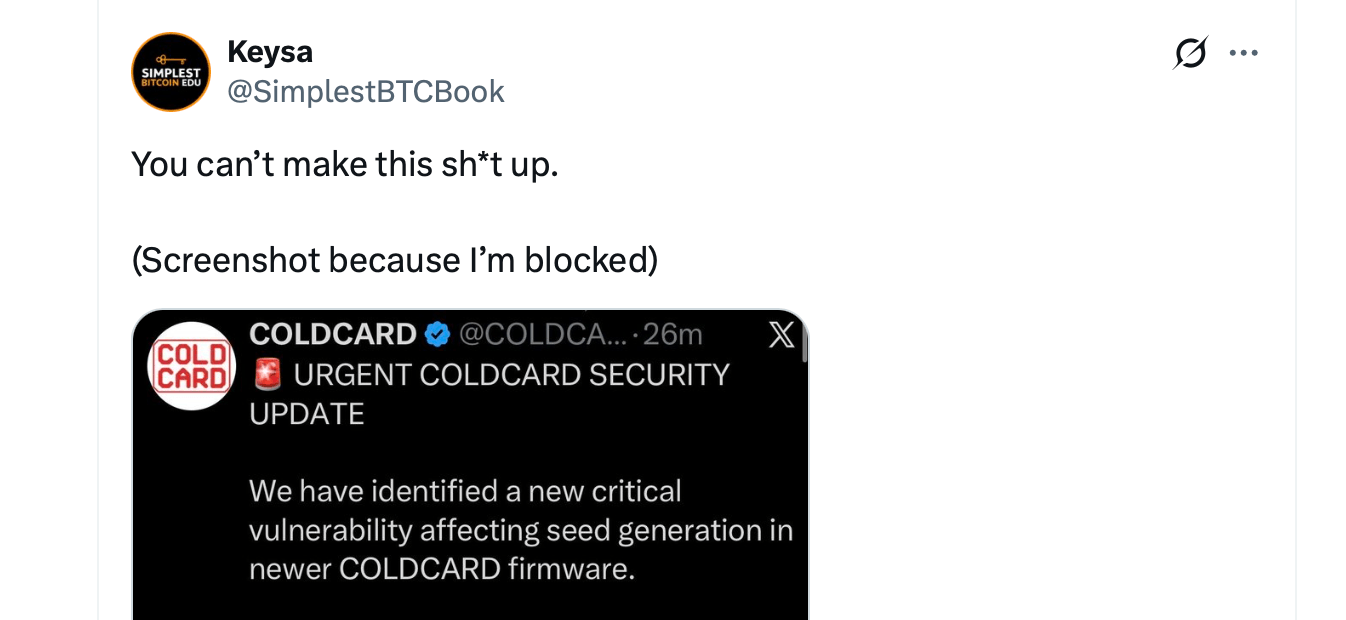
El mensaje fraudulento apareció alrededor de las 2:00 a. m. UTC y se presentó como una actualización de seguridad urgente de Coldcard. Afirmaba que el firmware reciente contenía una vulnerabilidad crítica que afectaba a la generación de semillas e indicaba a los clientes que migraran sus carteras de inmediato.
La publicación hacía referencia a varios modelos de hardware de Coldcard y dirigía a los usuarios a una página web engañosa que utilizaba el nombre de Coldcard. Su redacción resultaba especialmente preocupante, ya que se valía de la credibilidad de un auténtico incidente de seguridad que afectó a la empresa a principios de este año.
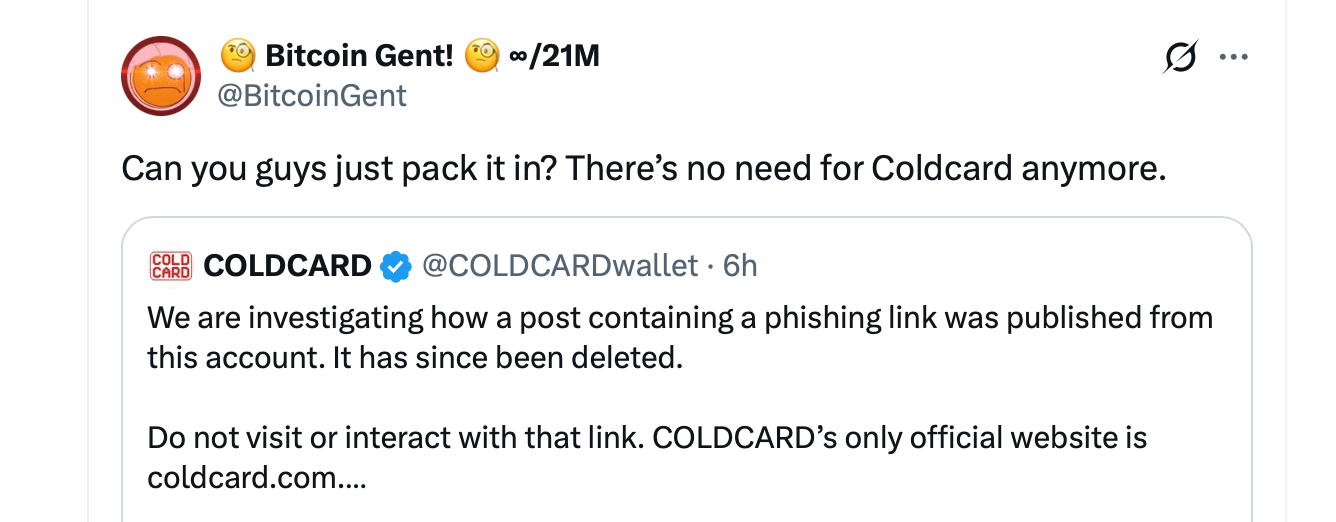
Los miembros de la comunidad dieron rápidamente la voz de alarma y Coldcard acabó retirando el mensaje. Alrededor de las 5:46 a. m. UTC, la empresa reconoció el incidente y advirtió a los clientes de que no interactuaran con el enlace sospechoso. Coldcard declaró:
«Estamos investigando cómo se publicó desde esta cuenta una entrada que contenía un enlace de phishing. Ya ha sido eliminada».
La empresa hizo hincapié en que coldcard.com es su única página web oficial y señaló que su cuenta funciona con autenticación de dos factores sin conexión y con un acceso estrictamente restringido desde 2017.
Coldcard presiona a X para obtener respuestas
La trama se complicó unos 20 minutos más tarde, cuando Coldcard solicitó públicamente una investigación urgente al servicio de asistencia de X. El fabricante mantuvo que su revisión de seguridad no había revelado ninguna prueba de acceso no autorizado a la cuenta. «Apareció una publicación de phishing en nuestra cuenta, pero no encontramos ningún registro correspondiente de inicio de sesión, sesión o acceso», explicó la empresa.
Coldcard expresó su preocupación por un posible acceso a nivel de plataforma o administrativo, aunque esa explicación sigue sin estar verificada. El fabricante de monederos de hardware, en apuros, también hizo referencia a informes sobre la venta de credenciales administrativas de X en mercados de la darknet, pero reconoció que no se había establecido ninguna conexión con su incidente.
Por ahora, el misterio gira en torno a cómo un mensaje fraudulento llegó a una cuenta cuyos propietarios insisten en que sus controles de seguridad habituales nunca se vieron vulnerados. No se han confirmado pérdidas económicas atribuidas específicamente al intento de phishing del domingo.
El desastre de 100 millones de dólares de julio vuelve a acechar a Coldcard
El momento no podría ser peor. En julio, Coldcard se enfrentó a un grave defecto de firmware que, según se informó, permitía a los atacantes reconstruir las semillas vulnerables de los monederos y robar entre 1.600 y 1.800 bitcoins, con un valor aproximado de entre 100 y 130 millones de dólares en aquel momento.
Según se informa, el problema subyacente se remontaba a marzo de 2021 y consistía en una generación defectuosa de claves de semilla que producía una aleatoriedad sustancialmente menor de lo previsto. Los atacantes aprovecharon esa vulnerabilidad probando posibles frases de recuperación sin conexión, en lugar de comprometer los dispositivos físicos.
Posteriormente, Coldcard publicó correcciones de firmware e indicó a los clientes afectados que transfirieran sus fondos a carteras recién generadas. El intento de phishing del domingo se aprovechó precisamente de esa preocupación, disfrazando un sitio web malicioso con el lenguaje propio de las directrices de seguridad legítimas.
Fundas transparentes y clientes enfadados
El último incidente se produce además tras una polémica publicación en redes sociales del 9 de octubre en la que se promocionaban las fundas de hardware transparentes de Coldcard como protección contra la manipulación física. Casualmente, la publicación en redes sociales se produjo después de que se descubriera que los dispositivos Ledger podrían haber sido manipulados por proveedores externos o en algún punto de la cadena de suministro.
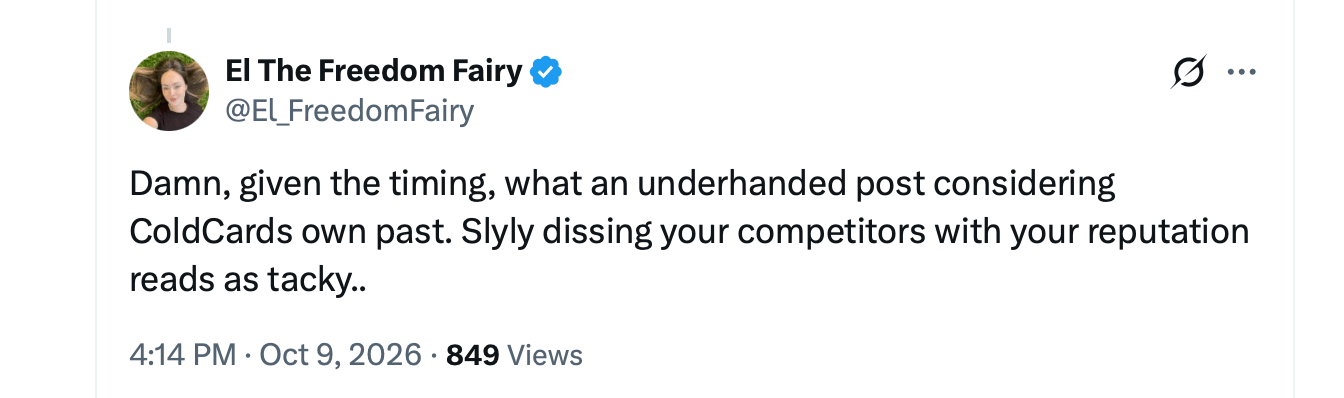
Los críticos arremetieron contra el momento elegido, argumentando que el plástico transparente y el embalaje a prueba de manipulaciones ofrecían poca protección frente al defecto de software responsable de las pérdidas de julio. Varios miembros de la comunidad criptográfica consideraron la publicación de mal gusto, fuera de lugar y realizada sin ningún tipo de pudor. Algunos clientes y observadores también han acusado a Coldcard y a su cofundador, Rodolfo Novak, de bloquear a los críticos y a las supuestas víctimas en X. Ahora la empresa se enfrenta a otra ronda de escrutinio, esta vez sobre la integridad de sus comunicaciones oficiales. Coldcard sigue dirigiendo a los clientes exclusivamente a su página web oficial para las actualizaciones de firmware y las instrucciones de migración de carteras.
Este último episodio deja una contradicción especialmente incómoda sobre el fabricante. Una empresa creada con el objetivo de mantener las claves privadas fuera del alcance de los atacantes en línea se ha visto obligada a investigar cómo su propio canal de comunicación de confianza se convirtió en un vehículo para una estafa de phishing.

Coldcard afirma que la inteligencia artificial podría haber ayudado a descubrir un fallo en una cartera que llevaba cinco años sin detectarse y que estaba relacionado con una estafa de bitcoins por valor de varios millones de dólares.
Leer ahora: ¿Fue la IA la responsable de descubrir la vulnerabilidad de seguridad de Coldcard?

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.