Ledger confirmó el sábado 10 de octubre de 2026 que un monedero físico perteneciente a uno de los clientes afectados contenía un implante no autorizado, lo que da credibilidad a las sospechas de un ataque a la cadena de suministro en el que estaría implicado el distribuidor del sudeste asiático CryptoBilis. El descubrimiento se produce tras las noticias sobre pérdidas de criptomonedas que rondan los 93,4 millones de dólares en cientos de direcciones.
Ledger confirma implante de hardware oculto en monederos afectados
ESCRITO POR

COMPARTIR
Puntos clave
- Ledger confirmó la presencia de un implante de hardware no autorizado el 10 de octubre, lo que refuerza las sospechas de manipulación física.
- Yfarmx estima que las pérdidas podrían ascender a 93,4 millones de dólares, aunque Ledger aún no ha verificado esta cifra.
- CryptoBilis ha suspendido la venta de carteras de hardware mientras Ledger colabora con las autoridades para investigar el incidente.
Ledger confirma la manipulación física a medida que se amplía la investigación sobre las carteras de criptomonedas
El sábado 10 de octubre, Ledger confirmó que el dispositivo de un cliente afectado contenía un implante de hardware no autorizado, un hallazgo que da un peso considerable a las sospechas en torno al reciente episodio de vaciado de carteras vinculado al distribuidor del sudeste asiático CryptoBilis. La confirmación se produce tras las estimaciones de pérdidas que alcanzan los 93,4 millones de dólares, aunque Ledger no ha verificado de forma independiente esas cifras.
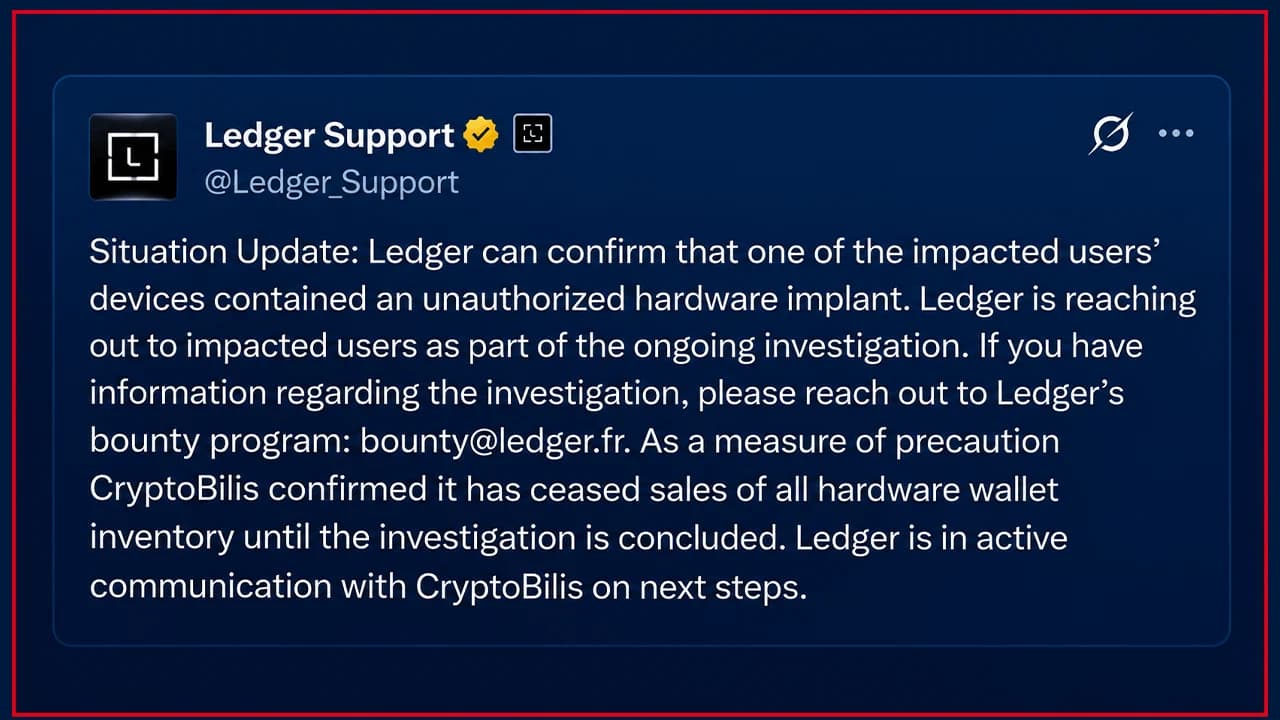
La empresa también sostiene que su infraestructura de seguridad permanece intacta, lo que plantea a los investigadores un problema bastante peculiar: un dispositivo potencialmente comprometido que aún podría parecer auténtico. La declaración de Ledger del sábado supuso la primera confirmación por parte de la empresa de una manipulación física que afectaba al monedero de hardware de un cliente afectado. El fabricante anunció que «uno de los dispositivos de los usuarios afectados contenía un implante de hardware no autorizado», lo que proporcionó a los investigadores la prueba más sólida hasta la fecha de que se había introducido hardware malicioso.
En la publicación de X, la cuenta de asistencia de la empresa explicó que estaba «poniéndose en contacto con los usuarios afectados como parte de la investigación en curso», al tiempo que animaba a cualquier persona que dispusiera de información relevante a ponerse en contacto con su programa de recompensas. CryptoBilis también ha tomado medidas, y Ledger ha informado de que el distribuidor «ha suspendido la venta de todo su stock de carteras de hardware hasta que concluya la investigación». Esta confirmación llega tras las noticias del viernes sobre carteras vaciadas en todo el sudeste asiático, donde los investigadores rastrearon transacciones sospechosas relacionadas con bitcoin, ether y stablecoins. Las estimaciones independientes han variado considerablemente: Yfarmx sitúa las pérdidas estimadas en 93,4 millones de dólares repartidos entre 471 direcciones, mientras que Bitquery las estima en aproximadamente 92,9 millones de dólares repartidos entre 311 direcciones únicas.
El hardware oculto plantea dudas sobre la seguridad de los monederos
El descubrimiento también da credibilidad a las conclusiones independientes publicadas por el exdirector ejecutivo de Mt Gox, Mark Karpelès, quien documentó un Ledger Nano X modificado que contenía una placa de circuito oculta, equipo de comunicaciones móviles y componentes supuestamente capaces de interceptar frases de recuperación.
El supuesto truco era especialmente ingenioso. En lugar de atacar el elemento seguro de la cartera, al parecer el equipo supervisaba la información que se transmitía a la pantalla del dispositivo durante la configuración, capturando potencialmente las palabras de recuperación antes de transmitirlas a través de una conexión móvil. Ese método podría permitir que un dispositivo, por lo demás auténtico, superara los controles de verificación convencionales mientras exponía en secreto la frase de recuperación de su propietario. Sin embargo, los investigadores no han determinado que todas las carteras afectadas contuvieran equipos similares. El fabricante de carteras de hardware Ledger trató de establecer una distinción entre el hardware manipulado y sus sistemas de seguridad subyacentes, afirmando: «No tenemos indicios de que la infraestructura de seguridad, los sistemas o los servicios de Ledger se hayan visto comprometidos».

La publicación de Ledger en X suscitó numerosas críticas, y algunos se mostraron muy descontentos con la gestión de la situación por parte de Ledger. En la publicación de X, varias cuentas preguntaban: «¿Vais a reembolsar a las víctimas?». Otros afirmaron que creen que Ledger es responsable de su subcontratación. «¿No es esto responsabilidad vuestra, ya que eran distribuidores oficiales autorizados por vosotros? Tenéis la responsabilidad de indemnizar a las víctimas», escribió otra persona en el hilo de Ledger en X.
Ledger lanza una nueva advertencia a los clientes de CryptoBilis
A medida que la investigación cobra impulso, Ledger reiteró su consejo a los clientes que compraron dispositivos a través del distribuidor. La empresa recomendó a los compradores afectados que «no inicien la configuración si aún no lo han hecho».

A los clientes que ya hayan inicializado sus carteras, Ledger les aconsejó que «consideren trasladar sus activos a un nuevo dispositivo Ledger (con una nueva frase de recuperación)». Esta distinción es importante porque una frase de recuperación capturada durante la configuración puede exponer los activos mucho tiempo después de que el hardware comprometido haya sido desconectado.
Ledger también confirmó que estaba «trabajando en soluciones mejoradas contra la manipulación», lo que sugiere que las modificaciones físicas capaces de eludir los controles existentes se han convertido en una preocupación de seguridad inmediata.
La empresa agradeció a SEAL 911 su ayuda a los investigadores y afirmó que estaba cooperando con las autoridades. Mientras tanto, Ledger advirtió a los clientes de que «Ledger nunca te pedirá tu frase de recuperación de 24 palabras». A pesar de todos estos acontecimientos, las preguntas más importantes siguen sin respuesta. Se ha confirmado un dispositivo comprometido, pero el número de implantes adicionales, su relación con las pérdidas denunciadas y la identidad de los responsables siguen sin esclarecerse. Un dispositivo diseñado para guardar secretos aparentemente tenía un segundo par de oídos, y los investigadores aún están determinando cuántos otros podrían haber estado escuchando.

Las pérdidas estimadas de Ledger ascienden a 93,4 millones de dólares, mientras los investigadores analizan un posible ataque a la cadena de suministro relacionado con los monederos de hardware.
Leer ahora: El misterio de Ledger Wallet crece; pérdidas de 93,4 millones

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.