Los operadores de Core Lightning que utilizan la versión 26.06.7 o anteriores están siendo objeto de ataques activos, según advirtió el jueves por la tarde el proyecto de software para nodos de la red Lightning de Bitcoin, aproximadamente 10 días después de que se publicara un parche de seguridad. El equipo no ha identificado qué vulnerabilidades están aprovechando los atacantes ni ha informado de ningún robo de fondos. La versión 26.06.8 corrige varios problemas de seguridad, entre ellos un fallo en el cierre de canales capaz de poner en riesgo los fondos, y se recomienda a los operadores que actualicen inmediatamente.
Los nodos Lightning de Bitcoin, en el punto de mira, mientras Core Lightning da la voz de alarma
ESCRITO POR

COMPARTIR

Puntos clave
- Core Lightning afirma que los atacantes están dirigiendo sus ataques contra nodos que utilizan la versión 26.06.7 o anteriores.
- La versión 26.06.8 se lanzó el 22 de septiembre con correcciones para las vulnerabilidades que pueden poner en peligro los fondos.
- Los operadores no se enfrentan a un recuento confirmado de pérdidas, ya que Core Lightning insta a realizar actualizaciones inmediatas.
Core Lightning da la voz de alarma ante los ataques dirigidos a nodos sin parches
Core Lightning tiene un mensaje bastante sencillo para cualquiera que siga utilizando software obsoleto: actualiza ahora mismo. El 1 de octubre, la implementación de nodos de la Red Lightning de Bitcoin advirtió de que los atacantes están apuntando a nodos que ejecutan la versión 26.06.7 o anteriores, lo que convierte un parche publicado el 22 de septiembre en un asunto de seguridad urgente.
Aún se desconoce exactamente qué es lo que están aprovechando los atacantes. El proyecto no ha confirmado que ningún ataque haya tenido éxito ni que se hayan sustraído fondos, pero la versión 26.06.8 corrigió vulnerabilidades que iban desde problemas de denegación de servicio hasta un defecto en el cierre de canales capaz de poner en riesgo el dinero.
El parche llegó antes de la alarma
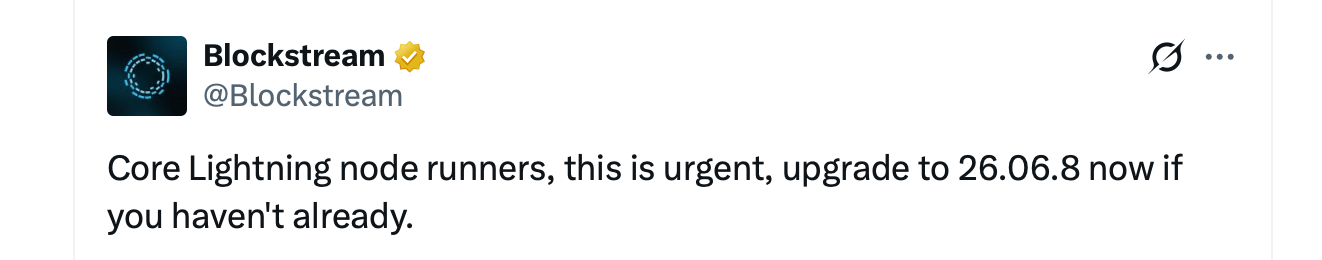
Core Lightning, mantenido en el marco del Proyecto Elements, instó a los operadores de nodos a actualizar a la última versión «lo antes posible» tras recibir informes de que los atacantes tenían en el punto de mira los nodos sin parchear. La empresa de criptomonedas Blockstream amplificó la advertencia e instó a los operadores que aún ejecutaran versiones anteriores a instalar la 26.06.8.
Lo curioso es la cronología. La versión 26.06.8 llegó el 22 de septiembre, aproximadamente 10 días antes de la advertencia de ataque, y los responsables del mantenimiento ya recomendaban encarecidamente actualizar. Se ocultaron deliberadamente algunas pruebas para que a los posibles atacantes les resultara más difícil realizar ingeniería inversa sobre las vulnerabilidades subyacentes, mientras los operadores tenían tiempo de aplicar el parche. Entonces se desató la polémica. Las descripciones públicas del lanzamiento apuntan a tres tipos de errores. Uno de ellos podría bloquear el nodo del remitente. Otro podría agotar la memoria a través de la interfaz REST de Core Lightning. El más grave está relacionado con el cierre de canales y podría suponer una pérdida de fondos para el usuario debido a un mecanismo de penalización que falla.
Cuando el cierre de un canal sale mal
Además, el sistema de sanciones de la Red Lightning está diseñado de tal forma que, si un par hace trampa difundiendo un estado de canal obsoleto, el participante honesto puede reclamar una penalización. Un defecto en la versión 26.06 podría hacer que Core Lightning confundiera ciertas transacciones con un cierre cooperativo ordinario y pasara por alto el compromiso revocado que se oculta tras ellas.
En ese escenario, el software destinado a detectar al tramposo podría no activarse, dejando a la otra parte con fondos que deberían haberse confiscado. El proyecto no ha aclarado si los atacantes están aprovechando ese fallo concreto, la vulnerabilidad que provoca el bloqueo, el problema de REST u otro problema cuyos detalles siguen parcialmente ocultos. Esa distinción es importante. No se trata de una vulnerabilidad del propio Bitcoin. Afecta a Core Lightning, una implementación de la Red Lightning, una red de escalabilidad construida sobre Bitcoin. LND, Eclair y LDK no se mencionaron en el aviso, mientras que los usuarios habituales de monederos no tienen por qué ejecutar nodos de Core Lightning. Su exposición depende de la infraestructura que haya detrás de sus monederos.
Un ciclo de seguridad que comenzó en agosto
La advertencia del jueves no surgió de la nada. El 26 de agosto, Core Lightning reveló que estaba revisando un gran volumen de informes de vulnerabilidades generados por IA. Varios resultaron ser legítimos, lo que motivó una corrección coordinada.
Se indicó a los operadores que no se limitaran a desconectar el sistema. En su lugar, Core Lightning recomendó reiniciar con la opción –offline, que corta las conexiones entre pares mientras mantiene al daemon vigilando la cadena de bloques y capaz de responder a un cierre forzado. Un nodo apagado no puede realizar esa tarea. La versión 26.06.7 se lanzó alrededor del 28 de agosto, pero el 15 de septiembre se abrió otra investigación relacionada con funciones experimentales que podían afectar a los fondos. Seis días después llegó la 26.06.8. Aproximadamente diez días después, comenzaron a llegar informes de ataques dirigidos.
El dinero en línea cambia las reglas de los parches
Los nodos Lightning no son carteras frías acumulando polvo en un cajón. Sus claves de canal permanecen en línea porque los nodos deben enrutar los pagos en tiempo real. Eso hace que el software obsoleto sea algo más que un quebradero de cabeza en cuanto al tiempo de actividad. Los fondos pueden estar directamente en el sistema que un atacante está intentando vulnerar.
No existe un recuento público de pérdidas, y Core Lightning no ha confirmado que los ataques hayan tenido éxito. Por ahora, todos los nodos que siguen ejecutando la versión 26.06.7 o anteriores permanecen en el grupo que, según el proyecto, está en el punto de mira de los atacantes. Se recomienda a los operadores que instalen la versión 26.06.8 o posterior, verifiquen las firmas o los resúmenes de Docker y mantengan desactivadas las funciones experimentales a menos que comprendan los riesgos.
El parche lleva días disponible públicamente. Ahora parece que alguien está llamando a la puerta de quienes aún no lo han instalado. Mientras tanto, muchos se preguntan cuántos errores más se encontrarán en el sector de las criptomonedas gracias a los descubrimientos asistidos por IA.

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.