Un grupo no identificado de actores maliciosos lanzó una cadena L2 falsa que se hacía pasar por Giwa, un proyecto respaldado por Upbit, identificado por DYORSWAP, un exchange descentralizado multicadena. Se perdieron más de 760 ETH que se habían transferido a la cadena, y DYORSWAP anunció un proceso de compensación para los usuarios afectados.
Unos estafadores lanzan una L2 falsa de ETH para robar 2 millones de dólares a los operadores de criptomonedas
ESCRITO POR

COMPARTIR
Puntos clave
- Una cadena L2 falsa de Ethereum llamada GIWA sustrajo 766 ETH (más de 2 millones de dólares) a 1.335 usuarios que habían transferido fondos a través de puentes.
- Los estafadores desplegaron una compleja cadena falsa con puentes operativos, engañando inicialmente a DYORSWAP.
- DYORSWAP está investigando la estafa y reembolsando a los usuarios, pero se enfrenta a críticas por haberla permitido.
Una estafa relacionada con el despliegue de una cadena Giwa L2 falsa provoca pérdidas de más de 760 ETH
Se ha dado a conocer por primera vez una nueva y sofisticada estafa relacionada con el lanzamiento de una solución falsa de Ethereum L2, que ha afectado a más de mil usuarios que transfirieron sus fondos a la cadena.
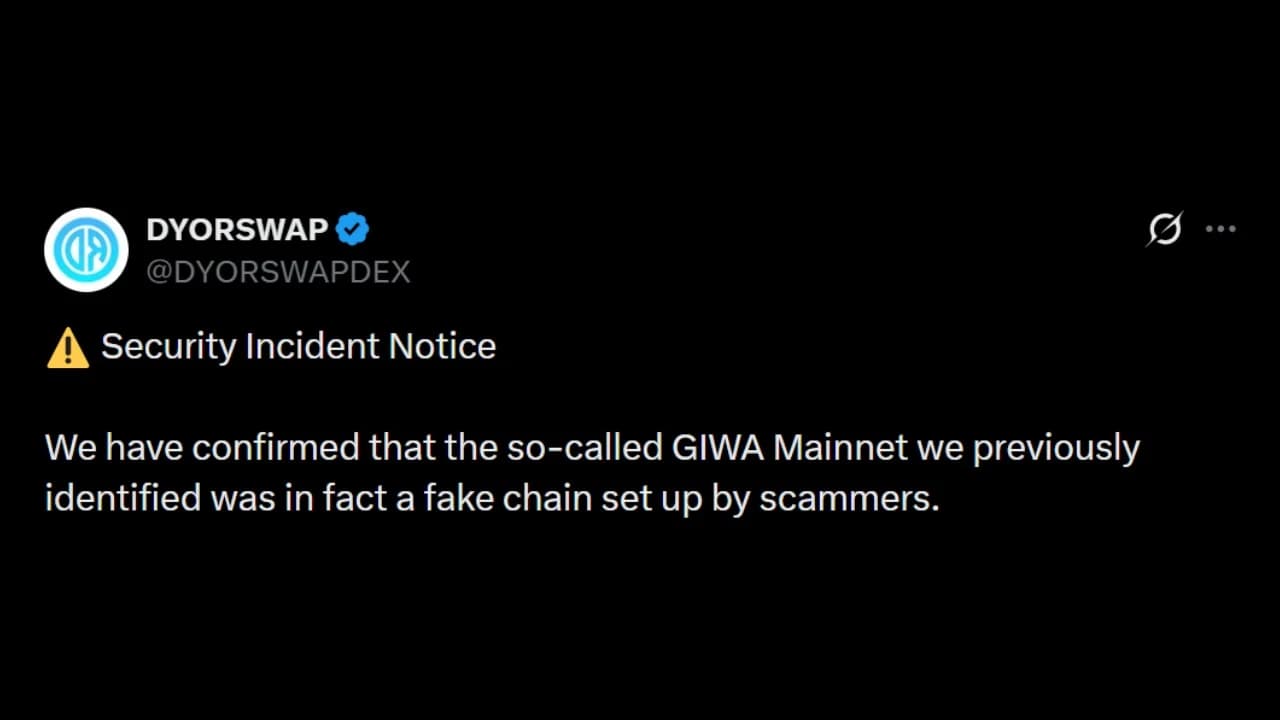
La cadena, que utilizaba el número 9134 como identificador de cadena, fue identificada por DYORSWAP, un exchange descentralizado (DEX) multicadena, como la red principal de GIWA, un proyecto respaldado inicialmente por Upbit, lo que llevó a los primeros usuarios a transferir rápidamente sus fondos a la cadena para aprovechar las oportunidades financieras que se avecinaban.
En un principio, algunos afirmaron que la estafa consistía únicamente en tomar una dirección ETH normal y publicarla como una cadena L2. No obstante, en su informe oficial, DYORSWAP subrayó que no era así, ya que el despliegue de la cadena incluía una infraestructura tipo OP Stack, un puente y un «batcher», lo que indicaba un mayor grado de sofisticación.
El robo se llevó a cabo después de que más de 1 335 direcciones transfirieran fondos al contrato, con lo que se sustrajeron aproximadamente 766,25 ETH a estos usuarios, valorados en más de 2 millones de dólares en el momento de redactar este artículo.
Antes de que se desviaran los fondos, DYORSWAP identificó actividad real en la cadena suplantada, con transacciones de los usuarios —como compras, ventas y lanzamientos de tokens— que se producían en tiempo real.
«Hasta nuevo aviso, NO utilices ningún RPC, puente o contrato no oficial de la red principal de GIWA, y NO envíes fondos a ninguna dirección relacionada», declaró DYORSWAP tras detectar que se habían sustraído los fondos de los usuarios.
No obstante, tras producirse el incidente, el proyecto Giwa auténtico aclaró que no había lanzado su red principal de forma sigilosa. «NO tenemos nuestra red principal en funcionamiento actualmente. Cualquiera de esas publicaciones que afirmen tener información sobre el RPC de la red principal de GIWA NO ES CIERTA», explicó Giwa en las redes sociales.
Aunque negó cualquier responsabilidad directa en el ataque, alegando que los fondos se habían sustraído de la cadena falsa, DYORSWAP inició un proceso de reembolso para los usuarios afectados, afirmando que ya había distribuido más de 200 ETH con cargo a sus propios fondos.
DYORSWAP subrayó que seguirá investigando y reconstruyendo todo el historial de transacciones de la cadena falsa para identificar y rastrear las direcciones del atacante.
Aun así, los usuarios criticaron el enfoque de DYORSWAP, argumentando que, sin su participación, nadie se habría percatado del lanzamiento de la cadena ni habría transferido fondos a ella, calificándolo de estafa de ingeniería social.
La estafa del lanzamiento de la red principal falsa de Giwa se suma a una serie de incidentes de seguridad dirigidos tanto a plataformas descentralizadas como centralizadas, lo que mantiene a los titulares de criptomonedas en constante alerta.

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.