Arravind Prabu, fundador de Cryptobilis, reveló que la empresa había sido adquirida por una entidad no identificada a principios de este año. Aunque Prabu reconoció haber colaborado con el actual equipo directivo en algunos eventos, negó tener conocimiento alguno de las operaciones diarias de la empresa.
Puntos clave
- El antiguo director ejecutivo de Cryptobilis, Arravind Prabu, reveló que la empresa se vendió en marzo de 2026 a nuevos propietarios.
- Prabu afirmó que, desde la venta, los fundadores no tenían acceso ni control sobre las operaciones de la empresa.
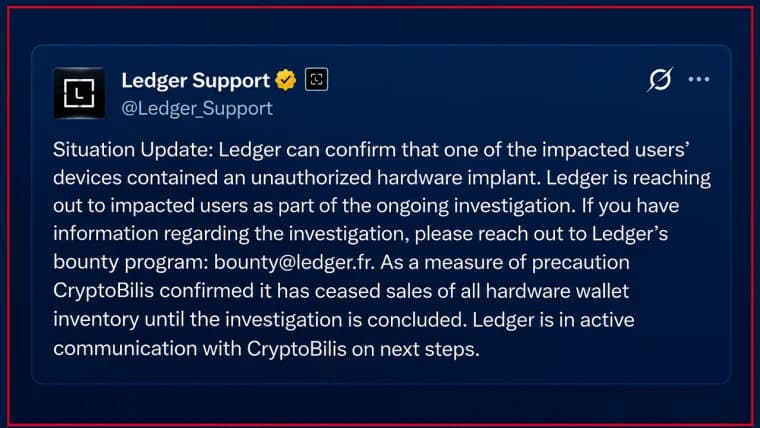
- Ledger suspendió los envíos tras confirmar que se había vendido un dispositivo manipulado a través de Cryptobilis, lo que provocó pérdidas por valor de millones.
El fundador de Cryptobilis revela la venta de la empresa y niega su responsabilidad en el exploit de los dispositivos manipulados
Arravind Prabu, fundador de Cryptobilis —la empresa que presuntamente vendió las carteras Ledger afectadas por una vulnerabilidad actualmente en curso—, ha ofrecido detalles sobre su implicación con el proveedor de carteras, distanciándose de la vulnerabilidad actual.
En un comunicado publicado en LinkedIn el 10 de octubre, Prabu reveló que Cryptobilis fue adquirida por nuevos propietarios cuya identidad no se ha revelado, y que tanto él como otro cofundador dimitieron y cedieron las responsabilidades operativas y administrativas a esta nueva parte.
Además, Prabu aclaró que, desde que se completó la venta, ni él ni el otro cofundador de Cryptobilis han tenido «ningún tipo de acceso, credenciales, visibilidad ni control administrativo sobre los sistemas de backend de Cryptobilis, las bases de datos de clientes, los historiales de pedidos o los canales de comunicación corporativos».
No obstante, reconoció que habían desempeñado un papel a la hora de ayudar al nuevo equipo en algunos eventos «en calidad de asesores y coordinadores» para garantizar una transición fluida, pero negó tener «visibilidad empresarial u operativa sobre la gestión diaria de la empresa o su infraestructura informática».
En cuanto al motivo por el que no había revelado que se había producido la venta, Prabu destacó que estaba obligado contractualmente a abstenerse de hacer anuncios públicos sobre la transacción hasta mediados de octubre, pero que se había notificado a todos los proveedores la transacción y el cambio a la nueva dirección.
No obstante, Prabu no aclaró si el stock de dispositivos de hardware de Ledger se incluía en el traspaso operativo a la nueva dirección, ni quién tenía acceso a estos dispositivos antes de cada venta.
«Para cualquier asunto operativo en curso, consulta técnica o comunicado oficial relacionado con Cryptobilis, póngase en contacto con la persona responsable actual», concluyó Prabu.
Desde que Ledger identificó un dispositivo manipulado adquirido a través de Cryptobilis, la empresa ha suspendido todos los envíos y ventas de dispositivos Ledger, y ha recomendado a los clientes que no configuren sus carteras.
No obstante, según se ha informado, han aparecido más dispositivos manipulados en otras regiones, procedentes de diferentes distribuidores autorizados, lo que amplía el alcance potencial de esta vulnerabilidad que ya ha causado pérdidas por valor de más de 90 millones.
Ledger sigue investigando el asunto y, en su última actualización, reiteró que todos los dispositivos comprometidos procedían de Cryptobilis.