Nuevos informes en las redes sociales indican que las carteras Ledger objeto de explotación física podrían no limitarse a Asia, ya que, según se informa, se han encontrado dispositivos manipulados de forma similar en Europa. El informe se produce después de que la empresa confirmara la presencia de un implante de hardware oculto en una cartera afectada por la reciente explotación que supuso una pérdida de 93,4 millones de dólares.
Usuario halla implante de hardware oculto en cartera Ledger europea
ESCRITO POR
COMPARTIR
Puntos clave
- El ataque a las carteras de hardware Ledger, por valor de 93,4 millones de dólares, se habría extendido a Mediamarkt, una importante cadena minorista europea.
- Un cliente ha encontrado una versión anterior del implante que supera los controles de software, lo que ha llevado a advertir a otros usuarios de que revisen sus dispositivos.
- Ledger afirma que el ataque se limita al distribuidor asiático CryptoBilis, pero ahora está revisando los controles de los distribuidores.
Supuestamente se han encontrado nuevas carteras Ledger manipuladas fuera de Asia
Mientras avanza la investigación sobre el reciente ataque de 93,4 millones de dólares que afectó a las carteras Ledger vendidas en Asia por CryptoBilis, un distribuidor autorizado de Ledger, hay informes que vinculan el ataque a otros distribuidores en distintas regiones.
Ledger solo ha reconocido que había un implante oculto en uno de los dispositivos afectados por el robo de un millón de dólares. No obstante, el usuario de X Johannes (4, 4) ha presentado pruebas de la existencia de más implantes en otra cartera Ledger que, según se informa, fue adquirida en Mediamarkt, una cadena de tiendas alemana con presencia en varios países europeos, entre ellos Italia, España, Turquía, Polonia, Austria y los Países Bajos, entre otros.
Johannes (4, 4), que supuestamente adquirió este monedero hace dos semanas, señaló que este implante parecía ser una versión anterior, ya que no se oculta tras la pantalla del dispositivo para dificultar su detección. No obstante, explicó que su monedero, aunque estaba comprometido, no transfirió sus fondos al atacante. «O bien el dispositivo no funcionaba, o bien estaban esperando a que se generalizara el uso de los dispositivos comprometidos», especuló.
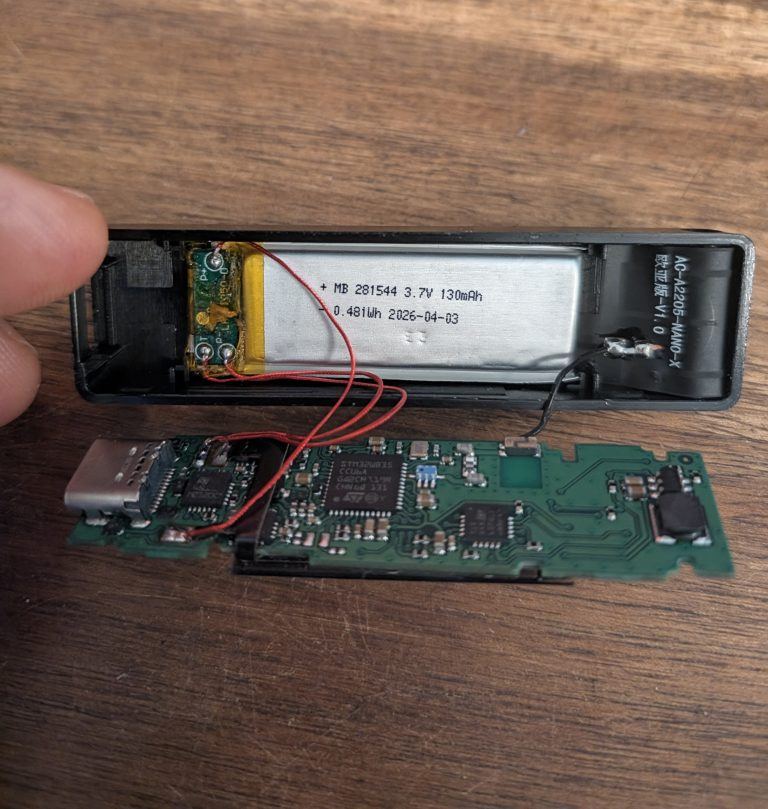
El exdirector ejecutivo de Mt Gox, Mark Karpeles, añadió que la antena de este monedero indicaba «versión euroasiática», lo que sugiere que existen diferentes versiones en función de las frecuencias de telefonía móvil utilizadas en cada región.
Anteriormente, Mark Karpeles había documentado implantes similares presentes en carteras procedentes de Malasia, donde tiene su sede Cryptobilis. Este nuevo informe amplía el alcance del ataque a las carteras comercializadas en Europa, lo que podría exponer a más clientes a este vector de ataque.
Por último, Johannes (4,4) recomendó a los propietarios de carteras Ledger que las hubieran adquirido a través de distribuidores que abrieran sus dispositivos y no confiaran en las comprobaciones de seguridad del software de Ledger, ya que se han producido casos similares en otras regiones. Todos los dispositivos manipulados superaron las comprobaciones de seguridad del software de Ledger, lo que llevó a los clientes a utilizarlos sin recelos.
En su última actualización, Ledger aclaró que todos los casos confirmados afectados por esta vulnerabilidad se limitaban a dispositivos vendidos a través de CryptoBilis, y animó a los usuarios afectados a «ponerse en contacto con el servicio de asistencia de Ledger a través de los canales oficiales y presentar denuncias ante las autoridades policiales locales».
«Estamos mejorando continuamente ese trabajo y sucesos como este refuerzan nuestra determinación: revisar los controles de los distribuidores autorizados, mejorar las protecciones de hardware y cooperar con las autoridades», concluyó Ledger. En el momento de redactar este artículo, el servicio de asistencia de Ledger no se ha pronunciado sobre los numerosos informes relativos a supuestos dispositivos manipulados procedentes de distribuidores europeos.
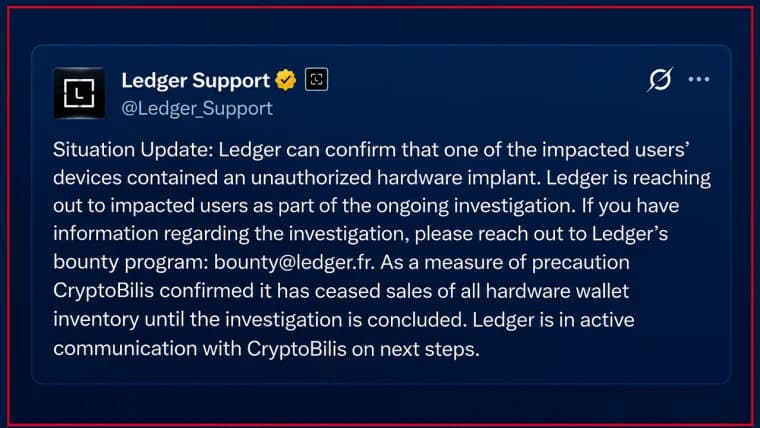
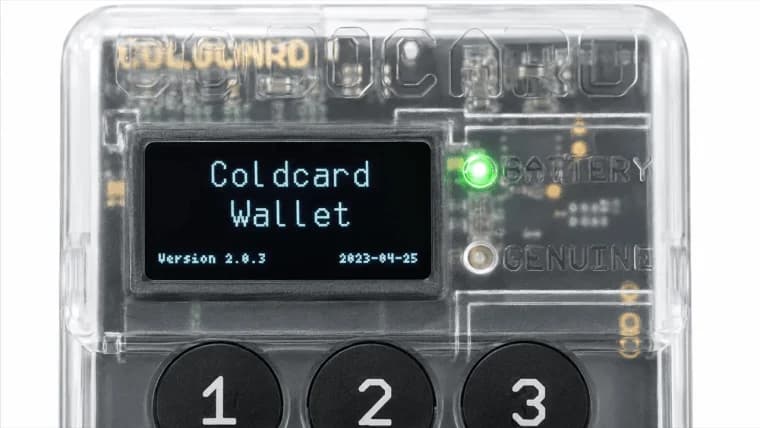
Ledger confirma la instalación de un dispositivo de hardware en medio de unas pérdidas presuntas de criptomonedas por valor de 93,4 millones de dólares relacionadas con el distribuidor CryptoBilis.
Leer ahora: Ledger confirma implante de hardware oculto en monederos afectados

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.