Los investigadores rastrearon una pérdida de 459 000 dólares de un monedero hasta una dirección que anteriormente había financiado 27 operaciones a través del mismo bot, lo que ha suscitado dudas sobre cómo se filtraron sus claves privadas.
El hacker de bots que se llevó 459.000 dólares era, ante todo, un cliente, según afirman los investigadores
ESCRITO POR
COMPARTIR
Puntos clave
- Los usuarios de Tradewiz perdieron unos 459 000 dólares repartidos entre 20 933 carteras tras la filtración de claves privadas el 30 de septiembre.
- Bitquery relacionó la cartera de la que se produjo la fuga con 27 operaciones anteriores de TradeWiz, lo que ha suscitado dudas sobre la seguridad de las claves.
- Tradewiz se enfrenta a la presión de completar los reembolsos y explicar cómo se filtraron las claves de las carteras SOL PVP.
Bitquery rastrea un vaciado de 459 000 dólares en Tradewiz hasta una cartera utilizada en 27 operaciones
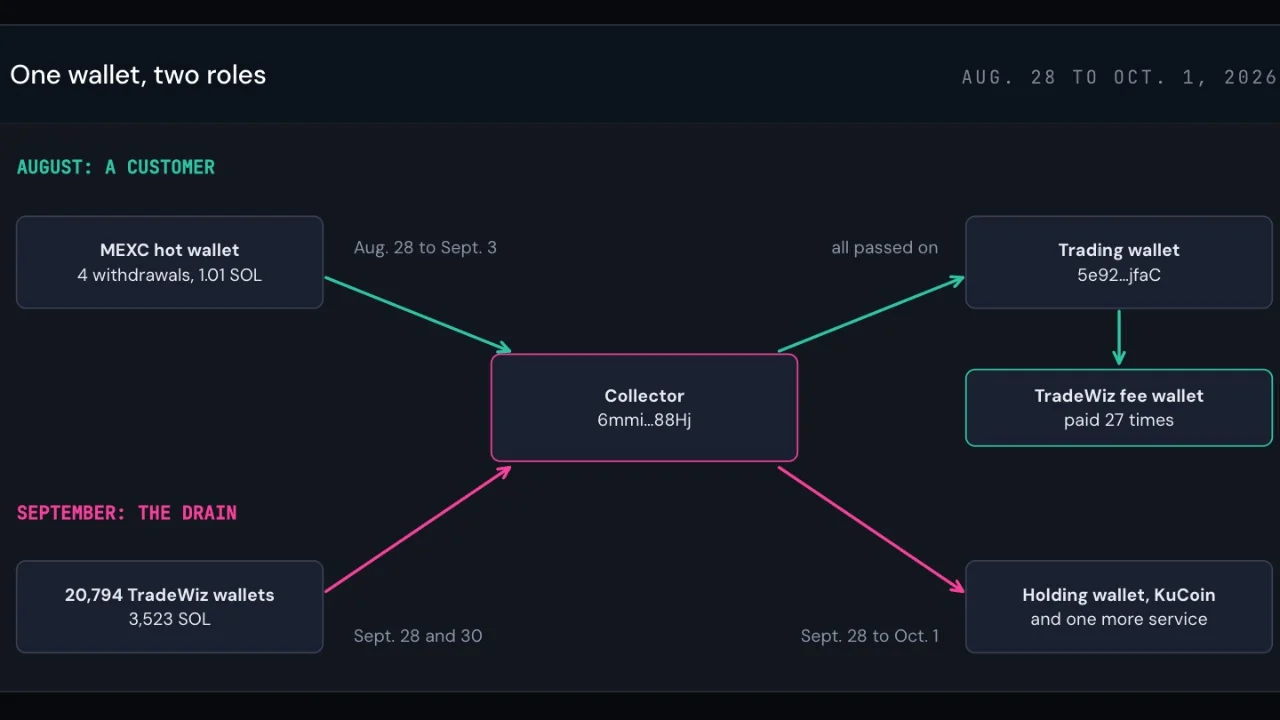
Antes de recoger las criptomonedas robadas, la cartera había servido para pagar operaciones habituales con memecoins. Este es el hallazgo inesperado de la investigación de Bitquery sobre Tradewiz, el bot de trading de Solana cuyos usuarios sufrieron un vaciado de carteras el 30 de septiembre.
Los investigadores relacionaron la dirección que recogía los fondos robados con otra cartera que había realizado 27 operaciones a través de Tradewiz un mes antes. Su análisis identificó 20 933 carteras afectadas y aproximadamente 459 000 dólares sustraídos en SOL, tokens y depósitos recuperados mediante el cierre de cuentas de tokens. La estimación valora el SOL en 120 dólares.
Esta conexión ofrece a los investigadores un punto de partida. No permite determinar quién controlaba las carteras ni cómo se filtraron las claves privadas.
El bot se detuvo, pero el robo continuó
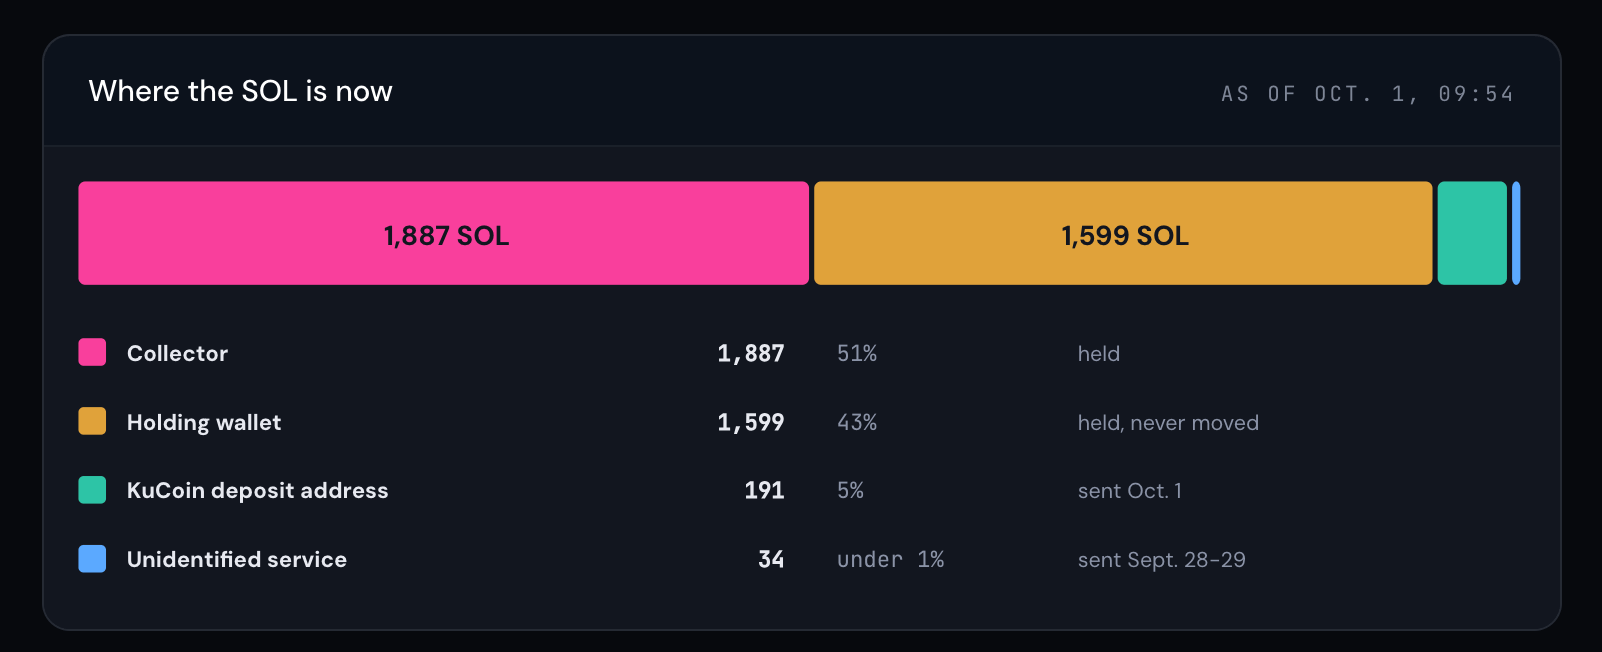
Bitquery descubrió que la actividad de negociación a través del bot se detuvo a los 41 minutos de iniciarse la fuga principal. Aproximadamente el 73 % del SOL sustraído en esa operación fue sustraído posteriormente.
El aviso de seguridad de Tradewiz del 30 de septiembre en X atribuyó el incidente a la exposición de claves privadas relacionada con su función de exportación SOL PVP. En él se indicaba a los clientes que dejaran de utilizar las direcciones de monedero SOL PVP existentes. «Compensaremos íntegramente a los usuarios por las pérdidas causadas por este incidente», escribió la empresa.
Una actualización posterior en X indicaba que se habían enviado los primeros reembolsos y que cada reclamación requería verificación. Tradewiz también anunció una pausa preventiva en los servicios EVM mientras realizaba comprobaciones de seguridad. Esas declaraciones dejan a los clientes con dos preguntas distintas: cuándo se les reembolsarán sus pérdidas y qué falló en el sistema que protegía sus carteras.
Una promesa de seguridad se enfrenta a una fuga de claves privadas
La propia documentación de Tradewiz hace que el incidente resulte especialmente incómodo. Su sección de preguntas frecuentes permite a los usuarios importar y exportar claves de monedero, pero desaconseja exportarlas. Afirma: «Al no exportar tus claves privadas, podemos garantizar la seguridad al 100 % de tus activos».
La revelación posterior de la empresa pone esa garantía en entredicho. Los usuarios necesitan una explicación sobre qué carteras se vieron expuestas, cómo se vio comprometida la función de exportación y qué cambió antes de que se reanudaran los servicios. Las declaraciones públicas emitidas hasta ahora por Tradewiz describen mejoras de seguridad y compromisos de compensación sin resolver esas preguntas.
El rastro llega a las cuentas de las plataformas de intercambio
El 1 de octubre, Tradewiz declaró en X que la policía estaba colaborando en el rastreo de los activos y que se había puesto en contacto con las plataformas de intercambio para recabar información sobre la identidad y la verificación de cuentas. La empresa también se ofreció a considerar la posibilidad de renunciar a emprender más acciones legales, siempre que la ley lo permitiera, si los responsables cooperaban y devolvían los activos.
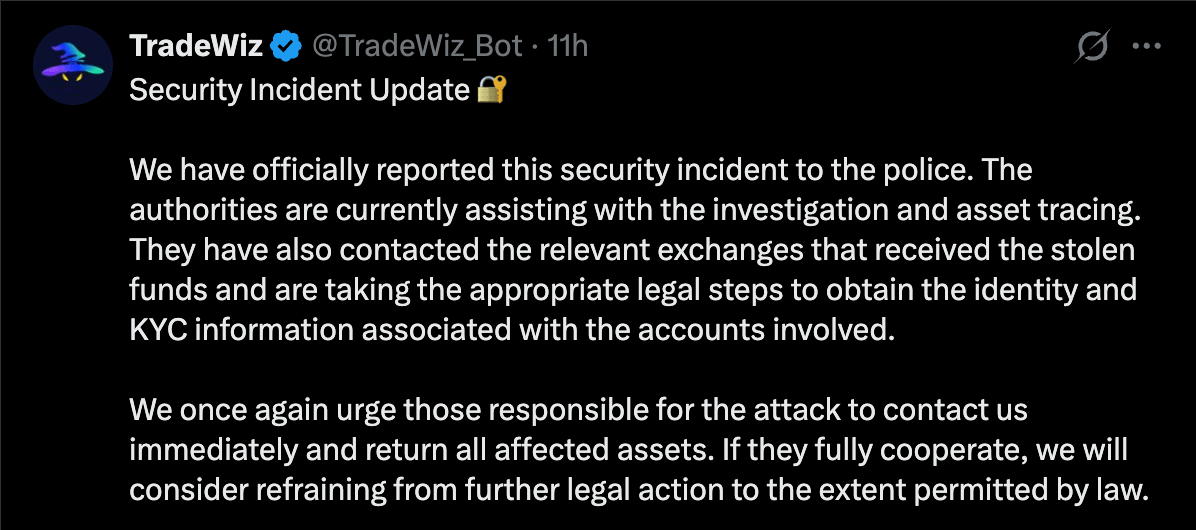
Bitquery rastreó fondos anteriores hasta retiradas de MEXC y transferencias posteriores hacia una dirección de depósito de Kucoin. Esas conexiones no implican a ninguna de las dos plataformas de intercambio en el robo. Sin embargo, identifican posibles pistas que los investigadores pueden seguir.
Para los operadores afectados, la siguiente prueba significativa serán los reembolsos completados y un informe técnico sobre la brecha de seguridad. Para los investigadores, la actividad previa de los clientes puede resultar más útil que el propio robo.

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.