Los atacantes que sustrajeron aproximadamente 388 millones de dólares de Bitget ejecutaron por primera vez un código en un servidor comprometido el 31 de agosto, casi cuatro semanas antes del robo, según una investigación de Slowmist publicada hoy.
Los hackers de Bitget estuvieron dentro de la plataforma durante 25 días antes del robo de 388 millones de dólares
ESCRITO POR

COMPARTIR
Puntos clave
- Slowmist rastreó la primera actividad maliciosa en los sistemas vinculados a Bitget hasta el 31 de agosto, 25 días antes del robo.
- La identidad de un empleado y una herramienta de retirada personalizada permitieron a los atacantes mover fondos durante 2 horas y 52 minutos.
- Mistrack detectó el 30 de septiembre scripts sospechosos de origen norcoreano que desviaban el botín a través de CoW Protocol y Chainflip.
La puerta llevaba abierta desde agosto
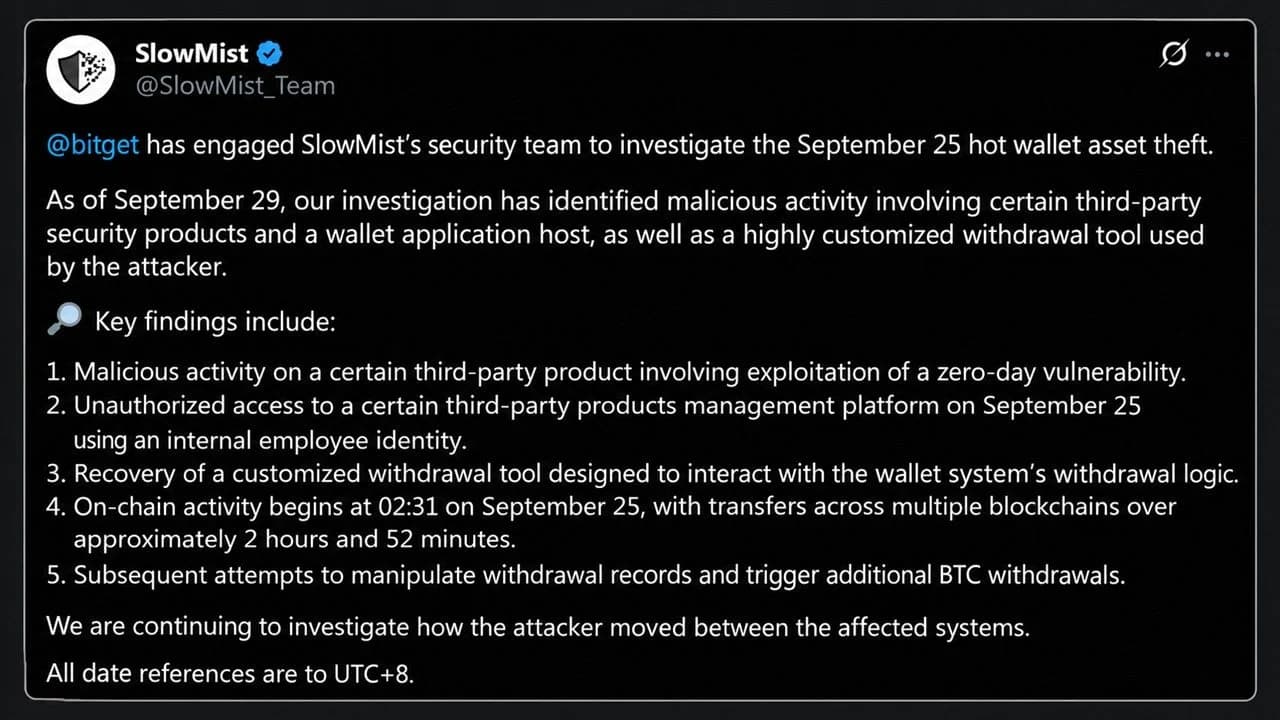
Bitget contrató a la empresa de seguridad de blockchain el 25 de septiembre para investigar el robo de sus carteras calientes, y los hallazgos, actualizados a fecha de 29 de septiembre, reescriben la cronología de los hechos. La primera actividad maliciosa registrada en los registros disponibles se remonta al 31 de agosto, cuando un servicio de un nodo de un producto de seguridad de terceros —al que Slowmist denomina «Producto A»— fue afectado por una vulnerabilidad de día cero, es decir, un fallo de software cuya existencia aún desconocía su proveedor.
El atacante ejecutó un script oculto, leyó una variable de entorno que contenía una contraseña de la base de datos y se conectó a la misma. La misma actividad de script oculto se detectó en otros dos nodos el 23 y el 25 de septiembre, y el informe añade:
Estos hallazgos demuestran que los entornos de servicio afectados ya habían sido comprometidos antes de que se transfirieran los activos.
Esto concuerda con la propia explicación de Bitget, según la cual los atacantes se valieron de un producto de seguridad de terceros para obtener credenciales internas de alto nivel. Lo que Slowmist añadió es la parte que nadie conocía, es decir, cuánto tiempo llevaban los intrusos allí.
La noche del robo, minuto a minuto
El informe registra cada paso en UTC+8. Convertida a UTC, la secuencia del 24 de septiembre es la siguiente:
- 16:07 UTC: Utilizando la identidad de un empleado interno, el atacante accedió a la plataforma de gestión de una segunda herramienta de un proveedor, el «Producto B», y realizó tres intentos consecutivos de inyectar comandos del sistema.
- 17:49 UTC: Una «herramienta de retirada altamente personalizada», recuperada posteriormente de los archivos que el atacante borró, comenzó a ejecutar el robo. Falsificó los parámetros de control de riesgos, generó solicitudes de retirada y activó el propio proceso de retirada.
- 18:31 UTC: Se completó la primera transferencia verificada en cadena, 93 TRX, seguida 11 segundos después por 0,84 ETH.
- 21:23 UTC: Se completó la última transferencia, unas 2 horas y 52 minutos después de la primera.
La fase más intensa se produjo al principio, ya que Arkham Intelligence descubrió que se sustrajeron 228 millones de dólares en tan solo 18 minutos a través de siete cadenas, siendo el XRP, por valor de unos 153 millones de dólares, la partida más cuantiosa. Una vez iniciadas las transferencias, el atacante también intentó reescribir los registros de retirada en la base de datos de la cartera. Dos órdenes de retirada de BTC falsificadas devolvieron errores, y los registros muestran que el intruso comprobó el estado de las órdenes y volvió a intentarlo. No se sustrajeron claves privadas, sino que los atacantes engañaron al sistema interno de aprobación para que autorizara transferencias que parecían legítimas.
La puerta trasera a través de Chainflip
El dinero sigue en movimiento: Cos, fundador de Slowmist, afirma que la herramienta Trackagent de Mistrack detectó a presuntos hackers norcoreanos que combinaban el protocolo CoW y Chainflip para blanquear los fondos. Unos scripts automatizados realizan órdenes de intercambio en el Protocolo CoW, un agregador de intercambios descentralizados (DEX), y configuran el destinatario como un contrato de depósito de Chainflip preconfigurado. Una vez que se liquida una orden, los activos pasan directamente a un intercambio entre cadenas y salen por el otro lado como bitcoins.
Sin embargo, la ironía es difícil de pasar por alto, ya que apenas un día antes, los intermediarios de Chainflip rechazaron un depósito directo de los mismos atacantes y devolvieron los fondos por su ruta original. Cos advirtió de que los controles contra el blanqueo de capitales (AML) y de «conoce tu transacción» (KYT) de Chainflip van por detrás de los hackers, cuyo sistema divide los fondos a través de puentes, los canjea por bitcoins, los mezcla y cambia de estrategia en el momento en que se cierra una ruta.
También se han cerrado de golpe otras puertas. Near Intents bloqueó la mayor parte de un intento de blanqueo de 50 millones de dólares, dejando pasar 166 000 dólares y congelando 503 000 dólares. Los flujos anteriores pasaban por Thorchain, Uniswap, 1inch Fusion y Stargate, lo que reavivó una vieja polémica en Thorchain sobre si los protocolos neutrales deberían controlar el dinero robado.
Lo que los usuarios de Bitget deben saber
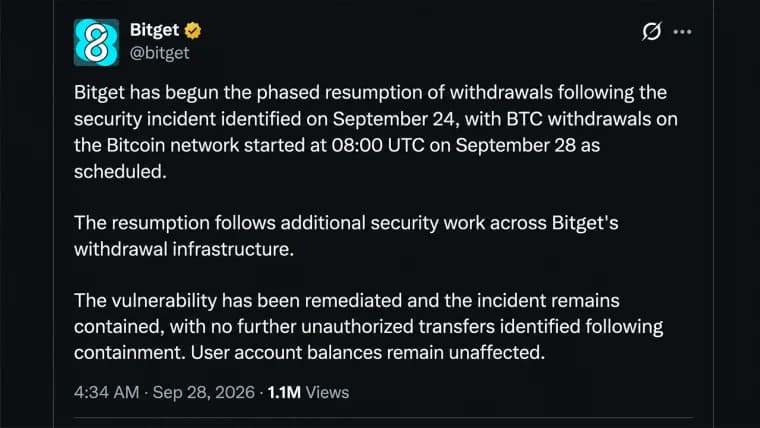
Bitget afirma que su Fondo de Protección al Usuario, que cuenta con más de 464 millones de dólares, cubre la pérdida. Las retiradas se están reanudando por etapas: primero el bitcoin, seguido del ether, el USDT y, por último, el resto de activos.
La cuestión más importante va más allá de Bitget, y Slowmist no ha revelado los nombres de los proveedores detrás del «Producto A» y el «Producto B», y afirma que aún está investigando cómo se movió el atacante entre los distintos sistemas. Según Fortune, los grupos vinculados a Corea del Norte robaron la cifra récord de 2 000 millones de dólares en 2025, por lo que cualquier plataforma de intercambio que utilice la misma infraestructura de seguridad tiene ahora motivos para revisar minuciosamente sus propios registros desde finales de agosto.

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.