Lo que comenzó como una misteriosa transferencia de cientos de millones de dólares desde carteras con la etiqueta de Bitget ya tiene una explicación. La fundadora de Bitget, Gracy Chen, reveló el jueves que la plataforma de intercambio de criptomonedas sufrió transferencias no autorizadas desde parte de su infraestructura de carteras «hot» y «warm», con unos daños estimados en aproximadamente 351,6 millones de dólares.
Bitget sufre un ataque informático de 351 millones de dólares; se congelan las retiradas de fondos mientras se inicia la investigación
ESCRITO POR

COMPARTIR
Puntos clave
- Bitget confirmó una brecha de seguridad el 24 de septiembre que afectó a una cantidad estimada de 351,6 millones de dólares.
- Gracy Chen afirmó que el fondo de protección de Bitget, de más de 464 millones de dólares, cubre la totalidad de las pérdidas.
- Bitget ha suspendido los retiros y tiene previsto publicar un informe completo del incidente en un plazo de 24 horas.
Se han detectado transferencias en cadena por valor de decenas de millones procedentes de carteras etiquetadas como de Bitget
Lo que comenzó como un misterioso movimiento de cientos de millones de dólares desde carteras identificadas como de Bitget ya tiene una explicación. La fundadora de Bitget, Gracy Chen, reveló el jueves que la plataforma de intercambio de criptomonedas sufrió transferencias no autorizadas desde parte de su infraestructura de carteras «calientes» y «templadas», con un perjuicio estimado en aproximadamente 351,6 millones de dólares.
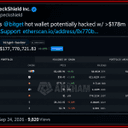
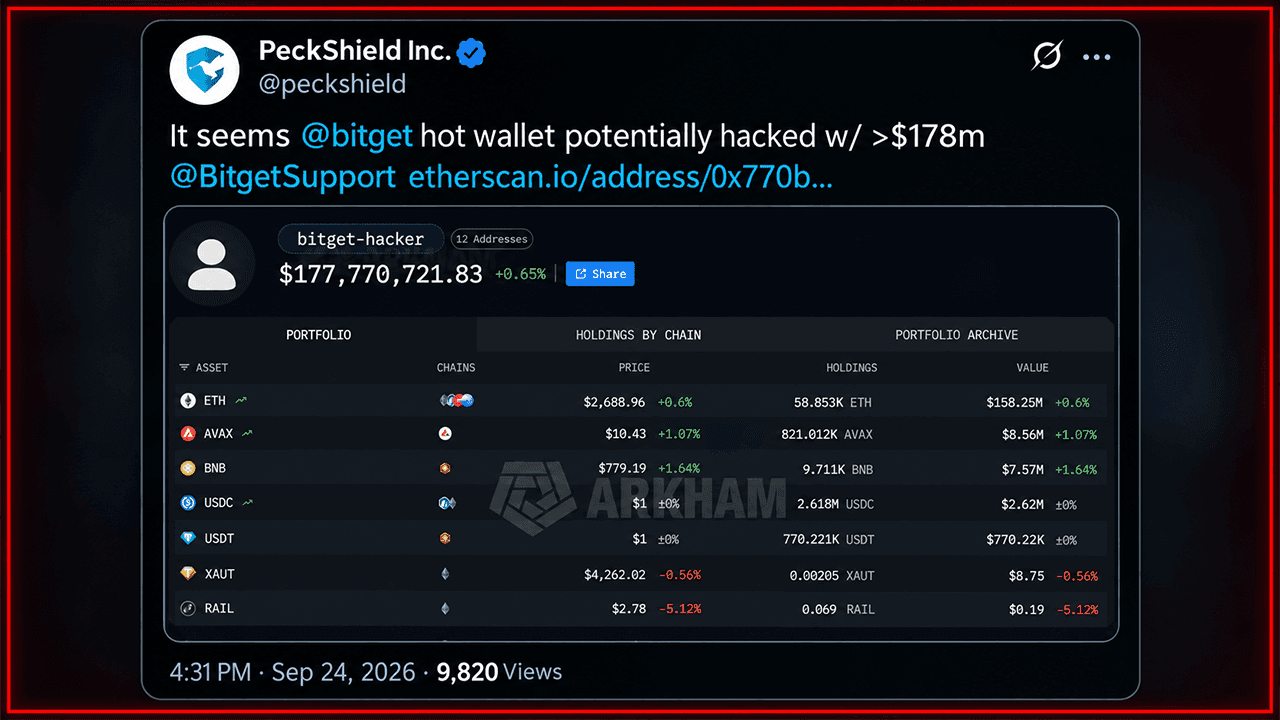
La confirmación llegó después de que investigadores de seguridad de la cadena de bloques comenzaran a señalar, a primera hora del jueves, grandes movimientos en varias cadenas desde direcciones asociadas a Bitget. Las estimaciones iniciales en las redes sociales situaban la actividad sospechosa en torno a los 174 millones de dólares, antes de que la cifra ascendiera a 183 millones a medida que salían a la luz transacciones adicionales. La cifra real, según Bitget, es casi el doble de esa cantidad.
En un comunicado de seguridad, Chen afirmó que los sistemas de Bitget detectaron transferencias no autorizadas a las 18:31 UTC del 24 de septiembre y que su equipo de seguridad activó los protocolos de emergencia «de inmediato». Bitget estima que se vieron afectados aproximadamente 351,6 millones de dólares. Chen subrayó que las carteras frías de la plataforma siguen estando seguras, y afirmó que el incidente se limitó a partes de las capas de carteras calientes y templadas de Bitget dentro de su arquitectura de carteras de tres niveles. La plataforma ha suspendido temporalmente las retiradas mientras lleva a cabo una revisión de seguridad. Los depósitos y las operaciones siguen funcionando con normalidad.
Bitget afirma que su fondo de protección de 464 millones de dólares cubre las pérdidas
Quizás la cifra más importante, después de los 351,6 millones de dólares en sí, sea la de 464 millones de dólares. Chen afirmó que el Fondo de Protección al Usuario de Bitget cuenta actualmente con más de 464 millones de dólares y que la totalidad de la pérdida estimada queda cubierta por este. Según la plataforma, los saldos de las cuentas de los usuarios siguen siendo correctos y los activos de los clientes están protegidos.
Bitget ha indicado que su equipo de respuesta a emergencias se activó a los pocos minutos de detectar las transferencias. Se han identificado, marcado y denunciado las direcciones asociadas a los movimientos anómalos, al tiempo que se ha notificado oficialmente a las fuerzas del orden y a las empresas de seguridad en cadena.
A primera hora del día, las empresas de seguridad Hacken y PeckShield habían llamado la atención sobre movimientos sospechosos relacionados con carteras identificadas como de Bitget. En ese momento, sin embargo, no existía ninguna confirmación oficial de que las transacciones constituyeran un robo. Esa incertidumbre ya ha desaparecido, aunque sigue sin respuesta una pregunta fundamental: ¿cómo lograron entrar los atacantes?
Bitget ha declarado que no especulará sobre el vector de ataque mientras la investigación esté en curso. Chen ha prometido actualizaciones cada hora a través de los canales oficiales y ha afirmado que, en un plazo de 24 horas, se publicará un informe completo del incidente, que incluirá la causa raíz y las medidas correctivas.
Por el momento, las retiradas de fondos siguen suspendidas mientras los investigadores analizan retrospectivamente uno de los mayores incidentes de seguridad confirmados en una plataforma de intercambio de criptomonedas de 2026.
Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.