Chainflip sufrió una grave brecha de seguridad el sábado 21 de noviembre de 2026, cuando un atacante sustrajo aproximadamente 12 millones de dólares de sus reservas de bitcoin y ethereum. El incidente obligó al protocolo de intercambio entre cadenas a realizar un cierre de emergencia y provocó una fuerte caída en el precio de su token nativo, el FLIP.
Hacker de Chainflip roba 12 millones y FLIP cae un 69 %
ESCRITO POR

COMPARTIR
Puntos clave
- Los investigadores descubrieron una firma criptográfica inusual que podría explicar cómo se produjeron las retiradas no autorizadas.
- El atacante convirtió las stablecoins robadas en ethereum antes de desviar miles de monedas a través de Tornado Cash.
- Chainflip ha ofrecido una recompensa del 10 % por la recuperación de los fondos, con fecha límite fijada para el lunes 23 de noviembre.
Las carteras de Chainflip vaciadas en transacciones coordinadas de bitcoin y ethereum
La plataforma de intercambio descentralizada (DEX) conocida como Chainflip facilita el intercambio de criptomonedas nativas entre diferentes blockchains sin que los usuarios tengan que recurrir a activos envueltos convencionales. Su infraestructura opera a través de una red distribuida de hasta 150 validadores responsables de gestionar las cajas fuertes compartidas y autorizar las transferencias.
En circunstancias normales, es necesaria la participación de aproximadamente 100 validadores en un proceso de firma por umbral antes de que los activos puedan salir de estas reservas. El sistema emplea firmas criptográficas agregadas, con claves de firma que normalmente se rotan cada tres días para limitar la exposición. El intruso logró eludir esas protecciones.
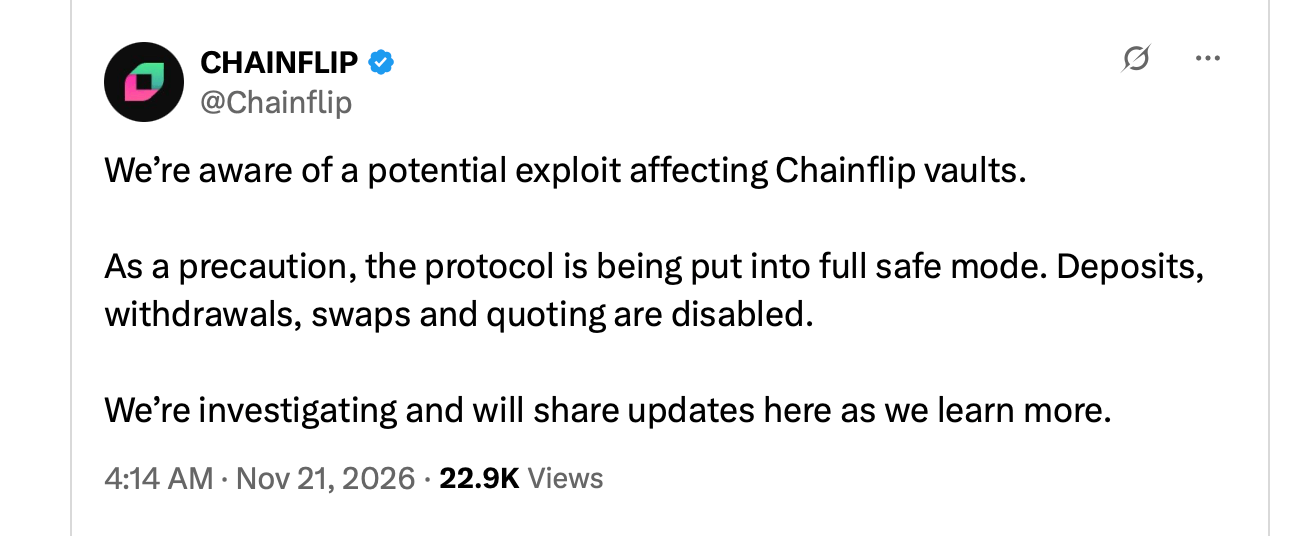
Según los hallazgos en la cadena de bloques, los preparativos comenzaron alrededor del 11 de noviembre, cuando los fondos asociados al presunto atacante pasaron por Tornado Cash, un mezclador de privacidad basado en Ethereum. El 20 de noviembre, el individuo compró tokens FLIP y registró una cuenta de validador, estableciendo así su presencia dentro de la infraestructura de Chainflip.
El robo comenzó alrededor de la 1:41 a. m. (hora del Este) del 21 de noviembre, cuando una única transacción de bitcoin transfirió 122,86137042 BTC a una dirección de nueva creación. Aproximadamente 20 minutos después, los fondos se movieron de nuevo, introduciendo otro paso en su historial de transacciones.
La retirada de ether se produjo a las 07:10:59 UTC, ejecutándose a través de la función transferBatch de la caja fuerte. Esa operación transfirió 520,2243399 ETH, 3 249 631,41 USDC y 758 141,33 USDT a la dirección 0x7d14a719072DA80076b4edcec3e3401209d21Eaf.
La cartera que realizó el envío, 0x78fa4ac270db14886033e95b9b9e93f887aa2db0, había recibido sus comisiones de transacción iniciales de Tornado Cash aproximadamente un minuto antes. Su historial de transacciones, por lo demás vacío, sugiere que la dirección se creó específicamente para esta operación. En cuestión de minutos, los fondos en stablecoins se canjearon por ether a través de Uniswap. Posteriormente, entraron en Tornado Cash aproximadamente 2.909 ETH a través de 38 transacciones ejecutadas en tan solo 48 segundos, lo que obligó a los investigadores a seguir un rastro que se fragmentaba rápidamente.
Una anomalía criptográfica pone de manifiesto una posible vulnerabilidad en la seguridad de los validadores
La empresa de análisis de cadenas de bloques Bitquery examinó 299 677 firmas aceptadas por el Ethereum KeyManager de Chainflip desde 2023, identificando una irregularidad que distingue la transferencia no autorizada de la actividad habitual de la caja fuerte. La transacción contenía un nonce de 39 dígitos que se desviaba del patrón secuencial establecido. Ninguna de las demás firmas del conjunto de datos históricos presentaba la misma característica. Este hallazgo sugiere que la autorización pudo haberse generado al margen del procedimiento habitual de firma multipartita, posiblemente mediante un acceso no autorizado a la clave de firma agregada o a suficientes partes criptográficas.
A diferencia de los ataques de reentrada o de las vulnerabilidades convencionales de la lógica de los contratos, la caja fuerte aceptó lo que parecía ser una firma válida. La cuestión subyacente, por lo tanto, se refiere a cómo el atacante obtuvo la autoridad necesaria para generarla, más que a si el contrato ejecutó correctamente sus instrucciones.
Posteriormente, Chainflip Labs relacionó el incidente con el validador recién registrado y afirmó que los investigadores habían identificado y corregido el mecanismo específico responsable. Sin embargo, la organización no ha publicado un análisis técnico exhaustivo que explique con precisión cómo se produjo la vulnerabilidad.
La rotación de claves programada anteriormente tuvo lugar el 18 de noviembre. Tras las transferencias no autorizadas, los validadores completaron otra rotación aproximadamente una hora y 42 minutos después, sustituyendo las credenciales potencialmente comprometidas antes de lo previsto. Otras carteras, incluida Arbitrum, no registraron retiradas inmediatas comparables.
Chainflip lanza un ultimátum para la recuperación con una recompensa del 10 %
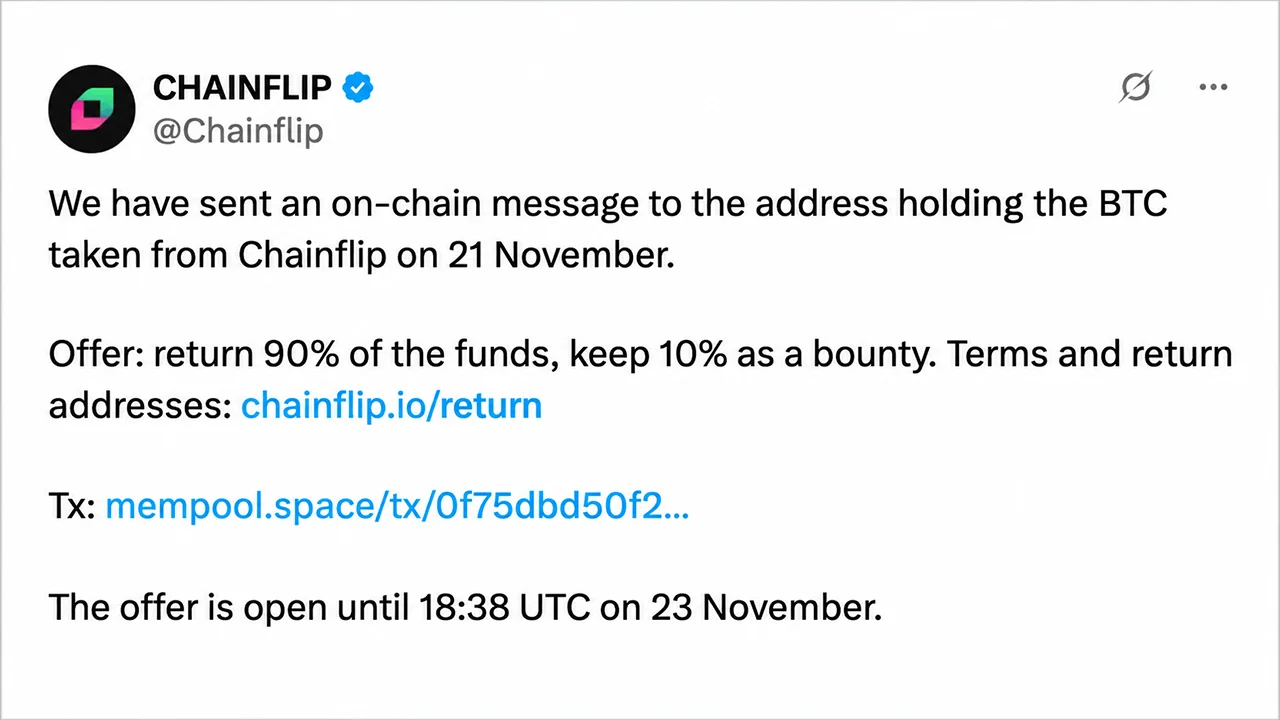
Los desarrolladores activaron el «modo seguro completo», suspendiendo los depósitos, retiros, intercambios y cotizaciones de precios mientras continuaba la investigación. Posteriormente, Chainflip Labs se puso en contacto con el autor del delito a través de un mensaje en la cadena, proponiéndole que devolviera el 90 % de las ganancias antes de las 18:38 UTC del lunes 23 de noviembre, a cambio de permiso para quedarse con el 10 % restante.
El reembolso solicitado consistía en 110,57523337 BTC y 2.618,1 ETH, representando esta última cantidad los activos del lado de Ethereum convertidos. Según el acuerdo propuesto, Chainflip clasificaría un reembolso puntual como una recuperación de «sombrero blanco» y retiraría las denuncias presentadas ante las fuerzas del orden.
En la comunicación también se advertía de que las empresas de vigilancia de cadenas de bloques habían señalado las direcciones implicadas y estaban supervisando las retiradas de fondos del mezclador de privacidad. Según se informa, los investigadores identificaron el servidor utilizado para el registro de validadores, junto con metadatos adicionales que podrían resultar útiles para establecer la identidad del autor.
Chainflip confirmó que las autoridades ya habían recibido denuncias relativas al robo. A fecha de 22 de noviembre, no se había anunciado ninguna restitución y la organización no había esbozado un plan de compensación formal para los usuarios afectados.
El desplome del precio de FLIP borra el repunte de noviembre
El fallo de seguridad interrumpió lo que hasta entonces había sido un mes alentador para la criptomoneda nativa del protocolo. FLIP cotizaba en torno a los 0,30 dólares a principios de noviembre, antes de subir al rango de entre 0,45 y 0,48 dólares entre el 18 y el 20 de noviembre. La liquidación posterior borró esas ganancias, empujando al activo hacia precios que no se veían desde finales de mayo.
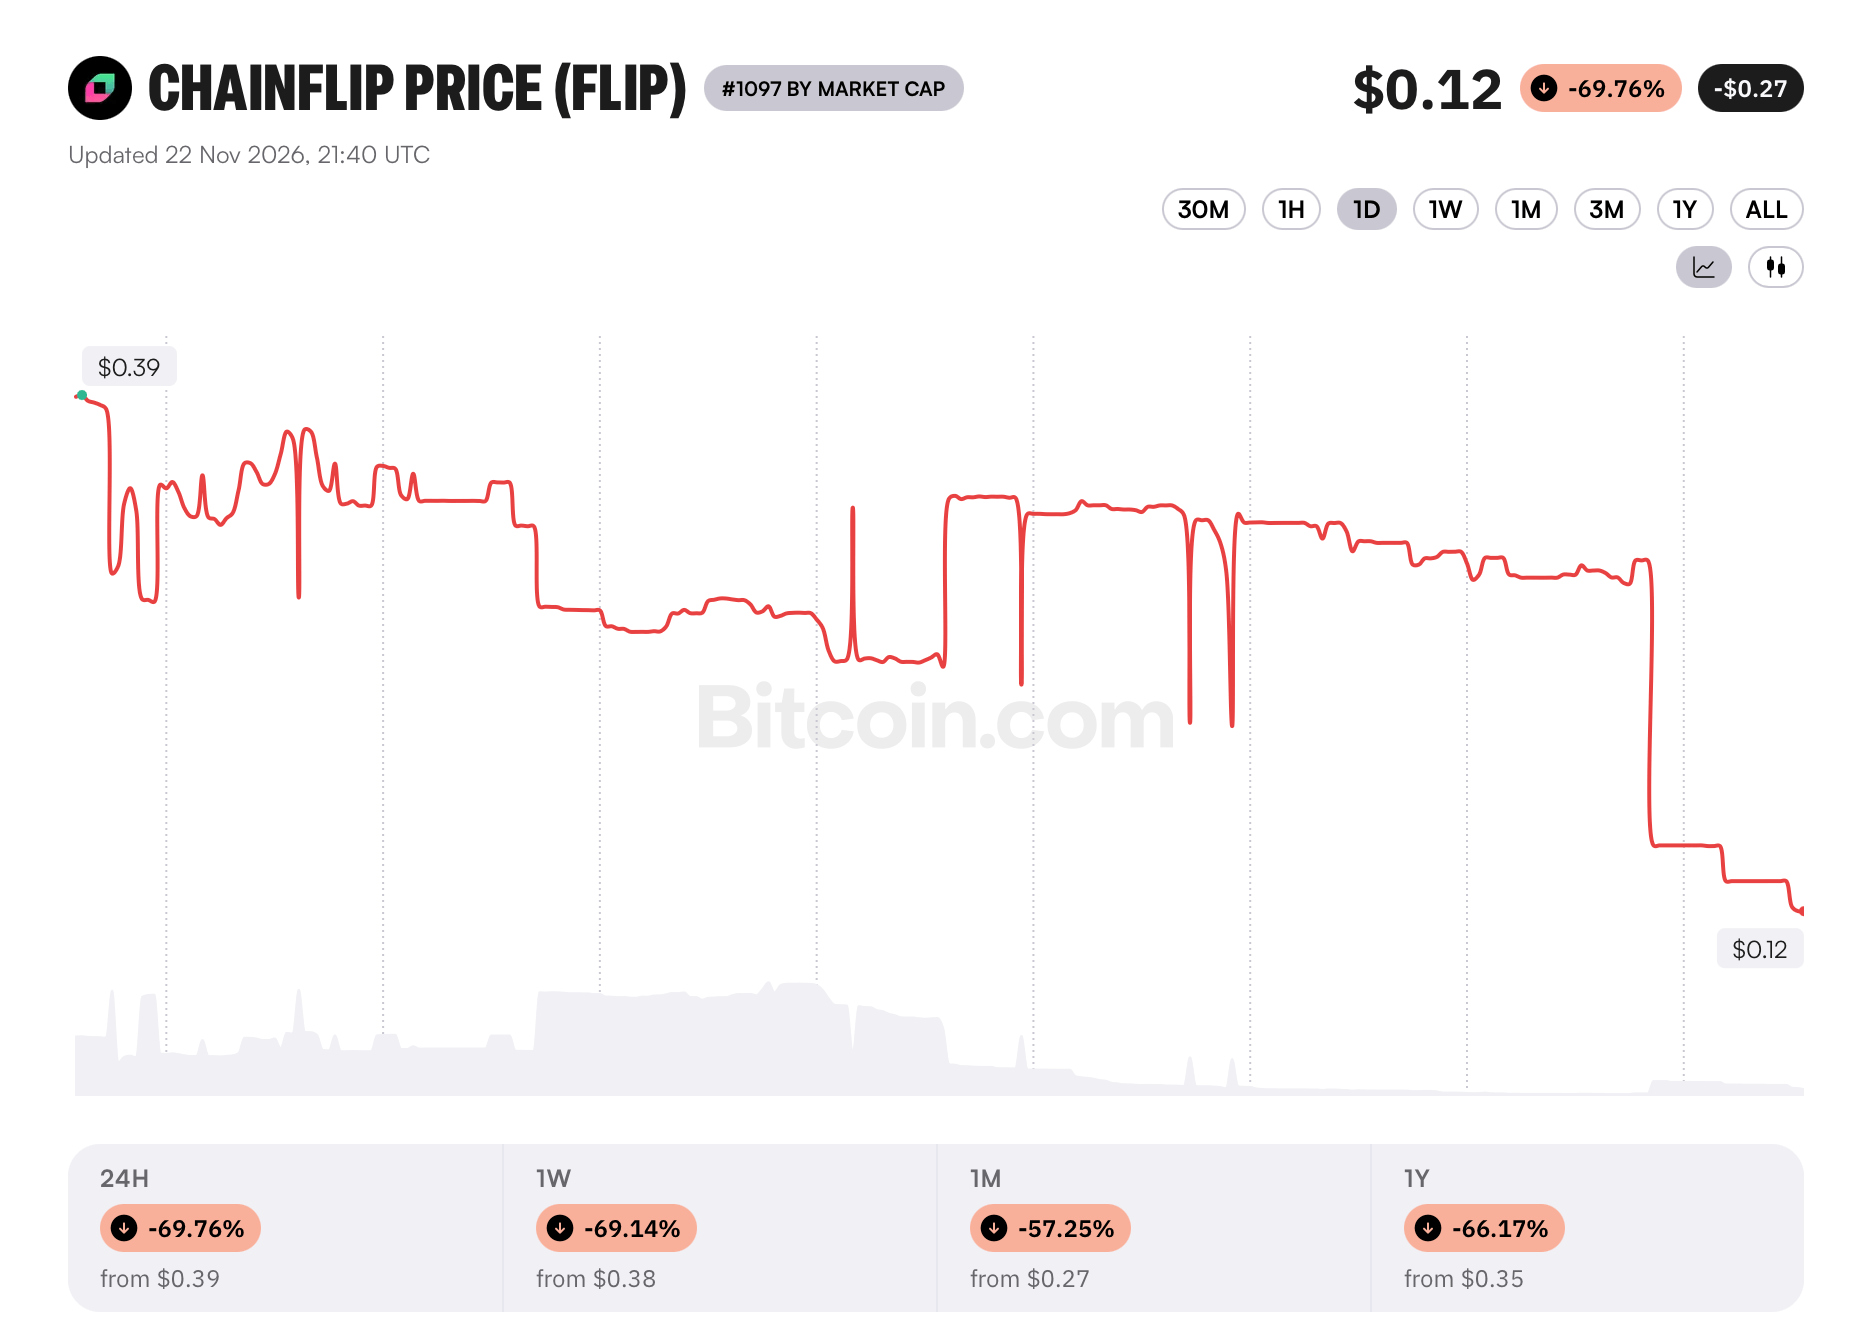 El domingo, el servicio de cotizaciones de Bitcoin.com mostraba precios entre 0,12 y 0,15 dólares por FLIP, con pérdidas en las últimas 24 horas que alcanzaban aproximadamente entre el 60 % y el 66 %. Las diferencias entre las distintas plataformas de negociación reflejaban una escasa liquidez y condiciones volátiles. El episodio también reavivó las preocupaciones derivadas del ataque sufrido por Chainflip el 12 de septiembre, cuando un fallo en el memo de transacción de TRON permitió a un atacante obtener reembolsos duplicados por un total de aproximadamente 736 442 USDT.
Esa vulnerabilidad anterior se debía a que los depósitos procesados previamente se interpretaban erróneamente como intercambios fallidos. Los validadores acabaron aprobando el reembolso a los proveedores de liquidez afectados utilizando fondos excedentes. El último incidente plantea un reto sustancialmente diferente, ya que la supuesta vulnerabilidad afecta a la propia infraestructura de autorización, en lugar de a un error aislado en el procesamiento de transacciones.
Para Chainflip, el perjuicio financiero inmediato es solo una parte del problema. El plazo de recuperación que se avecina, las cuestiones técnicas sin resolver y la incertidumbre en torno a la indemnización a los clientes hacen que el protocolo se enfrente a una dura prueba de su arquitectura de seguridad. Incluso si se recuperan los activos desaparecidos, determinar por qué fallaron sus medidas de seguridad distribuidas seguirá siendo esencial para restablecer la confianza.
El bitcoin podría alcanzar los 50 000 dólares si continúa la caída del Nasdaq, tras una caída durante el fin de semana que llevó a la criptomoneda a situarse cerca de los 55 000 dólares. El bitcoin volvió a subir…
Leer ahora: Arthur Hayes: bitcoin podría llegar a 50 000 dólares si cae el Nasdaq

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman es el Jefe de Noticias en Bitcoin.com News y un periodista de tecnología financiera radicado en Massachusetts.