La plataforma surcoreana de intercambio de criptomonedas Coinone reveló el domingo 15 de noviembre de 2026 una importante filtración de datos de clientes, después de que unos atacantes se infiltraran en su proveedor externo de asistencia técnica, MetaM, lo que podría haber dejado al descubierto contraseñas, información bancaria, números de identificación nacional y datos de carteras de criptomonedas pertenecientes a los clientes.
Filtración en Coinone expone contraseñas y datos de clientes
ESCRITO POR

COMPARTIR
Puntos clave
- MetaM, el proveedor externo de atención al cliente de Coinone, sufrió una intrusión que afectó a 11 categorías de información de clientes potencialmente sensible.
- La plataforma sostiene que su infraestructura de negociación y sus carteras de criptomonedas no se han visto comprometidas, aunque se desconoce el número de clientes afectados.
- El incidente se suma a una lista cada vez mayor de filtraciones de datos en el sector de las criptomonedas en 2026, lo que plantea dudas sobre la seguridad de los terceros y la privacidad de los clientes.
La filtración de datos de Coinone expone 11 categorías de información sensible
Según la comunicación oficial de Coinone, la intrusión se produjo alrededor de las 4:00 a. m., hora estándar de Corea, del jueves 12 de noviembre, cuando un atacante no autorizado accedió a los servidores gestionados por MetaM, que se encarga de las consultas telefónicas y en línea de los clientes de la plataforma de intercambio. El contratista notificó el incidente a Coinone aproximadamente a las 9:20 de la mañana de ese mismo día, mientras que la plataforma lo hizo público el 15 de noviembre.
Coinone es la tercera mayor plataforma de intercambio de criptomonedas de Corea del Sur por volumen de operaciones, por detrás de Bithumb, en segundo lugar, y de Upbit, líder del mercado. La plataforma de negociación surcoreana cuenta con OKX entre sus patrocinadores financieros; la plataforma posee una participación del 20 %, y el resto del capital se reparte entre el fundador y director ejecutivo de Coinone, Cha Myung-hoon, Com2uS Holdings y Korea Investment & Securities.
En su comunicado del domingo, Coinone reconoció la gravedad del fallo de seguridad y declaró:
«Aunque hemos hecho de la protección de vuestra información personal nuestra máxima prioridad, debemos informaros de que un atacante externo obtuvo acceso no autorizado a los servidores de un contratista al que habíamos contratado para gestionar la atención al cliente, y se produjo una filtración de vuestra información personal».
La plataforma añadió:
«Como empresa que subcontrató este servicio, sentimos una profunda responsabilidad por este incidente y pedimos sinceras disculpas».
La información del proceso Conoce a tu cliente (KYC) que podría haberse visto comprometida abarca 11 categorías: números de teléfono, nombres, direcciones de correo electrónico, fechas de nacimiento, números de cuenta bancaria, contraseñas, números de registro de residencia, fechas de emisión de documentos de identidad, direcciones de residencia, direcciones de monederos de criptomonedas e identificadores de transacción (TXID).
No todos los clientes han visto necesariamente expuestas las 11 categorías. Los registros comprometidos se refieren a información facilitada voluntariamente durante interacciones previas con el servicio de atención al cliente, lo que significa que los clientes que nunca se pusieron en contacto con el centro de atención al cliente de Coinone quedan fuera del alcance identificado del incidente.
Coinone no ha revelado cuántas personas se han visto afectadas ni, con exactitud, cuánta información obtuvieron los atacantes. La empresa tiene la intención de poner en marcha un servicio de consulta específico que permita a los clientes determinar qué datos personales se vieron afectados.
Coinone insiste en que los fondos de los clientes están a salvo a pesar de la brecha de seguridad
A pesar de la naturaleza sensible de los registros expuestos, Coinone sostiene que su infraestructura principal de operaciones no se ha visto afectada. Las cuentas de sus clientes, los sistemas de transacciones y los monederos de criptomonedas funcionan de forma independiente de los servidores comprometidos de MetaM. La plataforma de intercambio ha destacado:
«La información parcial filtrada hasta ahora no es suficiente para que un tercero pueda iniciar sesión en tu cuenta o retirar tus activos».
Coinone explicó que sus procedimientos de autenticación requieren una verificación adicional mediante contraseñas de un solo uso registradas o a través de Kakaotalk, mientras que se bloquean los métodos de inicio de sesión no autorizados. No obstante, el hecho de que las carteras no se hayan visto directamente comprometidas no elimina la posibilidad de que se produzcan fraudes financieros posteriores.
Tras el descubrimiento, Coinone afirmó que bloqueó direcciones IP sospechosas, restringió el acceso a los sistemas afectados, reforzó la supervisión de las transacciones y transfirió temporalmente las operaciones de atención al cliente externalizadas a un servicio exclusivo por correo electrónico. La plataforma también notificó el incidente a la Agencia de Internet y Seguridad de Corea, a la Comisión de Protección de Datos Personales y al Servicio de Supervisión Financiera. Según explicó Coinone, los investigadores están analizando la intrusión junto con MetaM y especialistas externos en seguridad. Resulta especialmente preocupante el posible uso indebido de las conversaciones de atención al cliente. Los atacantes que posean números de identificación, información bancaria y correspondencia histórica podrían urdir esquemas convincentes de suplantación de identidad y phishing dirigidos a clientes desprevenidos. Coinone advirtió:
«Las llamadas o mensajes que hagan referencia a tus conversaciones anteriores con el servicio de atención al cliente también pueden ser intentos de suplantación de identidad, así que te rogamos que tengas cuidado».
Se indicó a los clientes que hubieran facilitado contraseñas anteriormente durante interacciones con el servicio de atención al cliente que cambiaran esas credenciales de inmediato, incluso en servicios no relacionados en los que se hubieran reutilizado contraseñas idénticas.
Cinco importantes filtraciones de datos sobre criptomonedas ensombrecen el año 2026
La revelación de Coinone se produce tras otras varias filtraciones notables de información de clientes relacionadas con empresas de criptomonedas durante 2026, lo que ilustra cómo los atacantes explotan cada vez más los sistemas operativos más allá de las carteras tradicionales de las plataformas de intercambio.
El 3 de noviembre, Gnosis Pay sufrió un acceso no autorizado a su infraestructura heredada de tarjetas de débito de criptomonedas, lo que podría haber expuesto información de los clientes, incluidos los datos de las tarjetas de pago y las direcciones de los monederos.
Chainalysis reveló un incidente de seguridad independiente a finales de octubre, ampliando posteriormente sus conclusiones a principios de noviembre. La investigación de la empresa de análisis identificó credenciales de cuenta expuestas, hash de contraseñas y tokens de autenticación, aunque no informó de pruebas de que se hubiera accedido a registros confidenciales de la investigación. La plataforma de intercambio surcoreana Bithumb también sufrió un acceso no autorizado a su infraestructura de comunicaciones internas en octubre. Su investigación identificó registros asociados a 6.444 clientes, incluida información personal directamente expuesta perteneciente a 844 personas. Por su parte, Coinbase reveló la exposición de información de clientes relacionada con un incidente de seguridad ocurrido en septiembre en el que se vio implicado el proveedor externo de análisis Amplitude. La plataforma de intercambio afirmó que su propia infraestructura y los fondos de los clientes no se vieron afectados.
Estos incidentes difieren considerablemente en cuanto a su alcance y circunstancias técnicas, pero, en conjunto, demuestran que la información de los clientes puede seguir siendo vulnerable incluso cuando los sistemas de custodia de criptomonedas no se ven comprometidos. En virtud de la legislación surcoreana en materia de privacidad, los clientes afectados de Coinone pueden reclamar una indemnización por daños y perjuicios de hasta 3 millones de wones cuando resulte difícil demostrar pérdidas económicas reales.
En el caso de Coinone, las cuestiones pendientes se refieren al número de clientes afectados, a la información realmente extraída y a si surgen nuevos casos de fraude. La preocupación general va más allá del robo de criptomonedas: incluso las plataformas de intercambio que protegen con éxito los activos de los clientes pueden exponer a los usuarios a riesgos financieros y de identidad duraderos debido a relaciones con terceros que no cuentan con la seguridad adecuada.
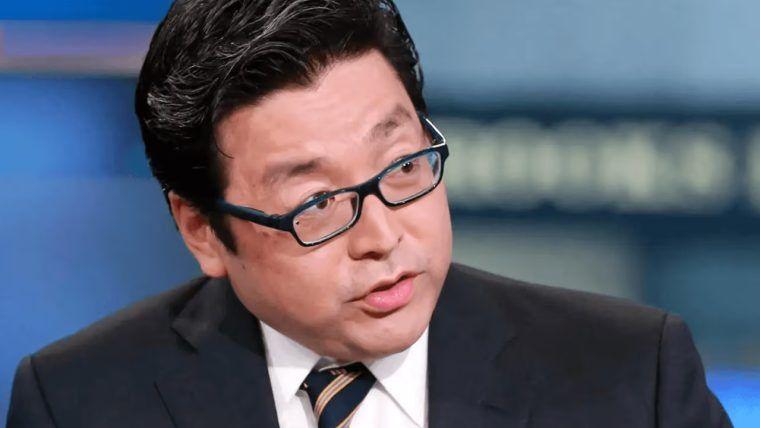
Lee destaca que se avecina un «superciclo» en el mercado de las criptomonedas, citando las perturbaciones temporales y el auge de la tokenización de los activos digitales.
Leer ahora: Tom Lee prevé un superciclo masivo cripto pese a la caída del mercado

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman es el Jefe de Noticias en Bitcoin.com News y un periodista de tecnología financiera radicado en Massachusetts.