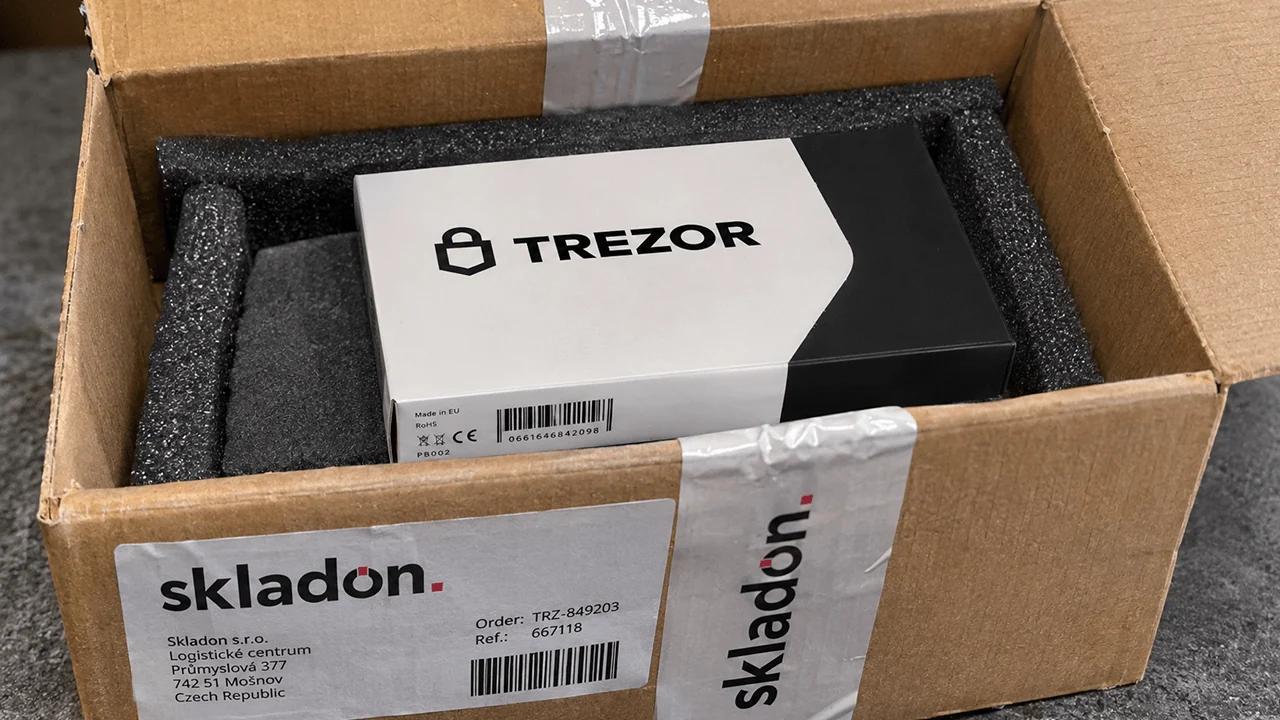
El fabricante de monederos físicos Trezor reveló el lunes 16 de noviembre de 2026 que una brecha de seguridad en su socio de envíos, Skladon, había dejado al descubierto información personal relacionada con aproximadamente 27 000 pedidos de clientes, lo que podría dejar a los titulares de criptomonedas expuestos a estafas de phishing dirigidas y a amenazas a la seguridad física.
Hackers atacan a socio de envíos de Trezor y filtran datos de compradores
ESCRITO POR

COMPARTIR
Puntos clave
- Según se ha informado, los atacantes extrajeron nombres, direcciones, números de teléfono, direcciones de correo electrónico e información de compra de aproximadamente 27 000 pedidos de Trezor.
- Trezor confirmó que sus dispositivos de monedero, frases de recuperación y sistemas internos no se vieron comprometidos.
- La empresa está reduciendo el periodo de conservación de datos e introduciendo la recogida anónima en 18 países europeos.
Trezor confirma la filtración de datos de Skladon y advierte de estafas dirigidas
La intrusión no autorizada se produjo el 7 de noviembre, aunque Skladon no notificó al fabricante de carteras de hardware hasta el 15 de noviembre. Trezor hizo público el incidente al día siguiente, explicando que su investigación sigue en curso. Los registros comprometidos abarcan pedidos realizados entre el 9 de agosto y el 7 de noviembre de 2026. La información expuesta incluye los nombres completos de los clientes, números de teléfono, direcciones de entrega, direcciones de correo electrónico, fechas de compra, nombres de productos y precios. Las operaciones de envío internacional de Skladon hacen que el incidente se extienda por varios países, aunque los clientes de EE. UU. no se han visto afectados.
Esta noticia llega tras la anterior filtración de datos de Trezor relacionada con un socio externo, Shipmonk. Es fundamental destacar que Trezor ha subrayado que la última intrusión no penetró en su infraestructura ni puso en peligro las carteras de criptomonedas de los clientes. Las frases de recuperación, los PIN y las contraseñas no se vieron expuestas, ya que ni Trezor ni Skladon disponen de dicha información.
No obstante, la información sustraída plantea importantes preocupaciones en materia de privacidad, así como la posibilidad de suplantación de identidad y ataques de tipo «wrench». Los delincuentes que dispongan de datos de compra auténticos pueden hacerse pasar por representantes de la empresa, falsificar solicitudes de asistencia convincentes o identificar a personas que puedan poseer criptomonedas. Algunos clientes ya han informado de llamadas telefónicas sospechosas tras el incidente. Trezor ha advertido de que las comunicaciones fraudulentas podrían llegar a través de correos electrónicos, mensajes de texto, correo postal o llamadas no solicitadas. «Considera sospechosa cualquier llamada, mensaje de texto, correo electrónico o carta inesperada relacionada con tu pedido, y mantente alerta ante posibles riesgos para tu seguridad física», advirtió Trezor en su comunicado en X.
Los clientes afectados que siguen siendo identificables han recibido notificaciones por correo electrónico. Sin embargo, no es posible contactar directamente con un grupo más reducido que compró dispositivos entre el 9 y el 14 de agosto, ya que sus datos se habían anonimizado previamente.
El fabricante de carteras de hardware aconsejó a los clientes que se pusieran en contacto con el servicio de asistencia exclusivamente a través de su página web oficial y que nunca revelaran las copias de seguridad de sus carteras. Cualquier persona que reciba amenazas físicas creíbles debe ponerse en contacto con las fuerzas del orden locales.
Llega el servicio «Anonymous Pickup» mientras Trezor refuerza las medidas de protección de la privacidad
Junto con la comunicación, Trezor destacó su servicio Anonymous Pickup, desarrollado desde principios de 2026 y ahora disponible en 18 países europeos. El servicio permite a los clientes comprar carteras de hardware utilizando un alias y una dirección de correo electrónico, y recoger sus pedidos en taquillas de paquetería o puntos de recogida designados sin revelar direcciones de residencia ni números de teléfono.
Los paquetes llegan en embalajes sin marca, mientras que los códigos de recogida facilitan la recogida. En Alemania se ofrece una modalidad modificada que requiere identificación, aunque sigue sin ser necesario facilitar la dirección particular. «La recogida anónima ya está disponible en la mayor parte de Europa», escribió Trezor en X. El fabricante de carteras de hardware añadió:
«No se necesita nombre real, dirección particular ni número de teléfono. Solo necesitas una dirección de correo electrónico válida para pedir tu monedero y recogerlo de forma privada en el punto de recogida que elijas».
Trezor también está reduciendo su periodo de conservación de la información de los clientes de 90 a 45 días y exigiendo a sus socios de envío que adopten normas equivalentes. La empresa tiene previsto aplicar nuevas reducciones y está revisando los requisitos de seguridad de terceros.
Este último incidente se suma a una filtración anterior, ocurrida en 2026, que afectó a uno de los proveedores de correo electrónico de Trezor, Brevo, y en la que se revelaron direcciones de boletines informativos, lo que pone de manifiesto las vulnerabilidades recurrentes entre los proveedores de servicios externos. La empresa ha notificado el incidente a la autoridad competente en materia de protección de datos y ha prometido más información a medida que los investigadores determinen el alcance total de la filtración.
Aunque los activos digitales de los clientes siguen estando protegidos, el último incidente de Trezor pone de manifiesto una debilidad persistente en la autocustodia de las criptomonedas: las carteras de hardware pueden proteger las claves privadas, pero los registros de envío siguen permitiendo vincular a sus propietarios con direcciones físicas identificables. Nadie quiere recibir solicitudes ni visitas de personas malintencionadas, y eso es precisamente lo que atrae esta información.
Varios usuarios se mostraron descontentos con el comunicado de Trezor. «¿Por qué recibo un servicio de terceros al realizar un pedido desde la web OFICIAL?», preguntó una persona a la empresa en el hilo de la publicación. «Las empresas de nuestro tamaño y alcance global no pueden funcionar de manera eficiente sin proveedores de servicios externos», respondió Trezor a la cuenta de X. El fabricante de carteras añadió:
«El objetivo es gestionar todo lo posible internamente, pero no es realista que nos encarguemos nosotros mismos de todas las partes del negocio. Skladon es uno de los socios que entrega los pedidos de Trezor, y solo conserva lo necesario para hacerte llegar tu paquete».

Coinone revela una filtración de datos de clientes que afecta a información confidencial, lo que suscita nuevas preocupaciones ante este nuevo incidente de seguridad relacionado con las criptomonedas.
Leer ahora: Filtración en Coinone expone contraseñas y datos de clientes

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman es el Jefe de Noticias en Bitcoin.com News y un periodista de tecnología financiera radicado en Massachusetts.