Trezor ha informado del descubrimiento de tres carteras Safe 5 manipuladas, de una reducción de aproximadamente el 80 % en el número de distribuidores y de una actualización de firmware que bloquea los implantes identificados. Los compradores de CryptoBilis deben seguir transfiriendo sus fondos a nuevas carteras, y las compras realizadas a partir de marzo dan derecho a una sustitución.
Trezor confirma dispositivos espía en 3 monederos físicos; recorta 80% distribuidores
ESCRITO POR

COMPARTIR
Puntos clave
- Trezor ha afirmado que no ha recibido ninguna notificación de pérdida de fondos de los clientes a causa de los implantes.
- El firmware 2.13.1 no puede proteger las frases de recuperación capturadas antes de la instalación.
- El derecho a sustitución se aplica a las compras de CryptoBilis realizadas a partir de marzo.
Trezor detalla los cambios en el firmware y los distribuidores
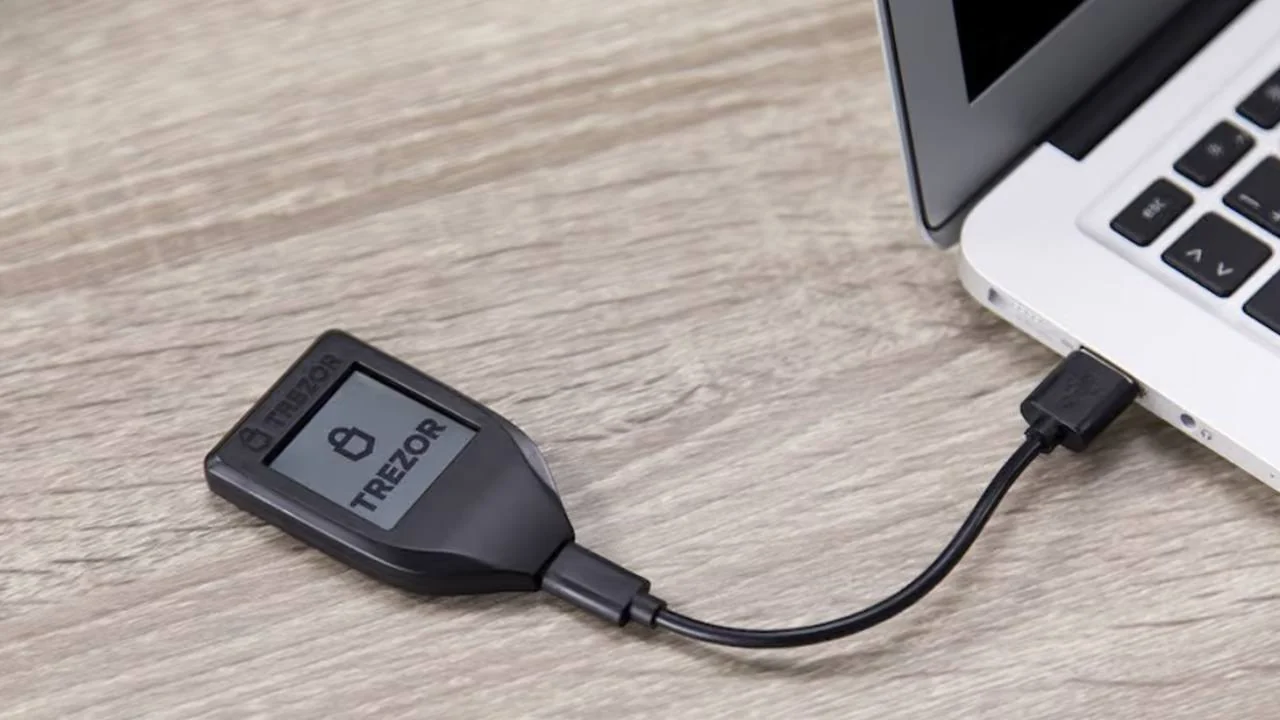
El fabricante de monederos de hardware Trezor anunció el 12 de noviembre que tres dispositivos Safe 5 comprados a CryptoBilis, un antiguo distribuidor autorizado en el sudeste asiático, contenían implantes de hardware no autorizados. En su entrada de blog sobre la investigación, detalló una actualización del firmware y controles de distribución más estrictos. La versión 2.13.1, lanzada el 11 de noviembre, impide que los implantes identificados capturen información mediante la actualización del software que ejecuta el dispositivo, según la empresa. Los tres dispositivos afectados se compraron entre el 20 de agosto y el 23 de septiembre a través de CryptoBilis, directamente o mediante sus tiendas en Tokopedia y Shopee. Trezor examinó en su laboratorio el primer implante detectado en el Safe 5 y identificó otros dos a partir de fotografías proporcionadas por los propietarios. Cuarenta y ocho clientes se habían puesto en contacto con la empresa, que estaba comprobando sus dispositivos en su laboratorio o mediante fotografías internas. La empresa declaró:
«Hemos reducido nuestra red de distribuidores en aproximadamente un 80 %».
Sus planes de reducción de distribuidores se dieron a conocer en octubre, y Trezor describe ahora a los socios eliminados como de confianza y que no suponen una amenaza inmediata. Los vendedores restantes deben cumplir requisitos más estrictos en materia de abastecimiento, almacenamiento y acceso a los dispositivos.
Placas ocultas capturaban secretos de las carteras
En el interior del Safe 5, el implante no autorizado se encuentra entre la pantalla y la placa principal, la placa de circuitos principal del dispositivo que conecta los componentes electrónicos. Copia la información mostrada sin modificar el firmware ni el Secure Element, un chip de seguridad dedicado, según el análisis de Trezor. La placa añadida registra las palabras de recuperación durante la creación o restauración del monedero, además de las frases de contraseña mostradas, que son secretos adicionales opcionales utilizados para acceder a monederos independientes. El implante cifra lo que captura y lo envía a través de una red móvil a un servidor gestionado por los atacantes. Si no hay señal, almacena los datos y sigue intentándolo hasta que se completa la transferencia. Trezor afirmó que el implante funciona de la misma manera que los encontrados en algunos dispositivos Ledger. En el caso de Ledger, los atacantes compraron dispositivos auténticos, los modificaron y los volvieron a poner a la venta a través de distribuidores del sudeste asiático.
Ledger había confirmado en octubre la presencia de un implante de hardware no autorizado en el monedero de un cliente afectado. Los hallazgos de Trezor se limitaron a los dispositivos Safe 5 comprados a CryptoBilis. Las comprobaciones realizadas en los dispositivos de otros distribuidores regionales no revelaron ninguna manipulación, y la empresa no informó de ningún implante confirmado en otros modelos.
Los compradores de CryptoBilis siguen necesitando carteras nuevas
Aunque la actualización bloquea la captura por parte de los implantes identificados, las copias de seguridad de los monederos expuestas anteriormente siguen estando comprometidas. Trezor siguió aconsejando a los compradores de CryptoBilis que transfirieran los fondos a monederos de nueva creación, ya que sustituir el hardware y reutilizar la misma frase de recuperación mantiene intacta esa vulnerabilidad. Se indicó a los propietarios de dispositivos sospechosos de haber sido manipulados que los conservaran y evitaran configurarlos o utilizarlos hasta recibir instrucciones del servicio de asistencia.
La posibilidad de sustitución abarca todos los modelos adquiridos a CryptoBilis a partir de marzo. Las restricciones de envío pueden obligar a optar por un modelo diferente con el reembolso de la diferencia de precio, el envío a otro país o un reembolso. Se pidió a los clientes que tramitaran las sustituciones a través del servicio de asistencia oficial de Trezor, y se animó a los compradores con dudas a que verificaran el origen de su dispositivo.
Trezor advirtió de que los estafadores podrían hacerse pasar por miembros del personal para ofrecer sustituciones o reembolsos, y reiteró que nunca solicita frases de recuperación. La empresa siguió colaborando con SEAL 911, el servicio de respuesta de emergencia de la Security Alliance para incidentes relacionados con criptomonedas. También prometió una recompensa para el cliente que informara por primera vez del implante.
Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORKevin Helms
Kevin Helms es un periodista de criptomonedas especializado en Bitcoin, la regulación de la cadena de bloques y los mercados globales de activos digitales.