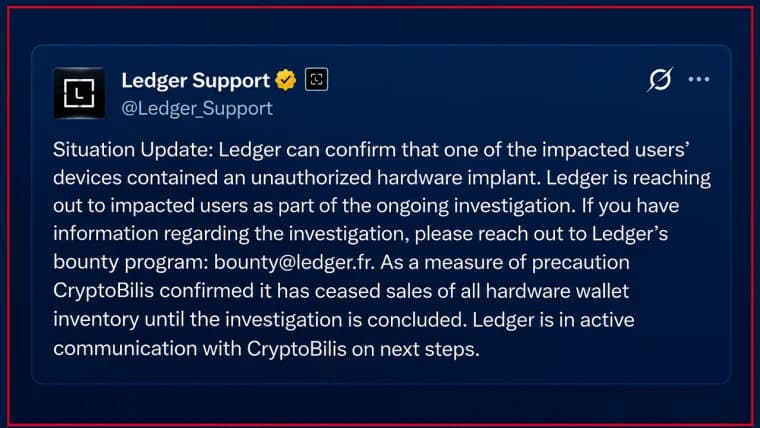
El fabricante de carteras de hardware para criptomonedas Trezor ha advertido a sus clientes sobre un dispositivo que podría estar comprometido y que se vendió a través de un antiguo distribuidor autorizado vinculado al reciente escándalo de seguridad de las carteras Ledger, lo que ha suscitado la preocupación de que este sofisticado ataque pueda haber afectado a varios fabricantes.
Trezor alerta: cartera hardware comprometida tras incidente Ledger de 93 millones
ESCRITO POR

COMPARTIR
Puntos clave
- Trezor ha informado de la sospecha de un implante malicioso en el hardware de una cartera Safe 5 adquirida a CryptoBilis, un antiguo distribuidor autorizado, lo que podría haber dejado al descubierto las frases de recuperación de los usuarios.
- Este hallazgo se produce tras un escándalo de seguridad de las carteras Ledger, valorado en 93 millones de dólares, relacionado con dispositivos comprometidos distribuidos a través de CryptoBilis, lo que ha llevado a Trezor a reducir significativamente su red de distribuidores.
- Trezor instó a los clientes que hubieran comprado dispositivos a CryptoBilis desde marzo de 2026 a trasladar sus fondos a nuevas carteras con frases de recuperación nuevas, mientras continúa su investigación.
En un comunicado emitido el viernes, Trezor afirmó que su equipo de seguridad recibió un informe fiable sobre un implante de hardware malicioso en el interior de un Trezor Safe 5 adquirido a CryptoBilis, un antiguo distribuidor autorizado del sudeste asiático que también se vio implicado en el incidente de Ledger.
El dispositivo afectado se compró en agosto a través de la plataforma de comercio electrónico indonesa Tokopedia, y el cliente informó del hallazgo a Trezor el 28 de octubre.
Según Trezor, el implante consiste en una placa de circuito adicional instalada entre la placa principal de la cartera y la pantalla, equipada con un módulo celular y una antena. Al parecer, el dispositivo captura la información que se muestra en la pantalla, incluida la frase de recuperación de la cartera, y la transmite a través de una red móvil cuando se conecta a la corriente.
Trezor ha declarado que ha revisado las fotografías y ha entrevistado al cliente, pero que aún no ha examinado físicamente el dispositivo. La empresa considera que el informe es creíble, a la espera de la verificación del laboratorio. Según la empresa, no se ha denunciado el robo de fondos a clientes de Trezor en relación con este presunto incidente de seguridad.
El descubrimiento de Trezor sigue a la saga de Ledger
Este descubrimiento se produce tras un grave incidente de seguridad que afectó al fabricante rival de carteras de hardware Ledger, que comenzó a investigar las pérdidas de los clientes el 9 de octubre tras conocerse que los dispositivos distribuidos a través de CryptoBilis habían sido modificados físicamente.
Posteriormente, Ledger confirmó que algunos dispositivos se habían visto comprometidos en un sofisticado ataque a la cadena de suministro, con pérdidas de criptomonedas de los usuarios estimadas en 93 millones de dólares.
Tal y como informó anteriormente Bitcoin.com News, Trezor respondió al escándalo de Ledger anunciando planes para reducir drásticamente su red de distribuidores autorizados a partir del 1 de enero de 2027, con el fin de ejercer un mayor control sobre la distribución de sus dispositivos. En aquel momento, Trezor afirmó que no tenía pruebas de que se hubieran visto comprometidos dispositivos de su propia marca. Sin embargo, la empresa ya había revocado la autorización de CryptoBilis el 9 de octubre y había comenzado a investigar los productos potencialmente afectados. Ledger atribuyó la operación a gran escala a un grupo delictivo altamente organizado que, según se informa, gastó millones de dólares en orquestar el ataque. El fabricante también afirmó que había inspeccionado muestras de su propio inventario sin identificar unidades comprometidas.
Trezor no ha determinado si el presunto ataque a su dispositivo fue llevado a cabo por los mismos autores responsables de los ataques a Ledger. La empresa insta a cualquier persona que haya comprado un dispositivo Trezor a CryptoBilis desde marzo de 2026 a que transfiera inmediatamente su criptomoneda a un nuevo monedero con una frase de recuperación recién generada. El simple hecho de restaurar la frase de recuperación existente de la cartera potencialmente comprometida en otro dispositivo no eliminaría el riesgo. Se recomienda a los clientes que aún no hayan inicializado sus dispositivos que no los utilicen. Trezor ha indicado que los compradores afectados tienen derecho a recibir un dispositivo de sustitución enviado directamente por la empresa o un vale que cubra el coste de una nueva cartera.
La empresa ha hecho hincapié en que su advertencia se aplica a todos los modelos de Trezor adquiridos a través de CryptoBilis, aunque el supuesto implante solo se ha detectado en un único dispositivo Safe 5. Trezor ha señalado que no ha recibido informes similares relacionados con otros distribuidores y que está coordinándose con Ledger y con investigadores de seguridad mientras continúa la investigación.
Según se ha informado, los ladrones de la cartera de criptomonedas Ledger sustrajeron 4,9 millones de dólares a estafadores que se hacían pasar por trabajadores, mientras la crisis del hardware se agravaba con un nuevo giro inesperado.
Leer ahora: Ladrones de carteras digitales con un nuevo problema: robar a delincuentes

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORAndrew Hayward
Andrew es el Editor en Jefe de Bitcoin.com News.