Los investigadores responsables de SHRINCS han publicado un análisis detallado de seguridad del esquema de firma poscuántica propuesto para Bitcoin, lo que lo acerca a su aplicación práctica, al tiempo que ponen de relieve algunas cuestiones pendientes relacionadas con la seguridad de los monederos, los costes de transacción y la complejidad de su implementación.
Defensa cuántica del bitcoin podría cambiar propuesta de valor de BTC, según experto
ESCRITO POR

COMPARTIR

Puntos clave
- Los investigadores de SHRINCS han publicado un análisis de seguridad del esquema de firma poscuántica propuesto para Bitcoin, en el que establecen argumentos formales de seguridad al tiempo que reconocen la existencia de supuestos sin resolver y la necesidad de una auditoría independiente.
- SHRINCS combina firmas con estado más pequeñas con un sistema de respaldo sin estado más amplio, con el objetivo de minimizar las comisiones por transacción y la congestión de la cadena de bloques. Sin embargo, la reutilización inadecuada de claves de firma de un solo uso podría exponer a los usuarios a riesgos catastróficos de robo.
- Las crecientes preocupaciones en torno a la computación cuántica en Bitcoin están impulsando la investigación de nuevas protecciones criptográficas, pero SHRINCS se enfrenta a críticas sobre la seguridad de los monederos, la complejidad de la implementación y los costes de transacción.
Los investigadores de Bitcoin han publicado un análisis de seguridad exhaustivo de SHRINCS, una propuesta emergente de criptografía poscuántica diseñada para proteger la red frente a futuros ataques de computación cuántica sin sacrificar tanta capacidad de transacción como las soluciones de la competencia.
El análisis, de 131 páginas y con fecha del 18 de noviembre, fue elaborado por el investigador de Blockstream Mikhail Kudinov, con la colaboración del director de investigación Jonas Nick y otros colaboradores. Ofrece un argumento formal de seguridad para el esquema de firma propuesto, abordando un requisito fundamental pendiente para esta tecnología experimental.
Los investigadores evaluaron SHRINCS frente a adversarios clásicos y cuánticos, y señalaron límites de seguridad de aproximadamente entre 121,4 y 122,7 bits frente a ataques clásicos en su marco analítico. El estudio también establece límites de seguridad cuántica, aunque algunos resultados dependen de conjeturas que aún no se han demostrado.
El documento advierte explícitamente de que la propuesta no se ha sometido a una auditoría de seguridad independiente y no está lista para su implementación.
«Necesitamos toda la retroalimentación posible: de ingenieros, criptógrafos y desarrolladores de protocolos», afirmó Kudinov, refiriéndose al borrador de la Propuesta de Mejora de Bitcoin (BIP), anunciado por primera vez en agosto. «Hay muchas cosas que comprobar, probar, criticar o elogiar».
Las firmas más pequeñas conllevan concesiones en materia de seguridad
SHRINCS, abreviatura de «Shrunken SPHINCS», utiliza SHA-256, la función hash criptográfica consolidada que ya forma parte integral de Bitcoin, en lugar de introducir los diferentes supuestos matemáticos en los que se basan algunos esquemas poscuánticos alternativos.
El diseño combina dos métodos de firma bajo una única clave pública. Su mecanismo principal, con estado, genera firmas que oscilan entre 548 y 4.619 bytes, mientras que un mecanismo de reserva sin estado genera firmas de 5.777 bytes.
Ambas son considerablemente más grandes que las firmas Schnorr de 64 bytes que utiliza actualmente Bitcoin, pero la opción con estado, más eficiente, podría ayudar a limitar la congestión de la cadena de bloques y las comisiones de transacción más elevadas asociadas a la transición hacia una criptografía resistente a los ataques cuánticos.
Sin embargo, las firmas con estado introducen una vulnerabilidad potencialmente catastrófica si el software de la cartera reutiliza incorrectamente una clave de firma de un solo uso para diferentes transacciones. Un error de este tipo podría permitir a un atacante falsificar firmas y robar fondos. «Debe ser imposible que el usuario actúe de tal forma que se produzca este evento catastrófico», explicó Nick a la directora de la Fundación MARA, Isabel Foxen Duke, durante una entrevista en vídeo publicada el jueves. «Los desarrolladores de carteras deben gestionar correctamente este componente con estado». SHRINCS intenta mitigar ese peligro exigiendo a las carteras que registren de forma permanente cada operación de firma antes de generar una firma. Si el estado de la firma deja de ser fiable, incluso cuando se restaura una cartera a partir de una frase semilla, el software debe pasar a utilizar firmas más grandes sin estado. Este enfoque protege contra la reutilización insegura de claves, pero podría aumentar los costes de transacción para los usuarios que recuperen carteras o utilicen varios dispositivos.
«No sabemos cómo será el mercado de comisiones una vez que tengamos estas firmas tan grandes», afirmó Nick. «Y no se trata solo del mercado de comisiones, sino también de que caben menos transacciones en un bloque, lo que significa que menos personas podrán utilizar Bitcoin. Y creo que esto cambia la propuesta de valor de Bitcoin».
El diseño ya ha suscitado críticas. En un análisis publicado en agosto, los investigadores de Project Eleven argumentaron que dar prioridad a la eficiencia de la cadena de bloques podría trasladar riesgos de seguridad inaceptables a los usuarios de carteras. Sugirieron considerar una alternativa puramente sin estado, junto con cambios en la capacidad de los bloques de Bitcoin.
El director tecnológico de Ledger, Charles Guillemet, también ha expresado su preocupación por la compatibilidad de los monederos, el rendimiento del hardware y la dificultad de reproducir las características actuales de Bitcoin, incluidas ciertas configuraciones de multifirma y métodos de derivación de claves públicas.
La cuenta atrás cuántica de Bitcoin
La investigación llega en un momento de creciente atención hacia la amenaza potencial que los ordenadores cuánticos suficientemente potentes suponen para la criptografía de curva elíptica de Bitcoin. Tal y como informó Bitcoin.com News en octubre, investigadores de Google demostraron una técnica de computación cuántica denominada «cultivo de estados mágicos» que reducía ciertos errores en un factor de 40, lo que supone un avance hacia una computación cuántica más fiable.
Una investigación anterior de Google estimó que aproximadamente 6,9 millones de BTC podrían verse expuestos a futuros ataques cuánticos, ya que sus claves públicas asociadas ya han sido reveladas. Ningún ordenador cuántico existente ha demostrado la capacidad de descifrar la criptografía de Bitcoin, aunque los investigadores advierten de que podría ocurrir en cuestión de años.
Mientras tanto, los desarrolladores de Bitcoin están debatiendo cómo trasladar las tenencias existentes a direcciones resistentes a la computación cuántica. Una propuesta especialmente controvertida, la BIP-361, acabaría impidiendo el gasto desde direcciones heredadas vulnerables que no lograran migrar dentro de un periodo de transición plurianual propuesto. Los críticos advierten de que ese enfoque podría dejar bloqueadas de forma permanente las monedas pertenecientes a titulares inactivos.
SHRINCS aborda otra faceta del problema: proporcionar un método criptográfico práctico para autorizar transacciones una vez que Bitcoin admita firmas resistentes a la computación cuántica. Su adopción seguiría requiriendo cambios adicionales en el protocolo, pruebas exhaustivas y un consenso más amplio entre los desarrolladores.
El nuevo análisis de seguridad supone un avance hacia ese objetivo, pero sus autores reconocen que aún quedan por resolver varias hipótesis matemáticas. Serán necesarias revisiones por pares adicionales, pruebas de implementación y un análisis del comportamiento real de los monederos antes de que el esquema pueda considerarse adecuado para Bitcoin.
Por ahora, la investigación pone de relieve el principal reto al que se enfrenta la transición poscuántica de Bitcoin: proteger a los usuarios frente a una futura amenaza criptográfica sin introducir nuevas vulnerabilidades peligrosas ni socavar la capacidad de la red para procesar transacciones.
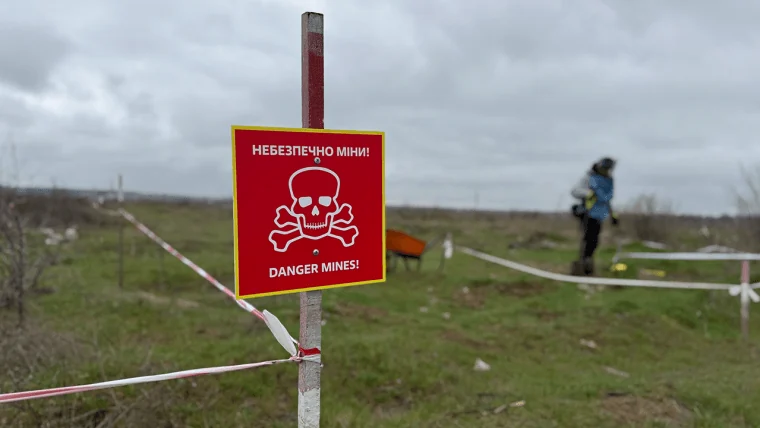
Cory Fields propone «minas cuánticas» y subastas de garantías diseñadas para castigar a futuros atacantes cuánticos que tengan como objetivo el BTC.
Leer ahora: Desarrollador de Bitcoin propone «minas cuánticas» contra ladrones de BTC

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORAndrew Hayward
Andrew es el Editor en Jefe de Bitcoin.com News.