Una nueva investigación de la empresa de computación cuántica Alice & Bob sugiere que descifrar la criptografía que protege la red de Bitcoin podría requerir muchos menos recursos de computación cuántica de lo que se creía anteriormente, lo que añade urgencia a los esfuerzos por preparar la criptomoneda para un futuro poscuántico.
Investigadores: 30.000 qubits romperían claves de Bitcoin en una hora
ESCRITO POR

COMPARTIR
Puntos clave
- Alice & Bob estima que un ordenador cuántico con tan solo 29 588 qubits físicos podría descifrar la criptografía de curva elíptica de Bitcoin en aproximadamente una hora.
- Una nueva investigación de Alice & Bob, Google y Quantinuum sugiere que los ataques cuánticos podrían requerir muchos menos recursos, lo que podría hacer que las amenazas criptográficas se convirtieran en una realidad cada vez más cercana.
- Millones de BTC podrían verse amenazados debido a claves públicas expuestas, lo que aumenta la presión para desarrollar protecciones resistentes a los ataques cuánticos antes de que surjan ordenadores lo suficientemente potentes.
La amenaza del «Q-Day» de Bitcoin se acerca
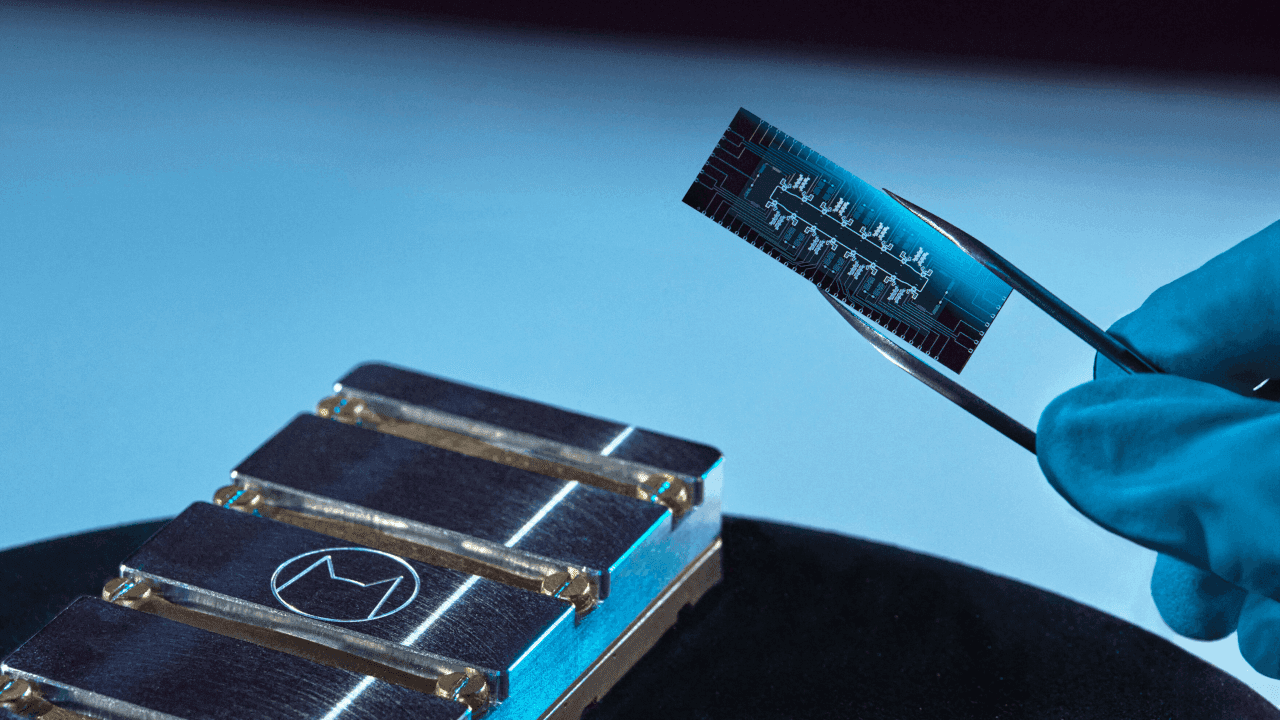
La empresa, con sede en París y Boston, anunció el jueves que sus investigadores estiman que un ordenador cuántico tolerante a fallos, equipado con aproximadamente 29 588 qubits físicos, podría resolver un problema de criptografía de curva elíptica de 256 bits en tan solo 61,8 minutos. Este problema matemático sustenta las firmas digitales utilizadas para autorizar las transacciones de bitcoin. Los resultados, detallados en un nuevo artículo de investigación, también sugieren que 22 593 qubits físicos podrían descifrar el cifrado RSA-2048 en aproximadamente 3,14 días, lo que supone una reducción significativa con respecto a estimaciones anteriores. En 2019, los investigadores estimaron que la factorización de RSA-2048 requeriría aproximadamente 20 millones de qubits físicos, mientras que una estimación revisada de Google Quantum AI el año pasado situó esa cifra por debajo del millón.
Alice & Bob afirma que sus últimos cálculos representan un nuevo punto de referencia para minimizar la combinación de requisitos de hardware cuántico y tiempo de procesamiento. La investigación se basa en una tecnología superconductora especializada conocida como «qubits gato», diseñada para reducir ciertos errores cuánticos a nivel de hardware. Los investigadores combinaron ese enfoque con códigos de corrección de errores más eficientes y mejoras en las operaciones matemáticas que requiere el algoritmo de Shor, el método de computación cuántica capaz de burlar la criptografía de clave pública ampliamente utilizada. La empresa hizo hincapié en que sus hallazgos son estimaciones teóricas de recursos, más que pruebas de que los ordenadores cuánticos existentes puedan descifrar las claves de bitcoin. Construir máquinas capaces de realizar estos cálculos de forma fiable sigue siendo un gran reto de ingeniería. En el caso de Bitcoin, las implicaciones se centran en su sistema de firma digital de curva elíptica, que permite a los usuarios demostrar la propiedad de los fondos. Un ordenador cuántico lo suficientemente potente podría, en teoría, calcular claves privadas a partir de claves públicas expuestas, lo que permitiría a los atacantes generar firmas no autorizadas y robar criptomonedas.
El ataque estimado de una hora de Alice y Bob seguiría superando el intervalo medio entre bloques de Bitcoin, de unos 10 minutos, lo que limitaría la viabilidad inmediata de atacar transacciones ordinarias mientras esperan confirmación. Sin embargo, las monedas asociadas a claves públicas ya expuestas podrían enfrentarse a una amenaza más grave, ya que los atacantes no necesitarían necesariamente completar el cálculo antes del siguiente bloque.
El ritmo se está acelerando
El anuncio se produce tras una serie de avances recientes que sugieren que las barreras técnicas frente a los ataques cuánticos están disminuyendo gradualmente. Tal y como informó Bitcoin.com News a principios de este mes, Google Quantum AI demostró una técnica de reducción de errores denominada «cultivo de estados mágicos», logrando una mejora de 40 veces en la fiabilidad de los estados cuánticos especializados necesarios para cálculos complejos. Otra investigación de Google publicada en marzo sugería que una máquina cuántica avanzada podría, en teoría, comprometer las firmas de curva elíptica de Bitcoin utilizando menos de 500 000 qubits físicos, y que una de las configuraciones propuestas completaría un ataque en aproximadamente nueve minutos.
Por su parte, la empresa de computación cuántica Quantinuum anunció el 19 de octubre que su sistema Helios había alcanzado una fidelidad lógica del 99,9995 %, lo que equivale a aproximadamente cinco errores por cada millón de operaciones. La empresa describió este logro como un respaldo a sus ambiciones de ofrecer un ordenador cuántico tolerante a fallos y de utilidad comercial para 2029.
Los cálculos de Alice & Bob representan un tipo diferente de avance, ya que demuestran cómo las decisiones arquitectónicas y las mejoras en los algoritmos podrían reducir sustancialmente el equipo necesario para atacar los sistemas criptográficos existentes.
«Las estimaciones de los recursos necesarios para ejecutar el algoritmo han ido disminuyendo de forma constante a medida que el sector ha desarrollado mejores enfoques para la corrección de errores y el diseño de algoritmos», afirmó Théau Peronnin, director ejecutivo de Alice & Bob, en un comunicado.
La empresa prevé que la mejora del hardware cuántico y la reducción de los requisitos computacionales puedan converger a principios de la década de 2030, aunque esto sigue siendo una proyección más que un calendario definido. Estos hallazgos aumentan la presión sobre los desarrolladores de Bitcoin para que investiguen esquemas de firma resistentes a la computación cuántica antes de que dichas máquinas estén disponibles. Estimaciones anteriores sugerían que aproximadamente 6,9 millones de BTC podrían verse expuestos a un riesgo potencial, ya que las claves públicas correspondientes ya han sido reveladas. Sustituir la tecnología de firma actual de Bitcoin conllevaría complicaciones considerables, entre ellas mayores requisitos de datos de transacción, problemas de compatibilidad con los monederos existentes y la difícil cuestión de cómo proteger las monedas almacenadas en direcciones inactivas o inaccesibles.
Alice & Bob instaron a las organizaciones a comenzar a adoptar protecciones criptográficas poscuánticas en lugar de esperar a que se produzca un ataque cuántico efectivo. En el caso de Bitcoin, donde los cambios requieren una revisión técnica exhaustiva y una amplia coordinación de la red, la reducción de las estimaciones podría hacer que la preparación sea cada vez más importante, incluso aunque la llegada efectiva de un ordenador cuántico con capacidad criptográfica siga siendo incierta.
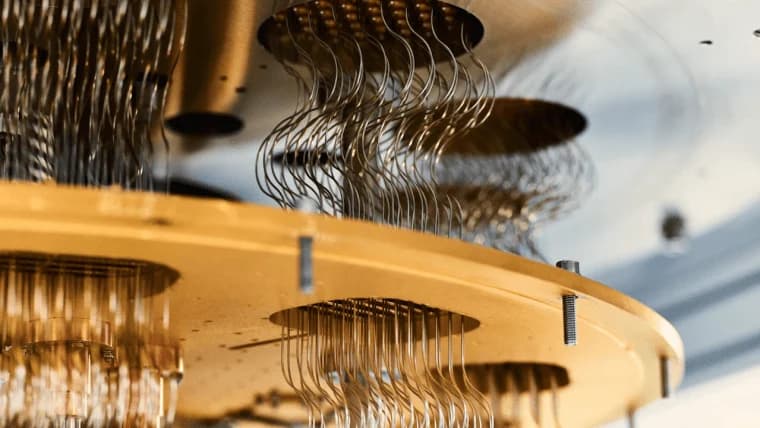
Google ha anunciado un importante avance en el campo de la computación cuántica, lo que podría hacer que la amenaza para la criptografía del bitcoin esté aún más cerca.
Leer ahora: Google presume avance en física cuántica ante el «Q-Day» del bitcoin

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORAndrew Hayward
Andrew es el Editor en Jefe de Bitcoin.com News.