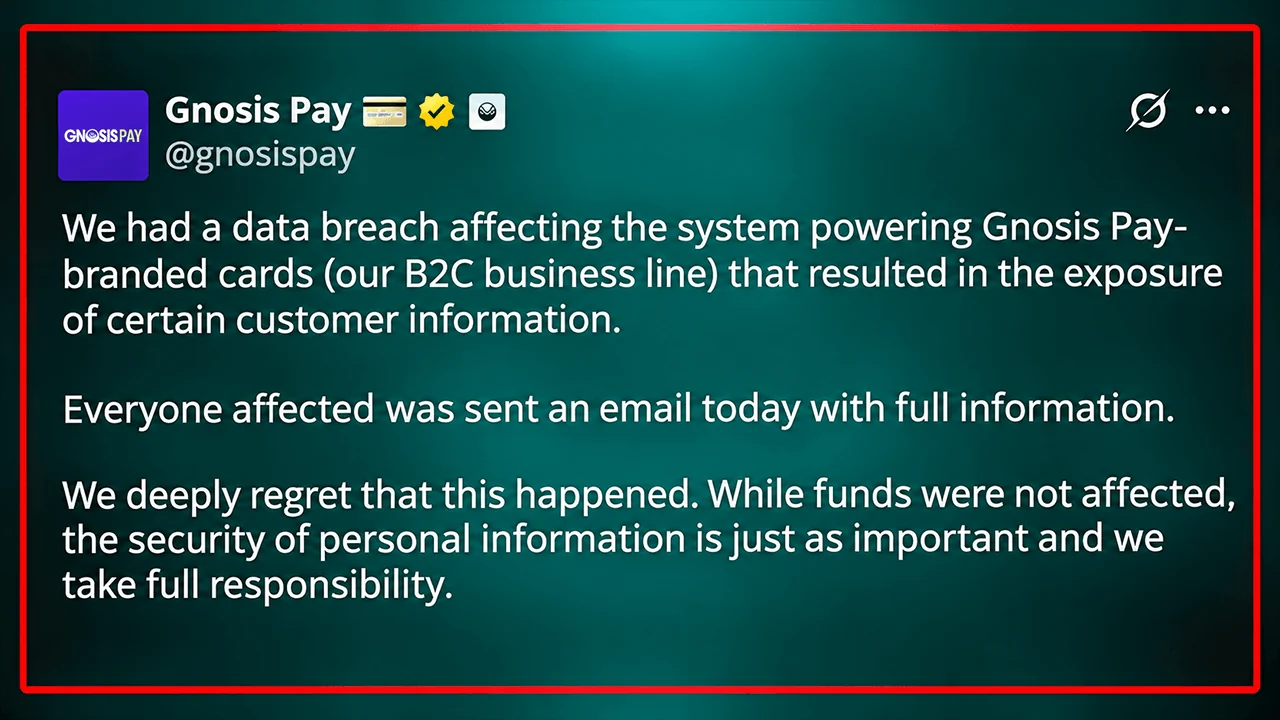
Gnosis Pay confirmó una filtración de datos el viernes 6 de noviembre de 2026, después de que un acceso no autorizado a su antiguo sistema de tarjetas para consumidores dejara al descubierto la información de los clientes. Uno de los usuarios afectados informó de que su nombre, dirección particular, número de tarjeta y carteras de criptomonedas vinculadas se vieron comprometidos, aunque la empresa afirma que los fondos de los clientes siguen estando a salvo.
Filtración en Gnosis Pay expone registros confidenciales de clientes
ESCRITO POR

COMPARTIR
Puntos clave
- Gnosis Pay detectó el acceso no autorizado el 3 de noviembre de 2026 y reveló la filtración de datos el 6 de noviembre, iniciando las medidas de contención en las dos horas siguientes a la detección.
- El fundador de Rotki, Lefteris Karapetsas, informó de que la información expuesta incluía su nombre completo, dirección particular, número de tarjeta y direcciones de carteras de criptomonedas vinculadas.
- Está previsto que el sistema de tarjetas para consumidores afectado se retire el 20 de diciembre de 2026, mientras que, según se ha informado, la plataforma empresarial de la compañía no se vio afectada.
¿Qué ocurrió con Gnosis Pay?
El proveedor de pagos con criptomonedas reveló el incidente tres días después de que los sistemas de supervisión identificaran un acceso no autorizado. Según la actualización de Gnosis Pay sobre la filtración de datos, la intrusión afectó a su infraestructura de tarjetas de empresa a consumidor (B2C), y no a la plataforma empresarial que da soporte a sus programas de pago de marca blanca.
«El 3 de noviembre de 2026, nuestros sistemas de supervisión detectaron un acceso no autorizado al sistema que gestiona las tarjetas de la marca Gnosis Pay (nuestra línea de negocio B2C), lo que provocó la exposición de cierta información de los clientes», explicó la empresa.
Gnosis Pay destacó que su personal de seguridad respondió de inmediato, poniendo en marcha medidas de contención en las dos horas siguientes a la detección. Posteriormente, la empresa sustituyó las credenciales afectadas y subsanó la vulnerabilidad responsable de la intrusión.
«La filtración de datos se limitó al sistema que gestiona las tarjetas de la marca Gnosis Pay, cuya retirada ya estaba prevista para el 20 de diciembre de 2026», declaró Gnosis Pay. «Nuestra plataforma empresarial, que gestiona todos nuestros programas de tarjetas de marca blanca, no se vio afectada».
La empresa no ha revelado públicamente cuántos clientes se vieron afectados, ni ha publicado un inventario exhaustivo de la información expuesta. En su lugar, los titulares de tarjetas afectados recibieron notificaciones personalizadas en las que se detallaba a qué registros de cuenta se había accedido.
Se han expuesto direcciones de carteras de Gnosis Pay, junto con nombres y direcciones particulares
Las posibles consecuencias van más allá del fraude convencional con tarjetas de pago. Lefteris Karapetsas, fundador de Rotki, una herramienta de seguimiento de carteras de criptomonedas, informó de que la información comprometida incluía su nombre completo, dirección de residencia, número de tarjeta y todas las direcciones de monederos de criptomonedas asociadas a su cuenta.
«Estoy muy decepcionado. Ya me habíais perdido como usuario, pero al menos podríais haber protegido mis datos… Es una auténtica lástima, de verdad», escribió Karapetsas.
Esta revelación pone de manifiesto una incómoda contradicción en torno a los pagos con criptomonedas en custodia propia. Aunque los clientes mantienen el control de sus activos digitales, la infraestructura de pago centralizada puede seguir acumulando información que vincula a personas identificables con direcciones de blockchain rastreables públicamente.
Estas combinaciones crean oportunidades para el phishing dirigido, la suplantación de identidad y, potencialmente, la intimidación física, sobre todo cuando la información financiera va acompañada de direcciones de residencia. Sin embargo, la información disponible no confirma que los registros expuestos ya hayan sido utilizados con esos fines.
Karapetsas no fue el único que se sintió decepcionado. «¿Podéis cerrar mañana para que no haya un tercer ataque, por favor?», respondió un usuario de X a la publicación de Gnosis Pay X sobre el tema. «¿Qué dirección debo usar para demandaros hasta la saciedad?», preguntó otra cuenta de X.
Gnosis Pay incorpora verificaciones 3D Secure tras la brecha de seguridad
Gnosis Pay ha introducido la verificación obligatoria 3D Secure para los pagos con tarjeta en línea, al tiempo que ha incrementado la supervisión de la actividad sospechosa en tarjetas y monederos. Estas medidas de protección permanecerán activas hasta la retirada programada del sistema de consumidores el 20 de diciembre. «Pedimos sinceras disculpas», declaró la empresa. Gnosis Pay añadió:
«Entendemos lo grave que es que se haya filtrado vuestra información personal y lamentamos profundamente que esto haya ocurrido. Aunque los fondos no se han visto afectados, reconocemos que la seguridad de la información personal es igual de importante».
El proveedor también notificó a sus socios y al emisor de la tarjeta, al tiempo que se puso en contacto con las autoridades competentes en materia de protección de datos. Gnosis Pay afirmó que está llevando a cabo una revisión exhaustiva de la seguridad y organizando una vigilancia especializada para detectar indicios de uso indebido de la información sustraída. La empresa advirtió:
«Desconfíe de cualquier correo electrónico, mensaje de texto, llamada o carta inesperada relacionada con Gnosis Pay, una aplicación asociada o su tarjeta, incluso si incluye sus datos reales o una compra real».
«Nunca compartas tu frase de semillas, claves privadas, PIN o número completo de la tarjeta», añadió Gnosis Pay, haciendo hincapié en que los representantes legítimos nunca solicitarán credenciales confidenciales ni indicarán a los clientes que transfieran fondos a través de comunicaciones no solicitadas.
Esta revelación de noviembre se produce tras un incidente independiente ocurrido en junio de 2026 relacionado con la infraestructura de Gnosis que, según se informó, provocó pérdidas de entre 1,5 y 1,8 millones de dólares, que Gnosis cubrió posteriormente.
A diferencia de aquel incidente, la última filtración amenaza principalmente la privacidad personal, más que la custodia inmediata de los activos. No obstante, esta distinción ofrece un consuelo limitado cuando los registros de identidad comprometidos pueden asociar de forma permanente a las personas con transacciones transparentes en la cadena de bloques.
Retirar la infraestructura vulnerable puede eliminar la exposición futura a través de ese sistema, pero no puede revertir la divulgación de información personal sensible. Gnosis Pay afirma que los fondos de los clientes siguen a salvo; sin embargo, las identidades expuestas, las direcciones de residencia y las conexiones a carteras de criptomonedas presentan riesgos para la privacidad que no pueden simplemente deshacerse.
El incidente de Gnosis Pay se suma a una larga serie de filtraciones de datos en el sector de las criptomonedas en 2026. Ledger expuso información de clientes en enero, a lo que siguió la filtración de Safepal, que afectó a casi 40 000 clientes, y la de Trezor, que afectó a unas 81 000 personas. Keystone sufrió una intrusión en octubre que dejó al descubierto casi 26 000 registros de compradores, mientras que Chainalysis reveló una filtración relacionada con credenciales de usuario y tokens de autenticación.
Los piratas informáticos de Binance convirtieron 175 millones de dólares en altcoins robadas en 2.300 BTC, y Elliptic ha rastreado 20.000 monederos y 65.000 transacciones.
Leer ahora: Ataque a Binance: hackers acumulan 2.300 bitcoins más

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman es el Jefe de Noticias en Bitcoin.com News y un periodista de tecnología financiera radicado en Massachusetts.