Binance revocó todas las claves API vinculadas a Signalplus el jueves 5 de noviembre de 2026, después de que la plataforma de negociación de terceros informara de un posible problema de seguridad. La plataforma de intercambio afirmó que sus sistemas internos no se vieron afectados y que los fondos de los clientes permanecieron a salvo.
Binance revoca acceso a API de Signalplus tras hack de 6.34 mil millones
ESCRITO POR

COMPARTIR
Puntos clave
- Binance revocó las claves API de Signalplus el 5 de noviembre tras un posible problema de seguridad.
- CZ instó a los usuarios de Signalplus a revocar las credenciales de API vinculadas a otras plataformas de intercambio.
- Binance afirma que el problema de Signalplus no tiene ninguna relación demostrada con el ataque informático sufrido el 29 de octubre.
Esta medida de precaución se produce apenas una semana después del ataque a Binance, por valor de 6.34 mil millones de dólares, ocurrido el 29 de octubre, en el que, según se informa, los atacantes comprometieron 17 carteras calientes en múltiples cadenas de bloques. Aunque los incidentes se produjeron con pocos días de diferencia, no hay pruebas que establezcan una conexión entre ellos.
Binance revoca las claves API de Signalplus como medida de precaución
Binance ha suspendido sus integraciones con Signalplus tras recibir un aviso sobre un posible problema de seguridad relacionado con este servicio de negociación externo.
«A raíz de un posible problema de seguridad notificado por la plataforma externa SignalPlus, hemos eliminado de forma proactiva todas las claves API vinculadas a SignalPlus como medida de precaución inmediata», anunció la plataforma en X. La empresa añadió:
«Los sistemas propios de Binance no se han visto afectados. Los fondos de los usuarios siguen a salvo».
Signalplus es una empresa de tecnología financiera con sede en Hong Kong que ofrece herramientas de negociación basadas en inteligencia artificial (IA), análisis de opciones y servicios de ejecución. Su software se conecta a las plataformas de intercambio de criptomonedas a través de interfaces de programación de aplicaciones (API), lo que permite a los clientes ejecutar operaciones sin tener que transferir sus activos fuera de la plataforma.
Se indicó a los clientes de Binance afectados que revisaran sus posiciones y órdenes pendientes directamente a través de sus cuentas. La plataforma recomendó esperar a que Signalplus confirme que el problema se ha resuelto antes de establecer nuevas conexiones API. La plataforma centralizada (CEX) también instó a los usuarios a habilitar la lista blanca de direcciones IP, que restringe el acceso a la API a direcciones de Internet autorizadas, y animó a otras plataformas integradas a revisar sus controles de seguridad.
CZ advierte a los operadores que revoquen las claves API de Signalplus
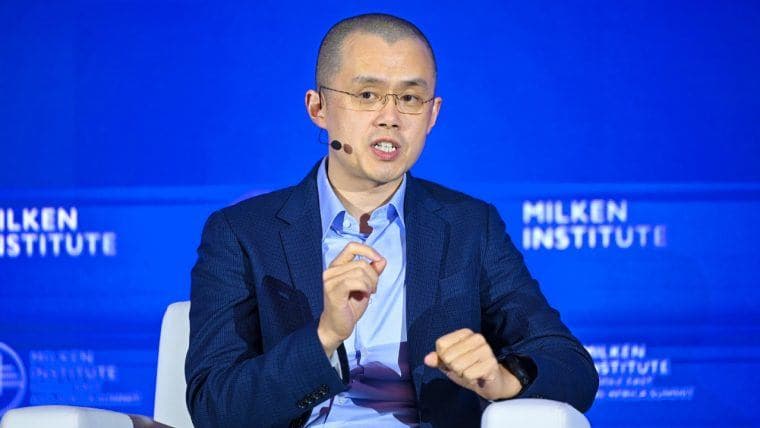
El fundador de Binance, Changpeng Zhao, conocido comúnmente como CZ, emitió una advertencia más amplia en la que sugería a los operadores que revisaran sus conexiones con Signalplus más allá de Binance.
«Si utilizas SignalPlus para cualquier otra plataforma de intercambio, es hora de revocar todas tus claves API», declaró Zhao en las redes sociales. A continuación, añadió otra advertencia:
«En general, se recomienda no almacenar las claves API en ninguna plataforma de terceros. 🙏»
Zhao también hizo referencia a Deribit, una plataforma de derivados de criptomonedas especializada en opciones y futuros, y señaló que la plataforma había informado de este problema. El cofundador de Binance, Yi He, se hizo eco del comunicado de la empresa y afirmó: «Los propios sistemas de Binance no se han visto afectados».
En su comunicado específico, aconsejó a los clientes que revisaran las órdenes abiertas, retrasaran la reconexión de las credenciales afectadas e implementaran listas blancas de IP. El problema de seguridad de Signalplus sigue sin estar bien definido públicamente. En los comunicados facilitados no se ha aclarado ni la naturaleza de la supuesta vulnerabilidad ni si los atacantes accedieron a las credenciales de los clientes.
La advertencia sobre Signalplus llega tras el hackeo de 6.34 mil millones de dólares sufrido por Binance
Esta última medida de precaución llega mientras Binance sigue haciendo frente a las consecuencias de su brecha de seguridad del 29 de octubre, que se saldó con el robo de criptomonedas por valor de aproximadamente 6.34 mil millones de dólares. El ataque anterior implicó sistemas de desarrolladores comprometidos, software malicioso y acceso no autorizado a la infraestructura de firma de carteras. Posteriormente, los atacantes transfirieron activos a través de varias cadenas de bloques.
El FBI atribuyó ese robo al grupo norcoreano TraderTraitor, también relacionado con el hackeo de Bybit de 2025. Corea del Norte negó su responsabilidad. Según se informa, los emisores de stablecoins y los socios del sector congelaron o interceptaron aproximadamente 2.85 mil millones de dólares. Binance se comprometió a cubrir las pérdidas de los clientes y comenzó a reabrir los retiros por fases el 1 de noviembre. A primera hora del 5 de noviembre, las estimaciones de seguimiento de la cadena de bloques situaban aproximadamente 3.200 millones de dólares en criptomonedas bajo el control de los atacantes, principalmente bitcoin (BTC) y ethereum (ETH).
No hay relación pública entre el incidente de Signalplus y el ataque a Binance de la semana pasada
La distinción entre ambos incidentes es significativa. Según se informa, la brecha de seguridad de octubre afectó a la infraestructura interna de monederos de Binance, mientras que la última respuesta de seguridad se refiere a las credenciales de la API asociadas a una plataforma de negociación independiente. La decisión de Binance de revocar el acceso también plantea dudas sobre los permisos de negociación de terceros, especialmente cuando los servicios externos conservan credenciales capaces de iniciar transacciones.
Para los clientes que se preguntan si deberían revocar las claves API de Signalplus, el consejo de Zhao se extiende a las conexiones con otras plataformas de intercambio, mientras que Binance ya ha invalidado las credenciales afectadas en su plataforma. Binance afirma que sus sistemas y los fondos de los clientes no se han visto afectados, pero el alcance del problema de seguridad de Signalplus sigue sin confirmarse.
Las bromas de Elon Musk sobre el hackeo de Binance llevaron a CZ a señalar la participación de la plataforma vinculada a SpaceX, valorada en más de 1.000 millones de dólares, mientras Yi He defendía sus finanzas.
Leer ahora: CZ pide a Musk parar bromas sobre hackeo a Binance de $6.3 mil millones y SpaceX

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman es el Jefe de Noticias en Bitcoin.com News y un periodista de tecnología financiera radicado en Massachusetts.