El presidente Donald Trump afirmó que las autoridades estadounidenses estaban investigando el ataque informático sufrido por Binance, por valor de 6.3 mil millones de dólares, y reconoció las garantías de recuperación ofrecidas por la plataforma. Posteriormente, el FBI atribuyó el robo a Corea del Norte y advirtió de posibles operaciones de blanqueo.
Trump sobre hackeo a Binance de $6.300 millones; FBI: Corea del Norte
ESCRITO POR

COMPARTIR
Puntos clave
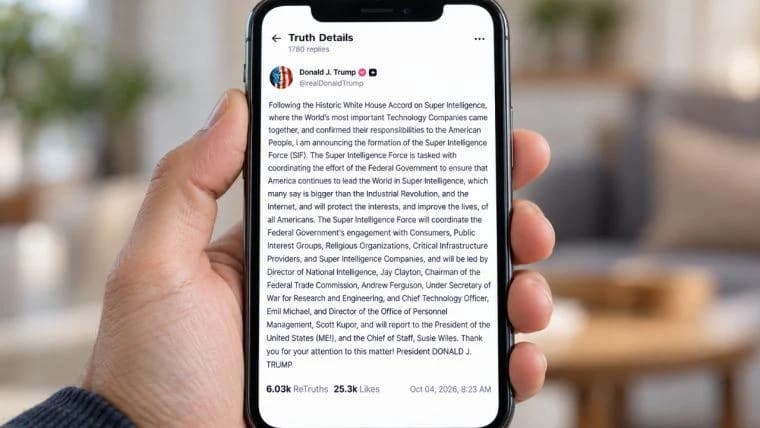
- Trump se pronunció sobre el ataque informático antes de que el FBI lo atribuyera a Corea del Norte.
- Los autores norcoreanos convirtieron los activos robados en ether, según la agencia.
- Binance informó de que había repuesto el 90 % de los fondos y tenía previsto reanudar el servicio el domingo.
Trump analiza la conexión con Corea del Norte y las garantías de Binance
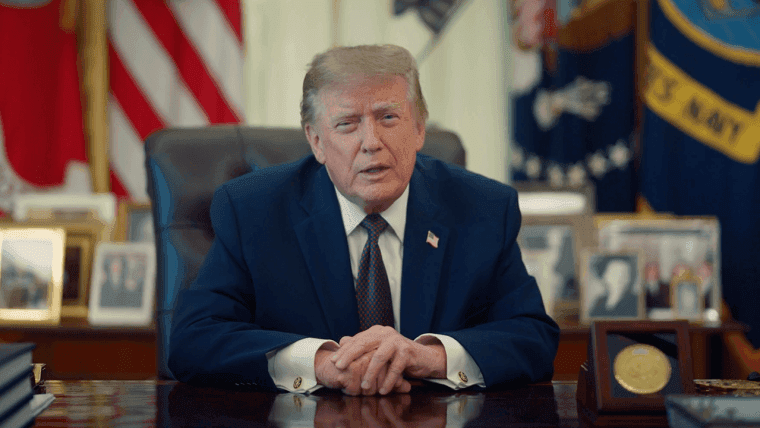
El presidente Donald Trump declaró el 30 de octubre que las autoridades estadounidenses estaban investigando el ataque a Binance y la posible implicación de Corea del Norte. Hizo estas declaraciones durante una reunión en el Despacho Oval con Stephen Hubbard, un ciudadano estadounidense recientemente liberado de una prisión rusa. Cuando se le preguntó sobre la responsabilidad de Corea del Norte en el ataque a Binance, Trump afirmó:
«Lo estamos investigando».
Al referirse a las perspectivas de recuperar el dinero, Trump citó las garantías de Binance: «Bueno, dicen que lo van a recuperar y lo garantizan o algo así. Lo garantizan».
Comparando las transacciones digitales con la firma de un cheque, añadió: «Siempre me ha parecido un poco peligroso. Pero no, dicen que lo tienen bastante bajo control. Ya veremos».
El FBI atribuye el ataque a Binance a Corea del Norte
La Oficina Federal de Investigación (FBI) atribuyó el robo a Corea del Norte el 31 de octubre, afirmando:
«La Oficina Federal de Investigación (FBI) hace pública la información según la cual la República Popular Democrática de Corea (Corea del Norte) fue responsable del robo de más de 6.000 millones de dólares estadounidenses en activos virtuales de la plataforma de intercambio de criptomonedas Binance, el 29 de octubre de 2026 o en torno a esa fecha».
El FBI, el Servicio Secreto de EE. UU. y la división de Investigación Criminal del Servicio de Impuestos Internos observaron que los atacantes convertían los activos robados principalmente en ether. La agencia preveía nuevas conversiones a través de plataformas de finanzas descentralizadas y servicios de intercambio instantáneo, que cambian una criptomoneda por otra. Identificó la actividad cibernética norcoreana como «Tradertraitor».
El FBI instó a las plataformas de intercambio de criptomonedas, a los operadores de infraestructuras de blockchain, a las empresas de análisis y a otros proveedores de servicios de activos digitales a bloquear las transacciones en las que participaran o que procedieran de direcciones utilizadas por los atacantes. La alerta enumeraba direcciones asociadas al blanqueo de los activos robados y solicitaba la colaboración del sector privado para impedir dichas transferencias.
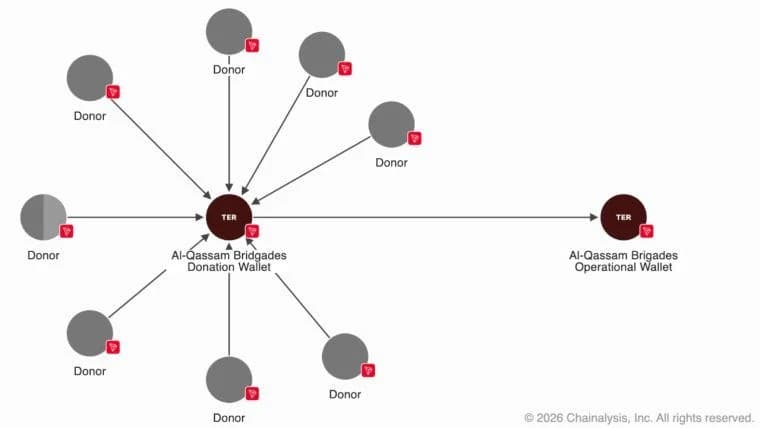
Chainalysis y TRM Labs también habían atribuido el ataque a «Tradertraitor», un grupo de ciberdelincuencia norcoreano que tiene como objetivo las plataformas de criptomonedas y a los inversores. Las conclusiones de Chainalysis sobre Corea del Norte incluían activos robados de Binance mezclados con el botín del robo a Bitget de septiembre, atribuido anteriormente a actores norcoreanos. Por otra parte, TRM Labs expresó un alto grado de confianza en su evaluación, citando información de inteligencia tanto dentro como fuera de la cadena de bloques. Los investigadores rastrearon miles de transferencias a través de los registros públicos de transacciones de la cadena de bloques, incluyendo repetidos retornos a carteras utilizadas anteriormente. Chainalysis afirmó que el patrón sugería un blanqueo automatizado, en el que un software movía repetidamente los fondos para ocultar su origen.
Las compras de reposición reducen el déficit de Binance
El plan de recuperación de Binance reservó más de 6.34 mil millones de dólares de los fondos de la empresa, sin contar los aproximadamente 3 mil millones de dólares en activos congelados. Las tenencias de tokens correspondientes cubrieron inicialmente alrededor del 80 % de las pérdidas.
Una actualización del 31 de octubre situó la reposición en el 90 %, con 10 criptomonedas, entre ellas BTC, ETH y XRP, totalmente respaldadas. La reposición se financió con fondos de la empresa, su Fondo de Activos Seguros para Usuarios de emergencia y las reservas del seguro de futuros. Binance estaba adquiriendo tokens menos líquidos para cubrir el déficit restante y se comprometió a absorber todas las pérdidas. Estas compras sustituyeron a los activos afectados, al margen de la recuperación de los fondos robados. Se mantuvo la fecha prevista para las retiradas: el domingo 1 de noviembre. Binance publicó una instantánea de las reservas tomada a medianoche, hora universal coordinada (UTC), el estándar horario internacional, el 31 de octubre. Se esperaba que la prueba criptográfica completa estuviera disponible para el 3 de noviembre, lo que permitiría a los titulares de los 10 tokens incluidos en la lista verificar un respaldo mínimo de 1:1.
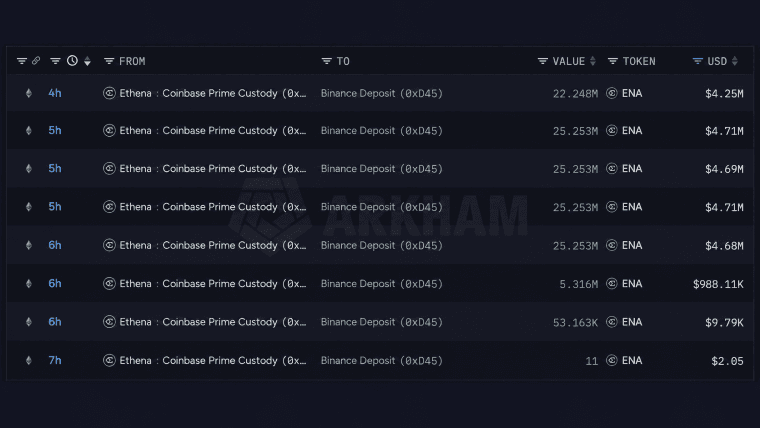
Binance está recomprando los tokens robados en el ataque informático de 6.3B $, mientras que las carteras etiquetadas como «Ethena» envían 128,63M ENA. Reserve prevé que la recompra de RSR se haya completado para el lunes.
Leer ahora: Binance compra monedas robadas; Ethena distribuye 24 millones en ENA

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORKevin Helms
Kevin Helms es un periodista de criptomonedas especializado en Bitcoin, la regulación de la cadena de bloques y los mercados globales de activos digitales.