



Chainalysis identificó patrones de blanqueo de dinero nunca antes vistos, ya que los atacantes hicieron circular los activos robados de Binance a través de miles de transacciones, lo que sugiere que se utilizaron métodos automatizados para ocultar el rastro. Su investigación también relacionó el robo con hackers norcoreanos.
Hackers de Binance usan tácticas de blanqueo cripto «nunca vistas»
ESCRITO POR

COMPARTIR
Puntos clave
- La actividad recurrente en las carteras sugiere un blanqueo automatizado de los activos robados.
- Los activos robados de Binance se mezclaron con fondos procedentes del robo a Bitget ocurrido en septiembre.
- Los atacantes cambiaron 325 millones de dólares en stablecoins por 285 millones de dólares en ether.
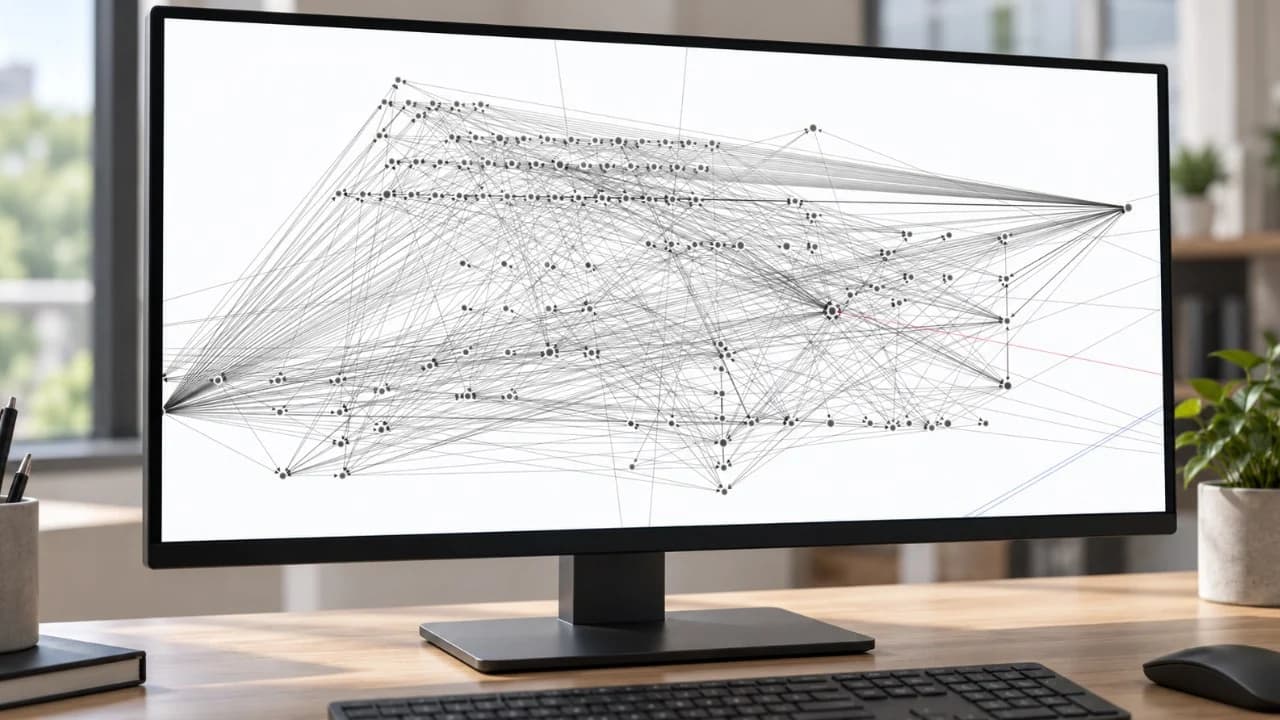
Miles de transferencias apuntan a un blanqueo automatizado
La empresa de análisis de blockchain Chainalysis identificó un presunto blanqueo automatizado el 30 de octubre tras un robo en Binance que estimó en 6.4 mil millones de dólares, al que calificó como el mayor robo de criptomonedas de la historia. La empresa declaró:
«Nuestros investigadores están observando patrones de blanqueo nunca antes vistos con los fondos robados en el ataque a Binance».
Miles de transacciones en un breve periodo de tiempo sugerían una automatización destinada a ocultar el rastro. Los investigadores rastrearon transferencias repetidas entre direcciones, incluidas devoluciones a carteras utilizadas anteriormente en la secuencia. Muchas direcciones recibieron primero exactamente 1 TRX, el token nativo de Tron utilizado para pagar las comisiones de transacción, antes de aceptar más fondos y reenviar los activos a otros destinos. Chainalysis añadió: «Esta secuencia repetida sugiere un proceso programado para mover y redistribuir los fondos robados».
Los investigadores rastrean el acceso y una conexión con Corea del Norte
El codirector ejecutivo de Binance, Richard Teng, reveló puntos de vulnerabilidad adicionales y controles de aprobación eludidos, junto con un mecanismo de autodestrucción que eliminaba herramientas y rastros. Chainalysis rastreó las salidas de fondos hasta aproximadamente las 16:20 h, hora del Este, del 29 de octubre e identificó un monedero de Ethereum financiado a través de Tornado Cash, un mezclador de criptomonedas que oculta los vínculos entre depósitos y retiradas. Dicha cartera presentó autorizaciones válidas firmadas —o permisos firmados criptográficamente— que permitieron a una cartera «en caliente» de Binance ejecutar software desplegado por los atacantes y transferir activos a direcciones controladas por estos. Los patrones de blanqueo sugerían inicialmente la implicación de Tradertraitor, un grupo de ciberdelincuencia norcoreano. Posteriormente, Chainalysis observó que los activos robados de Binance se mezclaban con el botín del robo a Bitget ocurrido en septiembre, atribuido anteriormente a actores norcoreanos, lo que reforzó su atribución del ataque a Tradertraitor. Por otra parte, TRM Labs atribuyó el ataque a Binance a Tradertraitor con un alto grado de confianza, basándose en información de la cadena de bloques y fuera de ella.
Los intercambios de stablecoins compiten contra la congelación de activos
Chainalysis explicó:
«La congelación de fondos lleva tiempo. El atacante intentó adelantarse a ese proceso trasladando rápidamente 500 millones de dólares en stablecoins a un monedero cuya función era canjear esos activos susceptibles de ser congelados por otros que no lo fueran».
Estos controles de congelación y lista negra de las stablecoins pueden impedir que las direcciones designadas transfieran los tokens afectados, mientras que el ether nativo no cuenta con un mecanismo equivalente controlado por el emisor.
Durante casi 20 minutos, el monedero canjeó 325 millones de dólares en monedas estables por aproximadamente 285 millones de dólares en ether, y 10 minutos más tarde transfirió los 175 millones de dólares restantes a monederos intermedios. Las congelaciones comenzaron a las 17:14, hora del Este, del 29 de octubre, y Chainalysis informó de que había unos 2.800 millones de dólares congelados en su cuenta a fecha de 30 de octubre. Por su parte, Binance cifró el total en aproximadamente 3.000 millones de dólares ese mismo día.
La plataforma de intercambio también afirmó que había reservado más de 6.340 millones de dólares de los fondos de la empresa para cubrir el incidente, sin contar los activos congelados. De esa cantidad, 5.000 millones de dólares ya se encontraban en los tokens afectados. Se estaban llevando a cabo compras a través de los canales de mercado y extrabursátiles para cubrir los activos restantes.
Binance afirmó que su equipo de supervisión detectó una propuesta maliciosa de DAO, advirtió al proyecto —cuyo nombre no se ha revelado— y coordinó el cierre de los depósitos con las plataformas de intercambio antes de que...
Leer ahora: Binance ayuda a frustrar un ataque contra el sistema de gobernanza por valor de 1,2 millones de dólares en menos de 48 horas

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORKevin Helms
Kevin Helms es un periodista de criptomonedas especializado en Bitcoin, la regulación de la cadena de bloques y los mercados globales de activos digitales.














