Bitcoin Core reveló el viernes 20 de noviembre de 2026 una vulnerabilidad de gravedad media que permitía a los pares malintencionados paralizar temporalmente los nodos mediante anuncios repetidos de transacciones. El fallo, descubierto gracias a una investigación de seguridad asistida por inteligencia artificial, pone de relieve cómo la detección automatizada de vulnerabilidades está transformando la seguridad del software de las criptomonedas.
La IA halla falla en Bitcoin Core que podría bloquear nodos
ESCRITO POR

COMPARTIR
Puntos clave
- Una vulnerabilidad de Bitcoin Core recientemente revelada plantea nuevas dudas sobre la resiliencia de la infraestructura crítica de la red.
- La inteligencia artificial está sacando a la luz debilidades de seguridad que habían pasado desapercibidas durante años de análisis convencional del software.
- La creciente sofisticación de la investigación automatizada de vulnerabilidades está obligando a los desarrolladores de criptomonedas a replantearse la rapidez con la que se abordan las amenazas de seguridad.
La vulnerabilidad, catalogada como CVE-2026-117348 y denominada «Bloqueo de nodos mediante anuncios huérfanos duplicados», podía impedir que los nodos de Bitcoin afectados procesaran los bloques y las transacciones entrantes durante más de una docena de segundos por cada mensaje malicioso.
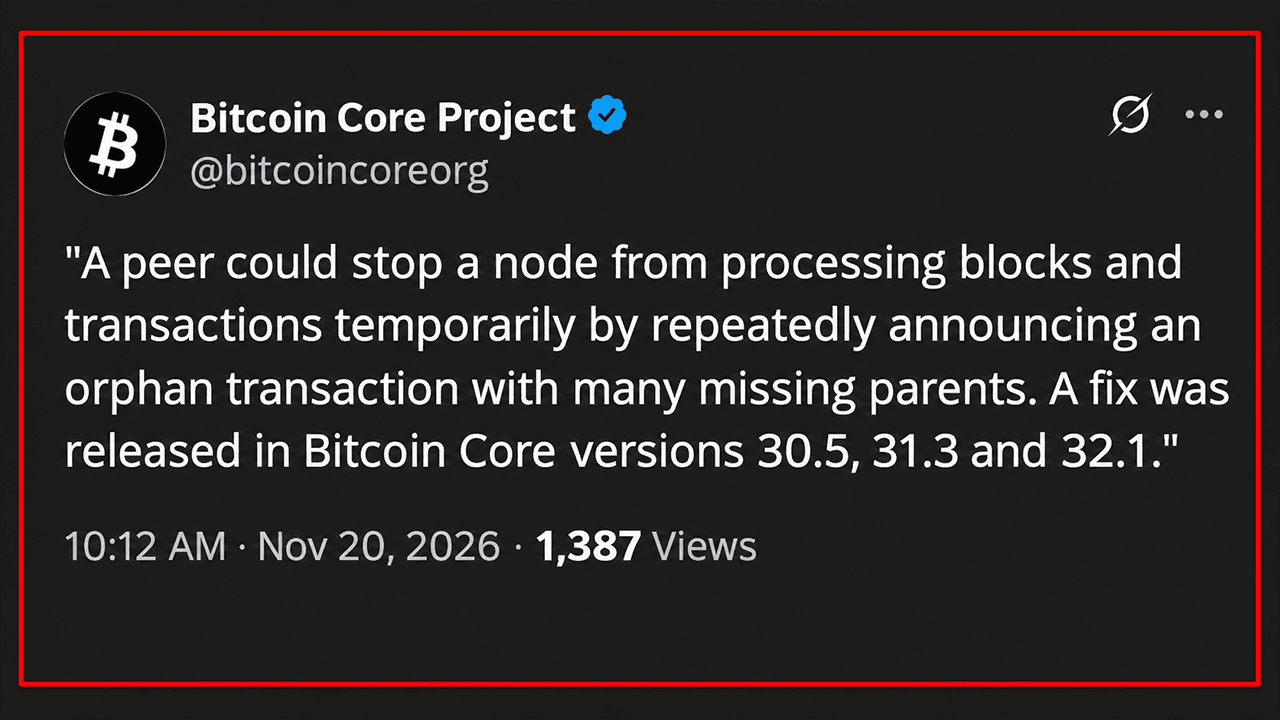
Según la comunicación oficial de Bitcoin Core, el problema afectaba a las versiones 29.0 a 29.5, 30.0 a 30.4 y 31.0 a 31.2. Las actualizaciones correctivas están disponibles en las versiones 30.5, 31.3 y 32.1, mientras que la rama 29.x, ya descatalogada, no recibirá más parches.
Cómo un escáner de IA descubrió la vulnerabilidad de bloqueo de nodos de Bitcoin Core
El equipo de desarrollo de software conocido como Bitcoin Core mantiene un área de retención temporal denominada «orfanato», donde las transacciones esperan a que aparezcan las transacciones «padre» que faltan. Cuando otro participante de la red anuncia una de estas transacciones, el software examina sus dependencias para determinar qué información que falta debe solicitarse.
La vulnerabilidad aprovechaba una ineficiencia pasada por alto en ese proceso. Los mensajes de inventario de Bitcoin pueden contener 50 000 entradas, pero el software no ignoraba los anuncios de transacciones duplicados. Un atacante podía hacer referencia repetidamente a una transacción huérfana con miles de transacciones «padres» que faltaban, lo que obligaba al nodo receptor a realizar las mismas comprobaciones, que requieren un gran esfuerzo computacional, miles de veces.
Cada mensaje manipulado podía paralizar el procesamiento durante más de 12 segundos, dejando al nodo afectado temporalmente incapaz de gestionar los bloques entrantes u otras comunicaciones de red.
El descubrimiento se originó en Project Loupe, una iniciativa de seguridad basada en un modelo de lenguaje grande (LLM) automatizado, desarrollada por Elias Rohrer en Spiral, la división de desarrollo de código abierto de Bitcoin de Block. El desarrollador de Bitcoin Core, Gregory Sanders, validó posteriormente el hallazgo y lo comunicó al equipo de seguridad del proyecto.
El Proyecto Loupe informó de la vulnerabilidad el 8 de julio. Un investigador independiente identificado como Stutxo presentó un informe independiente el 4 de agosto, el mismo día en que Sanders abrió una solicitud de incorporación de cambios (pull request) correctiva. Los desarrolladores integraron la corrección el 6 de agosto, y Bitcoin Core 32.1 la incorporó el 27 de octubre.
La divulgación del 20 de noviembre vino acompañada de versiones actualizadas para las ramas antiguas que aún se mantienen. La corrección garantiza que cada anuncio de transacción único se procese solo una vez por mensaje de inventario. Aunque el fallo permitía ataques temporales de denegación de servicio, el aviso no estableció ningún mecanismo para robar bitcoins ni dañar permanentemente los nodos.
Una investigación de seguridad basada en IA saca a la luz debilidades de larga data en la cadena de bloques
La revelación llega en medio de un año extraordinario para la investigación de vulnerabilidades asistida por IA en toda la infraestructura de las criptomonedas.
En febrero, una revisión asistida por IA identificó una vulnerabilidad crítica en la verificación de firmas en la enmienda «Batch» propuesta para el XRP Ledger antes de su activación. Otra investigación descubrió una vulnerabilidad de alta gravedad en Nethermind, un cliente de ejecución de Ethereum, que podía afectar a las operaciones de los validadores.
A finales de mayo, el investigador Taylor Hornby había utilizado un sistema de auditoría asistido por IA para identificar un fallo de cuatro años de antigüedad en el protocolo de privacidad Orchard de Zcash. La vulnerabilidad podría haber permitido la falsificación indetectable de ZEC, aunque los desarrolladores la corrigieron antes de su divulgación pública. Agosto trajo consigo otra demostración llamativa. Dieciséis desarrolladores voluntarios que participaban en una iniciativa de seguridad de Bitcoin generaron 4.962 hallazgos en 390 proyectos en aproximadamente un día, incluidos 85 clasificados inicialmente como críticos. Sin embargo, la detección automatizada introdujo complicaciones considerables. Los mantenedores se enfrentaron a miles de informes que requerían verificación humana, mientras que las preocupaciones legítimas de seguridad competían con falsos positivos y hallazgos mal fundamentados.
Los desarrolladores principales de Lightning también se enfrentaron a una avalancha de informes de vulnerabilidades generados por IA, identificando finalmente problemas de seguridad reales que requerían versiones correctivas. Las implicaciones van más allá de la investigación defensiva. Los especialistas en seguridad han expresado su preocupación por que los actores maliciosos puedan emplear tecnología similar para descubrir debilidades en software más antiguo, lo que podría acortar la vida útil de las auditorías de seguridad tradicionales.
Bitcoin Core acelera la divulgación a medida que la IA transforma la investigación en seguridad
Consciente de esta evolución, Bitcoin Core revisó su política de divulgación de vulnerabilidades en octubre. Los problemas clasificados como fácilmente detectables, incluidas las debilidades identificables mediante un análisis relativamente sencillo asistido por modelos de lenguaje grande (LLM), ahora se divulgan públicamente de forma acelerada junto con las versiones correctivas. El CVE-2026-117348 ilustra ese enfoque en la práctica.
El episodio también pone de manifiesto una difícil paradoja de seguridad. La IA puede identificar vulnerabilidades pasadas por alto más rápidamente que la investigación convencional, pero su creciente accesibilidad ofrece potencialmente a los atacantes capacidades comparables. Para la infraestructura de criptomonedas de código abierto, el reto principal ya no es simplemente descubrir debilidades, sino validarlas y corregirlas antes de que los adversarios aprovechen ese mismo conocimiento.
Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman es el Jefe de Noticias en Bitcoin.com News y un periodista de tecnología financiera radicado en Massachusetts.