Bitcoin Core reveló tres vulnerabilidades de seguridad el 10 de noviembre de 2026, entre ellas un fallo de alta gravedad capaz de interrumpir las operaciones de minería y otras dos debilidades que afectaban al procesamiento de bloques y a las conexiones Tor. Aunque los desarrolladores corrigieron los problemas en octubre de 2025, sus detalles técnicos se mantuvieron confidenciales hasta ahora.
Bitcoin Core revela grave fallo de seguridad que podría paralizar nodos mineros
ESCRITO POR

COMPARTIR
Puntos clave
- Bitcoin Core ha revelado esta semana tres vulnerabilidades ya corregidas, incluida una capaz de interrumpir las operaciones de minería.
- El fallo más grave podría impedir que los nodos afectados generaran plantillas de bloques válidas tras una reorganización de la cadena de bloques.
- Miles de nodos se enfrentaron a una posible exposición a un fallo de configuración de Tor independiente, aunque las instalaciones predeterminadas no se vieron afectadas.
¿Cómo podría un error de Bitcoin Core paralizar las operaciones de minería?
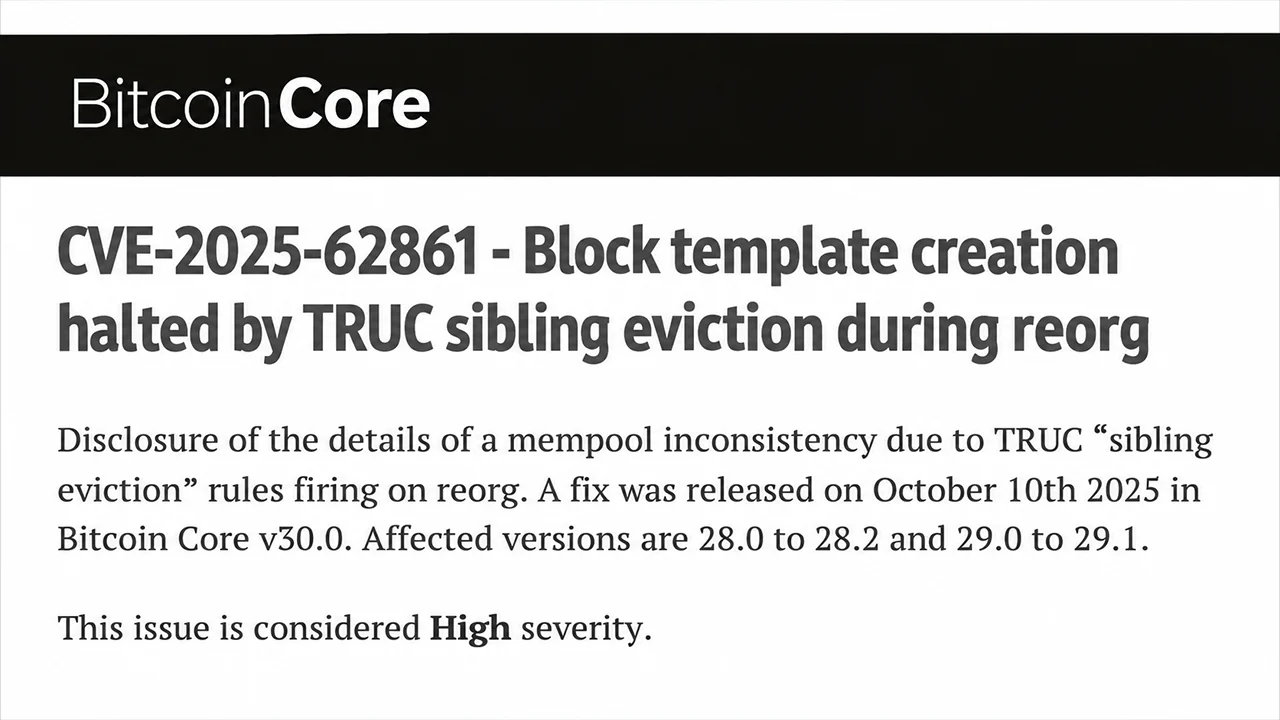
La vulnerabilidad más grave, identificada como CVE-2025-62861, afectaba a las versiones 28.0 a 28.2 y 29.0 a 29.1 de Bitcoin Core. Clasificado como de alta gravedad, el fallo afectaba al manejo de transacciones durante las reorganizaciones de la cadena de bloques, lo que podía impedir que los nodos mineros construyeran plantillas de bloques válidas.
En el centro de todo estaban las transacciones de la versión 3, comúnmente llamadas transacciones TRUC, que operan bajo restricciones específicas del mempool. Durante una reorganización de la cadena, Bitcoin Core podía expulsar transacciones de forma incorrecta al tiempo que conservaba las transacciones dependientes, lo que creaba inconsistencias dentro de su pool de transacciones.
Para los mineros, las consecuencias resultaban especialmente problemáticas. Los nodos afectados podían fallar en la validación de las plantillas de bloques, lo que les impedía, en la práctica, generar nuevas tareas de minería hasta que se reiniciaran. Los equipos de minería podían seguir procesando plantillas obsoletas, lo que podía suponer la pérdida de comisiones por transacción y una reducción de la eficiencia operativa.
El investigador de seguridad Niklas Goegge informó del fallo el 26 de septiembre de 2025. Posteriormente, el desarrollador Greg Sanders introdujo una corrección, incorporada el 2 de octubre, que evitaba el comportamiento problemático de expulsión de transacciones durante las reorganizaciones.
La solución se incorporó al software Bitcoin Core 30.0, 29.2 y 28.3 a lo largo de octubre de 2025. No obstante, aproximadamente el 9 % de los nodos accesibles seguían publicando versiones vulnerables en torno a la fecha de divulgación.
¿Cuáles fueron las otras dos vulnerabilidades de seguridad de Bitcoin Core?
La segunda vulnerabilidad, CVE-2025-62859, tenía una clasificación de gravedad media y estaba relacionada con bloques compactos creados de forma maliciosa. Un atacante podía aprovechar el manejo inadecuado de los testigos de transacción alterados para retrasar repetidamente las descargas de bloques. En determinadas condiciones de red, incluidas las conexiones entre pares de gran ancho de banda comprometidas, la interferencia podía prolongarse indefinidamente.
El investigador Eugene Siegel identificó esta vulnerabilidad en abril de 2025. Gregory Sanders desarrolló la corrección, que se incorporó a las versiones 30.0 y 29.2 de Bitcoin Core.
Por su parte, CVE-2025-62860 puso de manifiesto un problema totalmente distinto relacionado con las conexiones Tor entrantes y los permisos de pares de confianza. Cuando los operadores configuraban el parámetro opcional -whitelist de Bitcoin Core para incluir la dirección de su daemon de Tor, las conexiones entrantes podían heredar por error privilegios destinados a pares de confianza.
Esas excepciones debilitaban ciertas medidas de seguridad contra la denegación de servicio y la protección de la privacidad. Bitcoin Core indicó que miles de nodos accesibles de la red principal se veían potencialmente afectados, aunque las configuraciones estándar seguían siendo seguras.
¿Por qué esperó Bitcoin Core hasta noviembre para revelar las vulnerabilidades?
Los anuncios del 10 de noviembre siguieron el calendario de divulgación establecido por Bitcoin Core. Los desarrolladores retuvieron los detalles técnicos hasta que la última línea de versiones principales vulnerables, la 29.x, alcanzara el estado de fin de vida útil el 27 de octubre de 2026. A diferencia de las tres divulgaciones de vulnerabilidades asistidas por IA publicadas el 28 de octubre, estos problemas siguieron el proceso convencional de embargo. Es importante destacar que ninguna de ellas permitía el robo de bitcoins, la creación no autorizada de monedas ni fallos en el consenso, y no se informó de ningún caso de explotación. La vulnerabilidad relacionada con la minería requería condiciones específicas de reorganización, lo que significa que sus consecuencias se limitaban a los operadores afectados y no al propio Bitcoin.
Para los mineros de bitcoin y los administradores de nodos, esta distinción es importante. El mantenimiento del software sigue siendo esencial incluso cuando las vulnerabilidades no pueden poner en peligro los fondos. El episodio ilustra cómo defectos aparentemente insignificantes en el manejo de las transacciones pueden crear problemas operativos tangibles sin amenazar el consenso subyacente de la red.
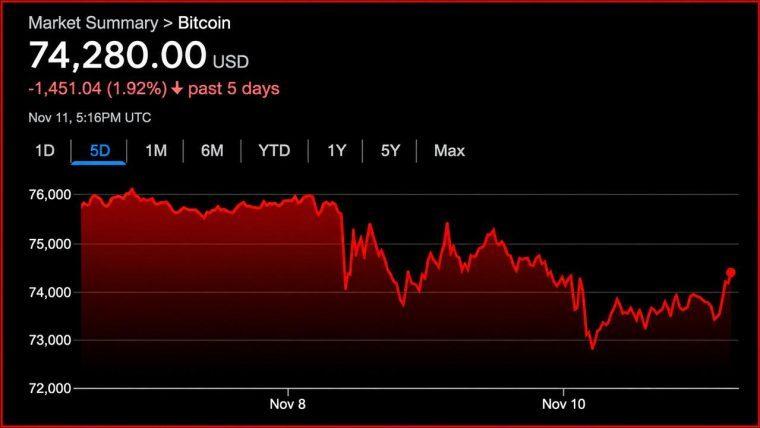
El BTC se recupera y supera los 74 000 dólares tras la publicación del IPC, mientras que las salidas de los ETF superan los 1 000 millones de dólares. Los expertos se preguntan si los flujos de los ETF realmente…
Leer ahora: Bitcoin vuelve a 74.000 dólares tras volatilidad por ventas del IPC

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman es el Jefe de Noticias en Bitcoin.com News y un periodista de tecnología financiera radicado en Massachusetts.