Btcpay Server emitió una alerta de cierre de emergencia el 1 de noviembre de 2026, tras recibir informes de que unos atacantes estaban vaciando bitcoins de carteras «calientes» conectadas a servidores de pago autohospedados. El fundador, Nicolas Dorier, relacionó los incidentes denunciados con versiones anteriores a la 2.4.2, al tiempo que señaló que los servidores públicos que ejecutaban la versión 2.4.7 no habían sido atacados. La advertencia se produjo apenas tres días después de que una revisión de seguridad asistida por IA solucionara 85 vulnerabilidades, lo que suscitó dudas sobre los riesgos a los que se enfrentan los operadores que retrasan las actualizaciones de software.
Btcpay, procesador de pagos de Bitcoin, denunciado por robos en carteras calientes
ESCRITO POR

COMPARTIR
Puntos clave
- La advertencia de emergencia de Btcpay Server deja a los comerciantes con preguntas sin respuesta sobre el bitcoin sustraído.
- Las conclusiones preliminares de Nicolas Dorier apuntan a versiones de software anteriores a la 2.4.2.
- Los 85 hallazgos de seguridad de Anthropic añaden un giro sorprendente a la última crisis de Btcpay Server.
Los desarrolladores de Btcpay instan a un cierre inmediato ante el vaciado de las carteras de bitcoins
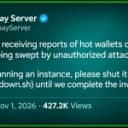
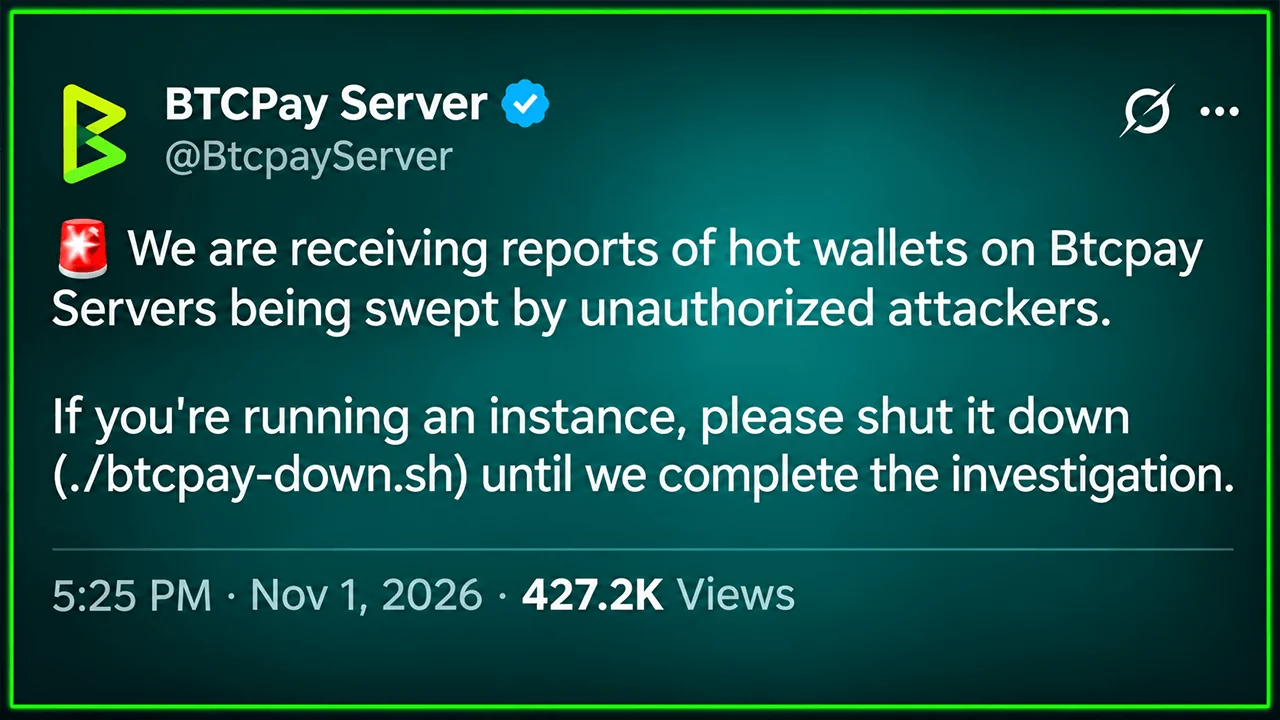
Aproximadamente a las 22:25 UTC del 1 de noviembre, la cuenta oficial de Btcpay Server publicó un aviso urgente:
«Estamos recibiendo informes de que las carteras activas en los servidores de BTCPay están siendo vaciadas por atacantes no autorizados».
Se indicó a los operadores que apagaran sus instancias utilizando el comando ./btcpay-down.sh hasta que los investigadores pudieran determinar qué había sucedido. El colaborador principal Uncle Rockstar Developer reforzó la advertencia, declarando: «No es un simulacro: apagad vuestro BTCPay Server si tenéis una cartera caliente».
BTCPay Server es un software de código abierto que permite a los comerciantes aceptar pagos en bitcoin (BTC) sin depender de un intermediario de pago convencional. Los operadores pueden alojar el software ellos mismos y gestionar su propia infraestructura de carteras. Esa independencia conlleva una responsabilidad.
En el momento de redactar esta noticia, los desarrolladores no habían revelado ni la cantidad total de bitcoins robados ni el número de comerciantes afectados. La alerta inicial tampoco ofrecía información confirmada sobre cómo los atacantes accedieron por primera vez a los sistemas comprometidos.
El fundador apunta a versiones antiguas a medida que la investigación se va concretando
El fundador de Btcpay Server, Nicolas Dorier, ofreció posteriormente una explicación más específica. Sus conclusiones preliminares indicaban que las implementaciones afectadas ejecutaban software anterior a la versión 2.4.2. Según se informa, los atacantes obtuvieron acceso de administrador, y los rastros forenses apuntan a vulnerabilidades presentes en esas versiones anteriores.
Dorier también indicó que los servidores públicos y de demostración que ejecutaban la versión 2.4.7 no habían sido atacados. Esa distinción echa por tierra la posibilidad de que fuera la propia última versión de emergencia la que introdujera la vulnerabilidad denunciada. Sin embargo, esto no garantiza que todas las instalaciones actuales sean inmunes, y los investigadores aún no han publicado un informe técnico completo.
El proyecto ya había abordado en agosto otra vulnerabilidad que permitía a atacantes no autenticados obtener credenciales «macaroon» de Lightning Network Daemon (LND), que funcionan como tokens de autorización. Esa falla se corrigió en la versión 2.4.2. Los desarrolladores habían afirmado anteriormente que las propias carteras en cadena de Btcpay no se vieron expuestas a través de esa vulnerabilidad específica.
Aún no se ha determinado de forma concluyente si los últimos robos se debieron a la misma vulnerabilidad, a otra más antigua o a varias vulnerabilidades.
Una revisión de seguridad basada en IA corrigió 85 fallos apenas unos días antes de la alerta
La coincidencia temporal añade otro giro a la historia. El 29 de octubre, Btcpay Server lanzó la versión 2.4.7 tras recibir informes de vulnerabilidades generados a través de la iniciativa de análisis de seguridad de código abierto de Anthropic. La versión solucionó 85 problemas detectados, entre los que se incluían uno crítico, 13 de gravedad alta, 52 de gravedad media y 19 de gravedad baja.
Estas revelaciones se produjeron en medio de una expansión más amplia de la investigación de vulnerabilidades asistida por IA en 2026, a medida que los sistemas desarrollados por gigantes de la IA como Anthropic, OpenAI y Google demostraban capacidades cada vez más sofisticadas para identificar debilidades en el software. Solo la iniciativa de análisis de Anthropic notificó más de 29 000 posibles vulnerabilidades en seis meses, aunque solo una parte de ellas fue sometida a revisión manual. El incidente de Btcpay ilustra una distinción fundamental entre el descubrimiento de vulnerabilidades y la protección del software implementado. La publicación de correcciones no actualiza automáticamente los servidores que funcionan de forma independiente.
Los comerciantes desconectan sus servidores mientras continúa la investigación
Empresas como Coincards desconectaron las instalaciones de Btcpay tras la advertencia. Para los comerciantes, esta interrupción plantea un dilema inmediato entre la disponibilidad de los pagos y la protección de los fondos accesibles a través de los monederos conectados. Dorier reiteró la importancia de limitar los saldos de los monederos activos a cantidades que los operadores puedan permitirse perder.
En las actualizaciones facilitadas no se había anunciado ninguna estimación definitiva de las pérdidas, ni un nuevo parche específico para el incidente, ni se había dado el visto bueno. Los desarrolladores estaban preparando una explicación más detallada. La inquietante pregunta va más allá de Btcpay: a medida que los sistemas de IA aceleran el descubrimiento de vulnerabilidades, ¿puede la infraestructura de pagos gestionada de forma independiente seguir el ritmo de las correcciones?

Los usuarios de BTCPay Server deben actuar con rapidez. Infórmate sobre la vulnerabilidad y sobre cómo actualizar o desactivar el servicio para garantizar la seguridad.
Leer ahora: Los nodos Lightning de Bitcoin se ven afectados mientras BTCPay anuncia una corrección de emergencia para la versión 2.4.2

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman es el Jefe de Noticias en Bitcoin.com News y un periodista de tecnología financiera radicado en Massachusetts.