En su último informe sobre computación cuántica, la IOSCO estima que las redes blockchain, incluido el bitcoin, podrían tener dificultades para prepararse de cara a un mundo de computación poscuántica, ya que requieren una acción coordinada para actualizar y modificar los elementos que impulsan estas redes descentralizadas.
IOSCO alerta del riesgo cuántico en blockchain; Bitcoin busca soluciones
ESCRITO POR
COMPARTIR
Puntos clave
- La IOSCO ha publicado un informe en el que advierte de que los futuros ordenadores cuánticos podrían descifrar la criptografía financiera actual.
- El grupo insta a las redes blockchain a alcanzar la «agilidad criptográfica» para adaptarse a las futuras amenazas cuánticas.
- La descentralización dificulta las actualizaciones, lo que deja a los sistemas de blockchain vulnerables a futuros ataques cuánticos.
La IOSCO alerta sobre los retos de la cadena de bloques para alcanzar la «criptoagilidad»
Las organizaciones internacionales están analizando actualmente los riesgos a los que se enfrentan los sistemas financieros ante el inminente futuro de la computación cuántica. La Organización Internacional de Comisiones de Valores (IOSCO), una organización basada en miembros que agrupa a reguladores de valores y organismos internacionales, ha publicado un informe en el que se examinan los efectos de la computación cuántica en los mercados financieros.
El informe, publicado el jueves, destaca varias preocupaciones sobre cómo las estructuras descentralizadas pueden afectar al grado de preparación de los proyectos de blockchain ante la llegada de un ordenador cuántico relevante desde el punto de vista criptográfico (CRQC).
La IOSCO subraya que, para hacer frente a las posibles vulnerabilidades de estos proyectos, cada uno de ellos debería esforzarse por alcanzar la «agilidad criptográfica», definida como «las capacidades necesarias para sustituir y adaptar algoritmos criptográficos en protocolos, aplicaciones, software, hardware, firmware e infraestructuras, al tiempo que se preserva la seguridad y la continuidad de las operaciones».
No obstante, también reconoce que, en un entorno tan descentralizado, adoptar plenamente este concepto no es fácil, ya que puede «requerir cambios coordinados en las reglas de los protocolos y su adopción por parte de todos los participantes descentralizados, lo que complica las transiciones criptográficas».
«La migración a la criptografía poscuántica puede resultar especialmente complicada para los sistemas de cadena de bloques, ya que la criptografía está integrada en su arquitectura central y su implementación requiere una acción coordinada entre redes descentralizadas», afirma el informe.
La IOSCO destaca que las capacidades actuales de la computación cuántica siguen siendo insuficientes para resolver problemas del mundo real a escala industrial que puedan afectar a los sistemas protegidos criptográficamente. Aun así, también subrayó que un CRQC, capaz de «romper sistemas criptográficos ampliamente utilizados en plazos viables», podría surgir en el periodo comprendido entre 2030 y 2035.
«Esto crea una urgencia a corto plazo para la migración a la criptografía poscuántica, dado el plazo de preparación necesario para la transición de los sistemas y la sensibilidad a largo plazo de los datos», evaluó la IOSCO.
Surgen posibles soluciones
Aunque el bitcoin aún no ha integrado la criptografía poscuántica, las empresas y los investigadores están creando conciencia sobre los problemas que supondría llegar a un futuro cuántico sin contramedidas válidas.
El mes pasado, la empresa de computación cuántica Alice & Bob publicó una nueva investigación en la que se teorizaba que los ataques cuánticos podrían requerir menos recursos de lo estimado anteriormente, calculando que un ordenador cuántico de 29 588 qubits podría resolver un problema de criptografía de curva elíptica de 256 bits en tan solo 61,8 minutos.
Aunque se trata de una hipótesis teórica, la posibilidad de un ataque ha despertado la preocupación de gigantes financieros como Fidelity, que subrayó que «unos sistemas suficientemente potentes podrían acabar socavando la seguridad de las claves privadas» y presentó soluciones al problema. Los desarrolladores de bitcoin están sopesando varias propuestas para proteger la red frente a futuros ataques de computación cuántica, cada una de las cuales aborda diferentes aspectos de la amenaza. La BIP-360 propone un nuevo tipo de salida «Pay-to-Merkle-Root» (P2MR) que elimina el vulnerable mecanismo de gasto de la ruta de la clave de Taproot, reduciendo la exposición de la clave pública y sentando las bases para futuras firmas resistentes a la computación cuántica.
El BIP-361, del que Jameson Lopp es coautor, esboza una migración por fases hacia direcciones resistentes a la computación cuántica. Con el tiempo, restringiría el gasto desde direcciones heredadas, lo que podría dejar inaccesibles los bitcoins no migrados a menos que los titulares cumplan los nuevos requisitos de recuperación. Por su parte, SHRINCS, desarrollado por investigadores y colaboradores de Blockstream, propone firmas resistentes a los ataques cuánticos basadas en la criptografía SHA-256 existente de Bitcoin. Un análisis de seguridad publicado recientemente respalda la propuesta, aunque persisten las preocupaciones sobre la seguridad de los monederos, el aumento del tamaño de las transacciones y unas comisiones potencialmente más elevadas.
Por su parte, la Fundación Ethereum creó a principios de este año un equipo para desarrollar una solución a la amenaza cuántica, con planes de implementar criptografía poscuántica en la red para 2029.
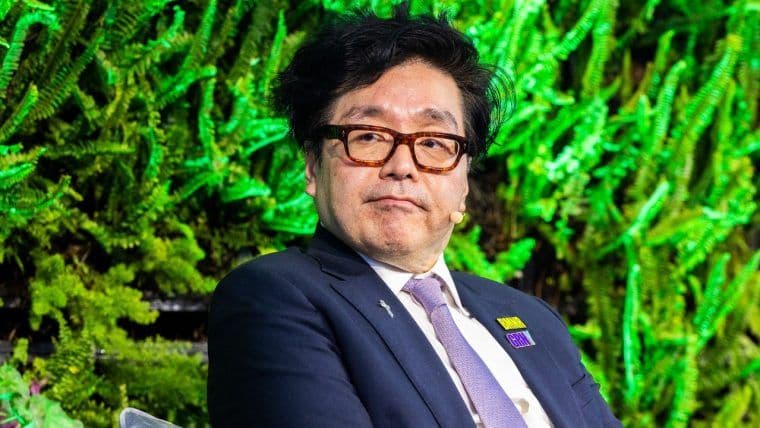
El presidente de Bitmine, Tom Lee, advirtió de que, a diferencia de otras redes rivales, el bitcoin carece de consenso sobre cómo hacer frente a las futuras amenazas de la computación cuántica.
Leer ahora: Tom Lee, de Bitmine, advierte de que el bitcoin carece de un plan cuántico antes de 2028

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORSergio Goschenko
Sergio es un periodista de criptomonedas radicado en Venezuela, con más de 2.000 artículos publicados, citado en decenas de artículos académicos e informes.