Luxor Technology ha confirmado un desvío no autorizado de la potencia de hash de la minería de bitcoins a través de su plataforma Commander, lo que pone fin a las especulaciones en torno a un supuesto ataque en el que estarían implicadas miles de máquinas mineras. La empresa afirma que el incidente se controló en dos horas y que los clientes afectados recibirán una indemnización completa.
Luxor confirma hackeo de minería de bitcoins y revela ataque con IA
ESCRITO POR

COMPARTIR
Puntos clave
- Luxor confirmó que algo más de una docena de cuentas de clientes se vieron afectadas por el desvío no autorizado de la potencia de hash a través de su plataforma Commander.
- El director ejecutivo, Nick Hansen, atribuyó la brecha de seguridad a un «sofisticado vector basado en inteligencia artificial», aunque la empresa no ha detallado públicamente el mecanismo.
- Luxor afirma que corrigió la vulnerabilidad en dos horas, evitó la filtración de datos y compensará a los clientes afectados por la pérdida de ingresos por minería.
Luxor rompe su silencio sobre la brecha de seguridad en la minería de bitcoins
Lo que en un principio parecía un secuestro de minería de bitcoin sin confirmar se ha convertido en un incidente de seguridad confirmado, tras reconocer Luxor Technology que los atacantes redirigieron los equipos de minería a través de su plataforma de gestión Commander.
En un comunicado oficial emitido el domingo 15 de noviembre de 2026, Luxor reveló que los sistemas de supervisión internos detectaron modificaciones no autorizadas en las configuraciones del grupo de minería, lo que provocó una respuesta inmediata por parte del equipo de ingeniería. El equipo escribió:
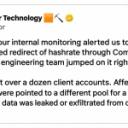
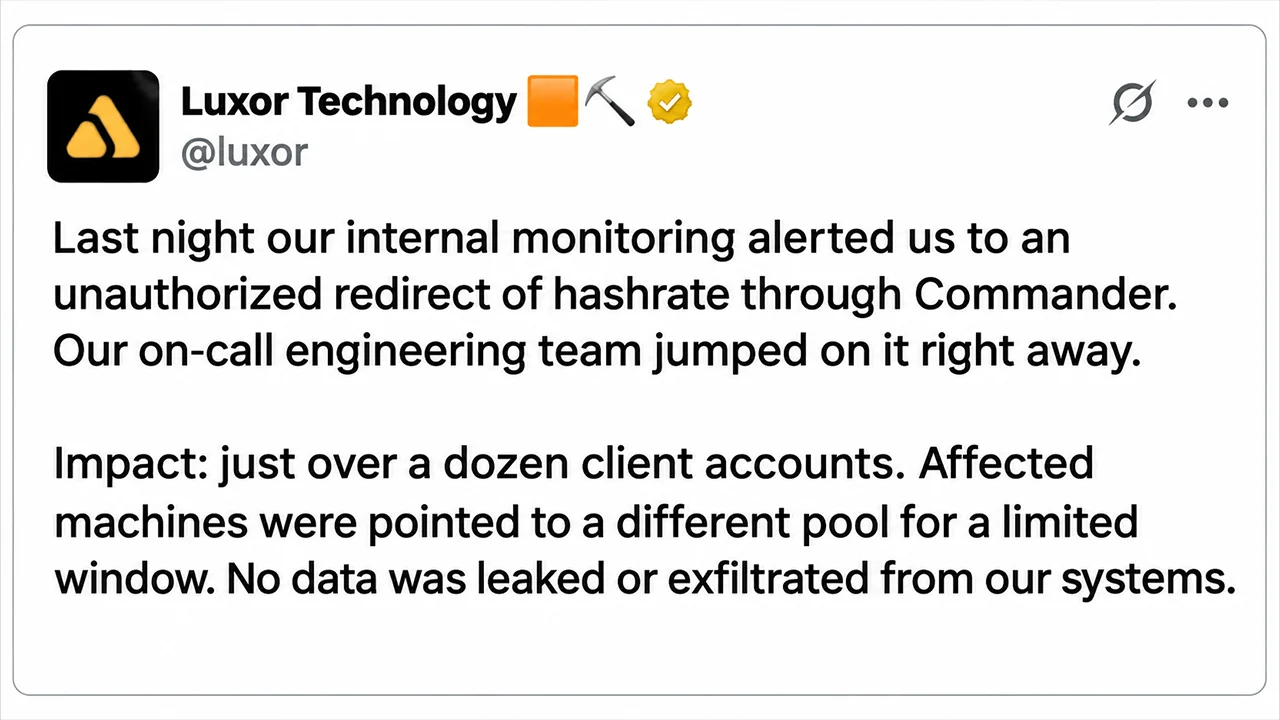
«Anoche, nuestro sistema de supervisión interno nos alertó de un redireccionamiento no autorizado del hashrate a través de Commander. Nuestro equipo de ingeniería de guardia se puso manos a la obra de inmediato».
Según Luxor, se vieron afectadas algo más de una docena de cuentas de clientes, cuyas máquinas de minería fueron redirigidas temporalmente a otro grupo. La empresa sostiene que no se robó ninguna información de sus sistemas.
«Repercusión: algo más de una docena de cuentas de clientes. Las máquinas afectadas fueron redirigidas a un grupo diferente durante un periodo limitado. No se filtraron ni se sustrajeron datos de nuestros sistemas», reveló el equipo en X. Luxor explicó que sus ingenieros aplicaron un parche a Commander en menos de dos horas y comenzaron a restaurar los equipos afectados a sus configuraciones originales. La empresa también se comprometió a reembolsar a todos los clientes afectados por la potencia computacional desviada durante el incidente. «Compensación: a cada cliente afectado se le pagará íntegramente por el hashrate redirigido, como si se hubiera minado con normalidad», añadió Luxor.

La empresa subrayó además que la intrusión se limitó a Commander, sin que se vieran afectados su grupo de minería ni el firmware de LuxOS.
El director ejecutivo, Nick Hansen, atribuye la intrusión a un sofisticado ataque basado en inteligencia artificial
El director ejecutivo de Luxor, Nick Hansen, ofreció posteriormente un relato más personal del incidente, reconociendo la interrupción operativa e identificando lo que describió como una intrusión asistida por inteligencia artificial.
«Las últimas 12 horas han sido bastante duras», escribió Hansen. Afirmó que la intrusión comenzó alrededor de las 18:00, hora del Pacífico, del sábado 14 de noviembre, y afectó a un subconjunto de clientes de Commander. El director ejecutivo continuó:
«Ayer, sobre las 18:00 h PDT, un subconjunto de clientes de Commander se vio afectado por una intrusión a través de un sofisticado vector basado en IA».
Aunque Hansen atribuyó la intrusión a un método basado en IA, Luxor aún no ha publicado conclusiones técnicas que establezcan con precisión cómo los atacantes obtuvieron acceso o manipularon las configuraciones de minería.
Hansen detalló que los ingenieros identificaron y solucionaron el problema antes de emprender el laborioso proceso de restaurar las máquinas afectadas. También pidió disculpas a los clientes y reiteró que Luxor cubriría sus pérdidas. Afirmó:
«Pido disculpas. Nos confían su flota y tenemos que mejorar».
El ejecutivo también señaló que los clientes afectados recibirían información adicional por correo electrónico, mientras que Luxor prometió un análisis exhaustivo del incidente.
Los datos de OCEAN Mining revelan una actividad inusual en el hashrate
Antes de la confirmación de Luxor, los informes que circulaban a última hora del sábado sugerían que aproximadamente 64 000 máquinas de minería, que representan unos 13 exahash por segundo (EH/s), habían sido redirigidas hacia el pool de minería Ocean. Esas cifras siguen sin haber sido verificadas de forma independiente, y la revelación por parte de Luxor de poco más de una docena de cuentas comprometidas no permite determinar el número total de máquinas afectadas.

Ocean, un grupo de minería de Bitcoin sin custodia lanzado en 2023 con el respaldo financiero de Jack Dorsey, permite a los mineros recibir pagos directamente a través de transacciones de coinbase de bloque. Su panel de control público mostró una actividad minera inusual en torno al incidente denunciado, mientras que una dirección de destino sospechosa acumuló aproximadamente 0,65761026 BTC en recompensas de minería. Monoaut, desarrollador de Mempool.space, observó:
«Vaya, unos 0,657 BTC en participaciones obtenidas a partir del hash robado, según el panel de control de Ocean».
Sin embargo, las recompensas estimadas no constituyen pagos completados. Los registros disponibles de la cadena de bloques no mostraban ninguna transacción entrante confirmada a la dirección sospechosa, lo que sugiere que el operador no había recogido bitcoins de la actividad minera redirigida.
CoreX Hosting, que dio a conocer inicialmente el presunto ataque, informó posteriormente de que el hashrate no autorizado había descendido hasta aproximadamente 100 petahash por segundo (PH/s).
La confirmación de Luxor resuelve la cuestión central de si se produjo una redirección no autorizada, pero aún quedan por aclarar detalles importantes. El número exacto de máquinas afectadas, la potencia computacional total desviada y los mecanismos técnicos del supuesto ataque asistido por IA están pendientes de ser revelados.
Para los operadores mineros, el incidente ilustra cómo los cambios no autorizados en las configuraciones de la flota pueden poner en peligro los ingresos sin que los atacantes tengan que hacerse con la criptomoneda directamente. El compromiso de compensación de Luxor aborda las consecuencias financieras inmediatas, pero su próxima investigación se enfrentará a una cuestión de mayor trascendencia: cómo los atacantes obtuvieron, en primer lugar, el control suficiente para redirigir los equipos de minería industrial.
Las noticias de esta semana se han centrado en la tensión en los mercados, la inversión empresarial, la seguridad de los monederos físicos, la tokenización y los mercados de predicción.
Leer ahora: Cae el bitcoin; la DTCC elige Solana para ampliar su estrategia de tokenización

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.
Sobre el autor
ESCRITO PORJamie RedmanNews Lead
Jamie Redman es el Jefe de Noticias en Bitcoin.com News y un periodista de tecnología financiera radicado en Massachusetts.