Metamask comenzó a retirar validadores de Ethereum tras un incidente de seguridad que, al parecer, desvió menos de 1.000 dólares en propinas por bloque, mientras que investigadores externos estiman que unos 17.000 validadores, con un total de aproximadamente 523.000 ETH, fueron enviados a la salida. Metamask afirma que ni las carteras ni los fondos de los clientes muestran signos de haberse visto afectados. Lo más costoso podría ser, en cambio, el tiempo de inactividad, las recompensas perdidas y un proceso de salida y reincorporación que, según Lido, podría tardar hasta 45 días.
Metamask retira a los validadores mientras un robo insignificante de ETH hace saltar las alarmas
ESCRITO POR

COMPARTIR
Puntos clave
- Metamask ha afirmado que los fondos de los clientes no se han visto afectados, a pesar de que unos 17 000 validadores se dirigieron hacia las salidas.
- El investigador de seguridad Kaden estima que los atacantes desviaron unos 0,36 ETH de 18 recompensas de validadores de Metamask.
- Lido ha indicado que los validadores de Metamask afectados podrían tardar hasta 45 días en volver a estar operativos.
Se pierden menos de 1.000 dólares, pero medio millón de ETH se marcha
Según un investigador de seguridad, al parecer alguien se ha llevado unos 0,36 ETH en propinas de bloque de Ethereum de los validadores gestionados por Metamask, un botín valorado en menos de 1.000 dólares a un precio aproximado de 2.700 dólares por ether. La respuesta fue considerablemente mayor. Metamask comenzó a retirar de forma proactiva los validadores afectados el 30 de septiembre, mientras los investigadores intentaban determinar hasta dónde había llegado el intruso.
El investigador Kaden estima que unos 17 000 validadores, que en conjunto poseían unos 523 000 ETH, fueron retirados del sistema. Metamask no ha confirmado esas cifras, pero Lido confirmó que los validadores gestionados por Metamask Staking están siendo eliminados de su protocolo. Ahí está lo curioso. El robo visible fue calderilla para los estándares de los hackeos de criptomonedas, mientras que la maniobra defensiva supuso cientos de miles de ether.
Al parecer, el ladrón encontró el bote de propinas
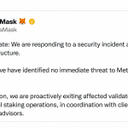
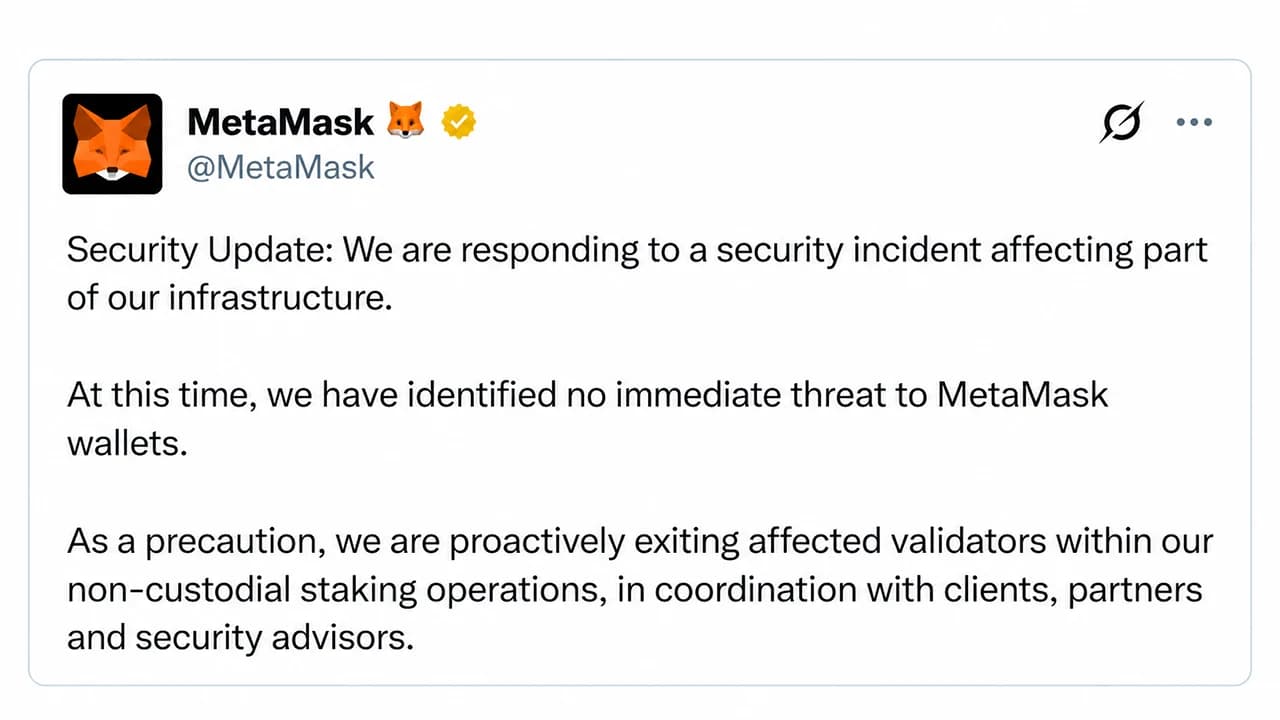
Metamask reveló el incidente a las 19:38 h, hora del Este, del 30 de septiembre, afirmando que estaba respondiendo a una brecha de seguridad que afectaba a parte de su infraestructura y que «no había detectado ninguna amenaza inmediata para las carteras de Metamask». El 1 de octubre, la empresa afirmó que seguía sin haber «ningún indicio de que las carteras de Metamask o los fondos de los clientes se hayan visto afectados». La arquitectura de staking ayuda a explicar el motivo.
Los validadores de Ethereum suelen aportar 32 ETH, pero Metamask afirma que su operación de staking no es custodial y que no controla las claves de retirada de los clientes. Esas claves son las que permiten retirar la participación subyacente. Por lo tanto, un atacante capaz de manipular la configuración de los validadores no obtendría automáticamente las claves de la caja fuerte. La reconstrucción en cadena de Kaden apunta, en cambio, al «bote de propinas». Informó de que 19 validadores de Metamask obtuvieron recompensas por bloques y pagos, pero 18 de ellos se enviaron a una dirección de destinatario de comisiones errónea. La dirección se había financiado a través del servicio de mezcla de ether Tornado Cash, y los pagos desviados ascendieron a un total de aproximadamente 0,36 ETH. Otra reconstrucción situó la actividad en unas cuatro horas y media del 30 de septiembre. Se trata de una pequeña estafa seguida de una gran señal de alarma.
Por qué Metamask se jugó el todo por el todo con las salidas de los validadores
Cambiar el destinatario de las comisiones permite redirigir las propinas por bloque de un validador sin mover su participación de 32 ETH. El problema surge si un atacante obtiene algo más potente, como las claves de firma del validador.
Esas claves no pueden simplemente retirar la participación, pero sí pueden hacer que los validadores de prueba de participación (PoS) cometan infracciones punibles por el sistema de «slashing» de Ethereum. El «slashing» destruye parte de la participación del validador y lo retira del servicio. Kaden afirmó que tres validadores afectados por el exploit aún no se habían retirado cuando publicó su análisis, y estimó que unos 821 validadores potencialmente afectados seguían activos.
En otro análisis, la empresa de infraestructura de datos de blockchain Bitquery contabilizó por separado 16 965 validadores que poseían 565 056 ETH y que habían salido o entrado en la cola antes del 1 de octubre. Sus cifras difieren ligeramente de las de Kaden porque los investigadores midieron conjuntos diferentes en momentos distintos. Metamask no ha confirmado públicamente ninguna de estas cifras. Bitquery también estimó que una hipotética penalización simultánea de unos 17 000 validadores podría haber quemado alrededor de 22 000 ETH. En su reconstrucción, ningún validador había sufrido una penalización. Esa posibilidad ayuda a explicar por qué la plataforma de monederos de criptomonedas Metamask puso en marcha una operación defensiva mucho mayor de lo que el propio robo parecía justificar.
Una salida de una semana puede convertirse en una espera de 45 días
Lido, proveedor de infraestructura de staking líquido, espera que los validadores afectados con los que trabaja hayan completado su salida a finales del 7 de octubre. Recuperar esos ether es otra historia. Los validadores deben completar el proceso de salida de Ethereum, retirar sus fondos y, finalmente, volver a incorporarse a través de la cola de entrada. Lido estima que todo el proceso podría llevar hasta aproximadamente 45 días. Durante ese periodo, la participación retirada no genera recompensas de validador.
La cola ya estaba saturada. Los datos de la cola de validadores, según beaconcha.in, muestran que hay unos 393 795 ETH a la espera de abandonar el conjunto de validadores de Ethereum, y se estima que se necesitarán cuatro días y seis horas para completar la cola de salida antes de que se produzca otro retraso en la retirada. Lido afirma que los titulares de stETH no necesitan tomar ninguna medida, mientras que Metamask comunica lo mismo a los usuarios de carteras y les advierte de que no revelen sus frases de recuperación a nadie que afirme ofrecer protección.
Por ahora, el libro mayor presenta un balance extraño: aparentemente se han robado unos 0,36 ETH, cientos de miles de ETH se han desplazado hacia las salidas y, potencialmente, se han perdido semanas de ingresos. Puede que el ladrón haya llegado hasta el bote de propinas, pero Metamask aún no ha revelado exactamente hasta qué punto se acercó el intruso a la caja fuerte.


Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.