El 4 de octubre se vació una caja fuerte de criptomonedas valorada en 6 millones de dólares en Base, aunque lo más extraño podría ser quién era su propietario. Nadie lo sabe a ciencia cierta. Las empresas de seguridad rastrearon unos 1.783 wstETH que salieron de la caja fuerte, mientras que los registros en cadena apuntan a una «Safe» anónima con siete firmantes. Base en sí no fue hackeada, no se ha culpado a los contratos principales de Aave y el propietario de la caja fuerte aún no se ha dado a conocer.
Desaparecen 6 millones de dólares de una caja fuerte de criptomonedas controlada por siete firmantes desconocidos
ESCRITO POR

COMPARTIR
Puntos clave
- Blockaid y varios investigadores de la cadena de bloques señalaron la caja fuerte de Base el 4 de octubre, cuando las pérdidas superaron los 6 millones de dólares.
- Aave convirtió 1 783 aBaswstETH en wstETH, pero no se culpa a sus contratos principales.
- Los registros de Base apuntan a un «Safe» de 3 de 7 cuyos propietarios aún no han sido identificados.
La caja fuerte de 6 millones de dólares que nadie ha reclamado
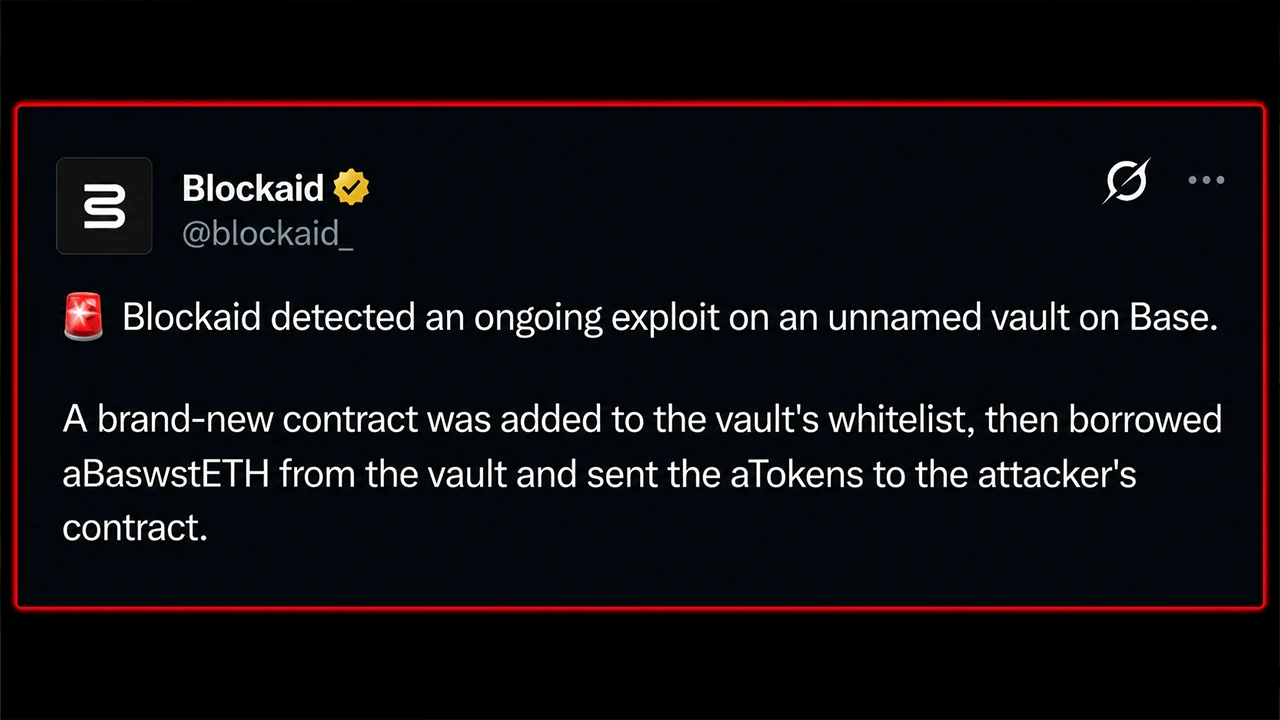
A las 09:21 UTC del 4 de octubre, Blockaid detectó lo que parecía un ataque que se estaba produciendo en una caja fuerte alojada en Base, el protocolo de capa dos (L2) de Ethereum de Coinbase. En ese momento, ya se habían perdido unos 2,02 millones de dólares. Aproximadamente 40 minutos después, la pérdida había superado los 6 millones de dólares, y las empresas de seguridad rastrearon unos 1 783 wstETH procedentes de una caja fuerte.
Entonces llegó la parte más extraña. Ningún protocolo reclamó la caja fuerte. Su aparente controlador es una caja fuerte de «3 de 7», cuyos siete firmantes siguen sin identificarse, lo que deja una escena del crimen multimillonaria sin un propietario conocido públicamente.

Seis salidas, un contrato recién incluido en la lista blanca
Peckshield, Certik y Exvul coincidieron en un recuento prácticamente idéntico. Las empresas de seguridad indicaron que se tomaron prestados 1 783,067 aBaswstETH de la bóveda y se canjearon a través de Aave en Base por unos 1 783 wstETH.
En lenguaje sencillo, los tokens sustraídos inicialmente eran tokens de recibo de Aave que representaban ether envuelto (wrapped) y apostado, depositado en la cadena L2 de Base. Se añadió un contrato de nueva creación a la lista blanca de la caja fuerte, se tomaron prestados esos tokens de recibo, se trasladaron a un contrato controlado por el atacante y se canjearon a través de Aave por el wstETH subyacente.
Exvul contabilizó seis salidas de fondos. Sin embargo, el fallo concreto en la autorización sigue sin confirmarse. Las empresas de seguridad no han afirmado que se hayan visto comprometidos contratos principales, y no se trató de un hackeo de la propia cadena Base. Las especulaciones sobre una cartera comprometida o una posición concreta en Aave no pasan de ser eso: especulaciones.
Una caja fuerte de siete firmantes sin nombre
Los registros en cadena hacen que el misterio sea más difícil de ignorar. La caja fuerte vaciada es un proxy transparente de Openzeppelin cuyo propietario apunta a una caja fuerte creada hace unos 324 días. Esa «Safe» requiere tres de siete firmas para actuar, pero no tiene ningún nombre de protocolo público, y ninguna de las siete direcciones de los firmantes ha sido identificada públicamente por las empresas de seguridad que investigan el incidente. La autoridad de actualización es independiente, lo que añade otra capa de contratos entre la «vault» y quienquiera que la controle en última instancia. Por ahora, el propietario operativo visible en la cadena de bloques es el «Safe» anónimo de 3 de 7. El proxy vaciado es 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, mientras que el propietario del Safe es 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4. Basescan y Arkham Intelligence identifican a este último como un «Safeproxy» creado mediante Safe Proxy Factory 1.4.1. Esa distinción es importante para comprender lo que los investigadores saben realmente. Pueden ver la caja fuerte, el contrato de su propietario, las siete direcciones de firma y el rastro de tokens. Lo que no pueden ver es la organización humana que hay detrás de esas direcciones, ni si el cambio en la lista blanca se debió a credenciales robadas, a un hacker ético, a permisos defectuosos o a otra vulnerabilidad desconocida. Ningún equipo público ha dado un paso al frente para llenar ese vacío.
El riesgo sistémico parece estar contenido por ahora, aunque la venta del wstETH robado podría ejercer presión a corto plazo sobre su paridad. Lo que queda es un panorama curioso: han desaparecido aproximadamente 6 millones de dólares, los investigadores en cadena han podido rastrear el mecanismo detrás de la fuga y las siete direcciones firmantes están a la vista de todos. Sin embargo, las personas que controlan esas direcciones siguen brillando por su ausencia en esta historia. Esta historia sigue desarrollándose. Ningún protocolo ha reivindicado la custodia de la bóveda, y nadie ha publicado un informe confirmado sobre un error o una filtración de claves. Se añadirán más detalles a medida que surja nueva información.

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.