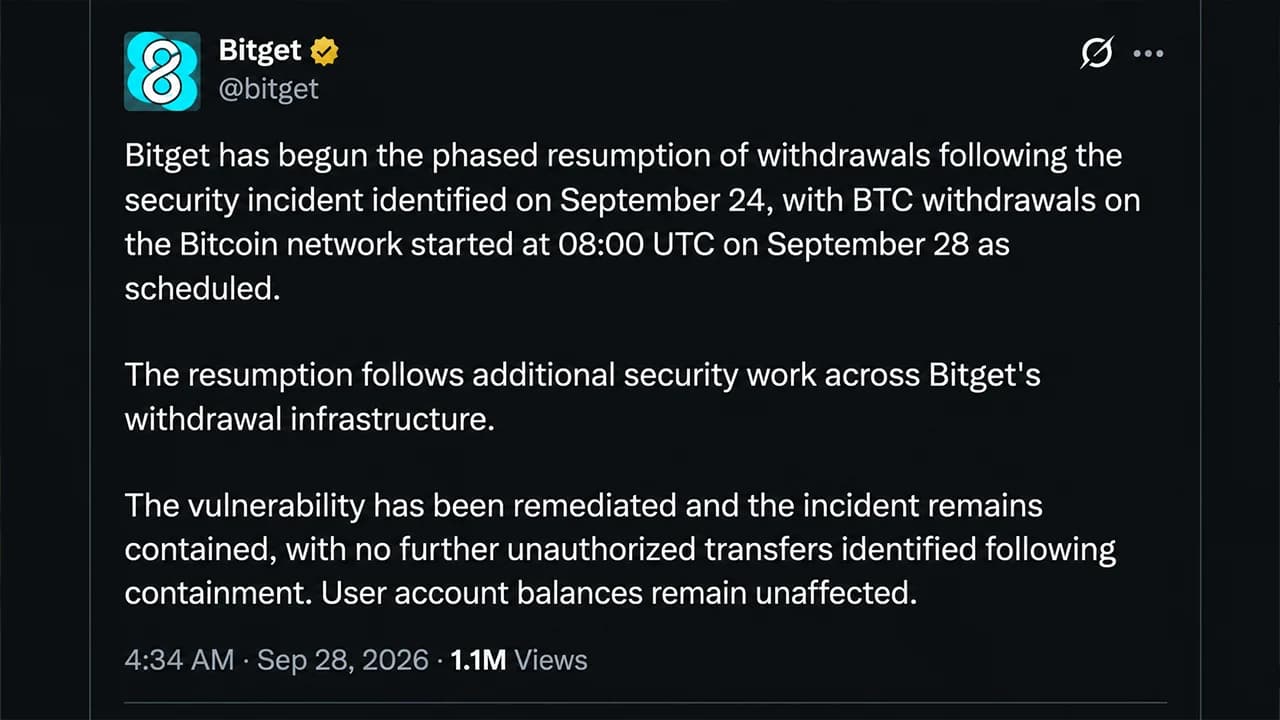
Bitget ha comunicado a Bitcoin.com News que ha comenzado a restablecer las retiradas de fondos después de que unos atacantes aprovecharan una vulnerabilidad de seguridad de un tercero para sustraer aproximadamente 388 millones de dólares de la plataforma de intercambio de criptomonedas. La plataforma de criptoafirmó que sus claves privadas y carteras frías nunca se vieron comprometidas, y que los saldos de los clientes permanecen intactos. Hasta el lunes por la mañana, Bitget había procesado 9.585 retiradas de bitcoins por un total de 4.098 BTC, y está previsto que se reanuden otras retiradas de criptomonedas a lo largo de la semana.
Bitget reanuda los retiros de bitcoins mientras se amplía la investigación sobre el ataque informático de 388 millones de dólares
ESCRITO POR

COMPARTIR
Puntos clave
- La declaración de Bitget compartida con Bitcoin.com News explica que la plataforma de intercambio atribuyó la filtración de 388 millones de dólares al robo de credenciales obtenidas a través de una falla de seguridad de un tercero.
- Bitget procesó 9 585 retiradas de BTC, por un total de 4 098 BTC, a las 9:00 a. m. UTC del 28 de septiembre.
- Bitget tiene previsto restablecer las retiradas de ETH el 29 de septiembre y publicar su informe de seguridad esta semana.
La fuga de 388 millones de dólares de Bitget se atribuye a una falla de seguridad de un tercero
Ocho años sin un incidente de seguridad de esta magnitud llegaron a su fin de forma abrupta para Bitget el 24 de septiembre, cuando unos atacantes aprovecharon una vulnerabilidad en un producto de seguridad de un tercero y se llevaron aproximadamente 388 millones de dólares.
Cuatro días después, según un comunicado compartido con Bitcoin.com News, la plataforma vuelve a abrir sus canales de retirada, empezando por el bitcoin. Bitget afirma que su Fondo de Protección al Usuario, de más de 464 millones de dólares, sigue disponible para proteger a los clientes, mientras que los investigadores de la cadena de bloques continúan rastreando los activos robados. La última revelación también pone de manifiesto un giro peculiar: los atacantes no necesitaron robar claves privadas para llevar a cabo el robo.
En su comunicado del 28 de septiembre, atribuido a la directora ejecutiva Gracy Chen, la plataforma reconoció la gravedad del incidente y explicó que su historial de seguridad anterior no era excusa para lo ocurrido.
«El incidente del 24 de septiembre es la primera vez en ocho años que un ataque de esta naturaleza ha vulnerado la infraestructura de Bitget Exchange», declaró la empresa. «Ese historial no resta gravedad al incidente. Establece el estándar con el que ahora debe medirse la respuesta de Bitget».
Las credenciales robadas permitieron a los atacantes eludir las medidas de seguridad de las carteras
La investigación inicial de Bitget reveló que los atacantes obtuvieron credenciales internas de alto nivel a través de una vulnerabilidad en un producto de seguridad externo. Dichas credenciales les permitieron emitir órdenes de retirada fraudulentas al sistema de monederos de la plataforma, eludiendo los controles de riesgo existentes. Bitget explicó:
«La investigación reveló que el atacante aprovechó una vulnerabilidad en un producto de seguridad de terceros para obtener credenciales internas de alto nivel».
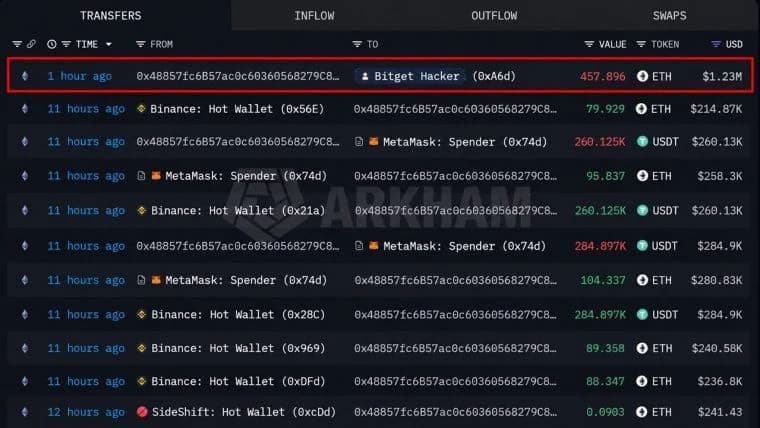
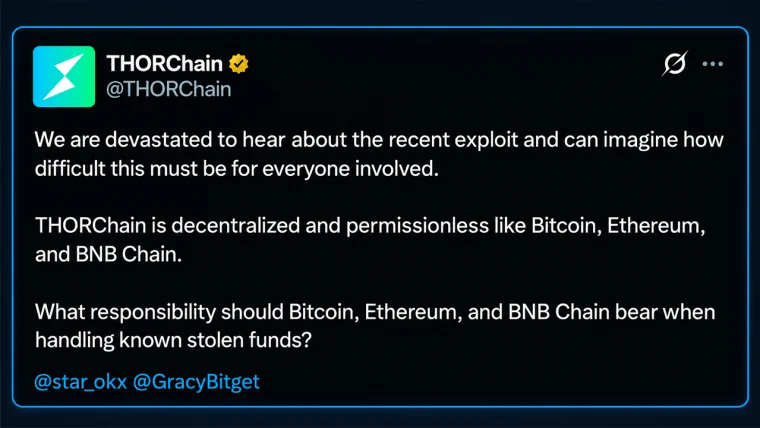
La empresa añadió que dichas credenciales permitieron realizar transferencias no autorizadas, al tiempo que subrayó que «las claves privadas no se vieron comprometidas y las carteras frías no se vieron afectadas». La infraestructura comprometida facilitó transferencias no autorizadas a través de múltiples redes blockchain, entre ellas Ethereum, XRP Ledger y Tron. Además, se han utilizado plataformas como Thorchain y otros canales como Uniswap, 1inch Fusion y Stargate.
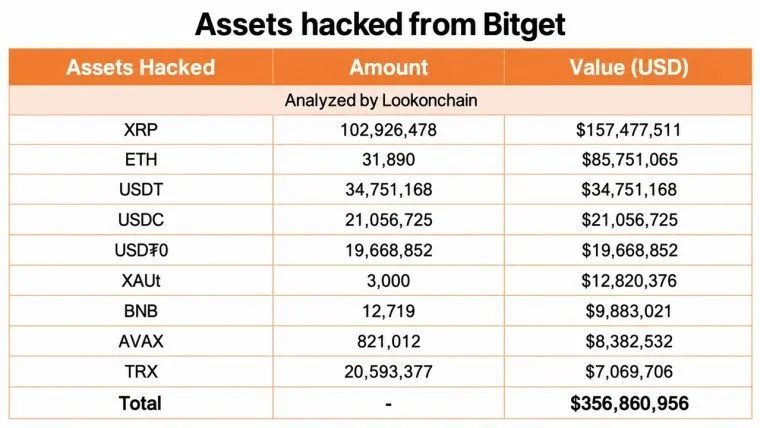
Bitget estimó inicialmente los daños en 351,6 millones de dólares, antes de que una conciliación posterior elevara la cifra a aproximadamente 388 millones de dólares. En lugar de descifrar los mecanismos criptográficos que protegen los activos de los clientes, los atacantes se aprovecharon del acceso de confianza a la infraestructura responsable de autorizar las retiradas de fondos. «Bitget ha identificado la vía de ataque, ha subsanado la vulnerabilidad y ha reforzado los controles en toda su infraestructura de retiradas», explicó la empresa el lunes. La plataforma está revisando ahora sus dependencias de seguridad de terceros, los controles de acceso internos, la verificación de retiradas y la detección de actividades anómalas. Mantiene que los saldos de las cuentas de los clientes no se han visto afectados.
Se reanudan los retiros de Bitcoin mientras los investigadores buscan los fondos robados
Bitget afirmó que comenzó a restablecer los retiros de BTC en las redes de Bitcoin y BSC a las 8:00 a. m. UTC del 28 de septiembre. A las 9:00 a. m., la plataforma informó de que había procesado 9.585 retiros de BTC por un total aproximado de 4.098 BTC. En cuanto a la estimación actualizada de las pérdidas, la empresa aclaró que «no representa transferencias no autorizadas adicionales tras la contención».
Mientras tanto, los especialistas forenses Mandiant y Slowmist están colaborando en la investigación, examinando los métodos de ataque, validando las medidas correctivas y rastreando la criptomoneda desaparecida. «Algunos activos afectados ya han sido congelados gracias a la coordinación con socios del sector», reveló Bitget el lunes.
La plataforma también ha compartido las direcciones identificadas de los atacantes e información de rastreo para ayudar a los investigadores a seguir el rastro del dinero. La directora ejecutiva, Gracy Chen, había indicado anteriormente que la metodología del ataque parecía muy coherente con la de grupos vinculados a Corea del Norte, aunque la investigación sigue en curso. La empresa declaró:
«Bitget espera completar un informe oficial de seguridad esta semana y compartirá más hallazgos a medida que se verifiquen».
El fondo de protección de 464 millones de dólares de Bitget se enfrenta a su mayor prueba
El comunicado de la plataforma informa de un coeficiente de reserva global del 127 %, junto con un Fondo de Protección al Usuario que supera los 464 millones de dólares. Su última comunicación sostiene que los saldos de los clientes no se han visto afectados, a pesar de que el incidente representa su primera brecha de seguridad de esta naturaleza en ocho años.
«Por lo tanto, la respuesta de Bitget a este incidente irá más allá de la corrección de la propia vulnerabilidad», explicó la empresa en el comunicado. Está previsto que las retiradas de ETH se reanuden el 29 de septiembre, seguidas de las de USDT el 30 de septiembre y de otros tokens admitidos, divisas fiduciarias y servicios entre pares el 2 de octubre.
«Ahora la prioridad es aplicar las conclusiones extraídas de este incidente en toda la plataforma y reforzar las medidas de seguridad necesarias, a medida que la infraestructura y la oferta de productos de Bitget siguen expandiéndose», concluye el comunicado facilitado a nuestra redacción.

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.