La filtración de datos de Bitget, por valor de 351,6 millones de dólares, comenzó como una serie de extrañas transacciones en la cadena de bloques y se convirtió rápidamente en uno de los mayores incidentes confirmados en una plataforma centralizada de intercambio de criptomonedas de 2026. Lo que en un principio parecía una fuga de entre 150 y 170 millones de dólares de carteras asociadas a Bitget acabó convirtiéndose en algo casi el doble de grande, que abarcaba XRP, ethereum, stablecoins, oro tokenizado y varios otros activos cripto.
Todo lo que sabemos sobre el enorme ataque informático de 351 millones de dólares sufrido por Bitget
ESCRITO POR

COMPARTIR
Puntos clave
- Bitget detectó la filtración de 351,6 millones de dólares a las 18:31 UTC del 24 de septiembre y suspendió las retiradas de fondos.
- Gracy Chen afirma que el fondo de protección de Bitget, de más de 464 millones de dólares, puede absorber la totalidad de la pérdida de 351,6 millones de dólares.
- Bitget afirma que no se han sustraído las claves privadas y que se publicará un informe técnico completo en un plazo de 24 horas.
La plataforma ha confirmado la filtración, ha congelado los retiros y ha comenzado a colaborar con las fuerzas del orden y con empresas de seguridad en cadena. La directora ejecutiva, Gracy Chen, afirma que los saldos de los clientes permanecen intactos, que las carteras frías no se han visto afectadas y que el Fondo de Protección al Usuario de Bitget, de más de 464 millones de dólares, es lo suficientemente grande como para absorber la totalidad de la pérdida.
Cómo se produjo el ataque a Bitget
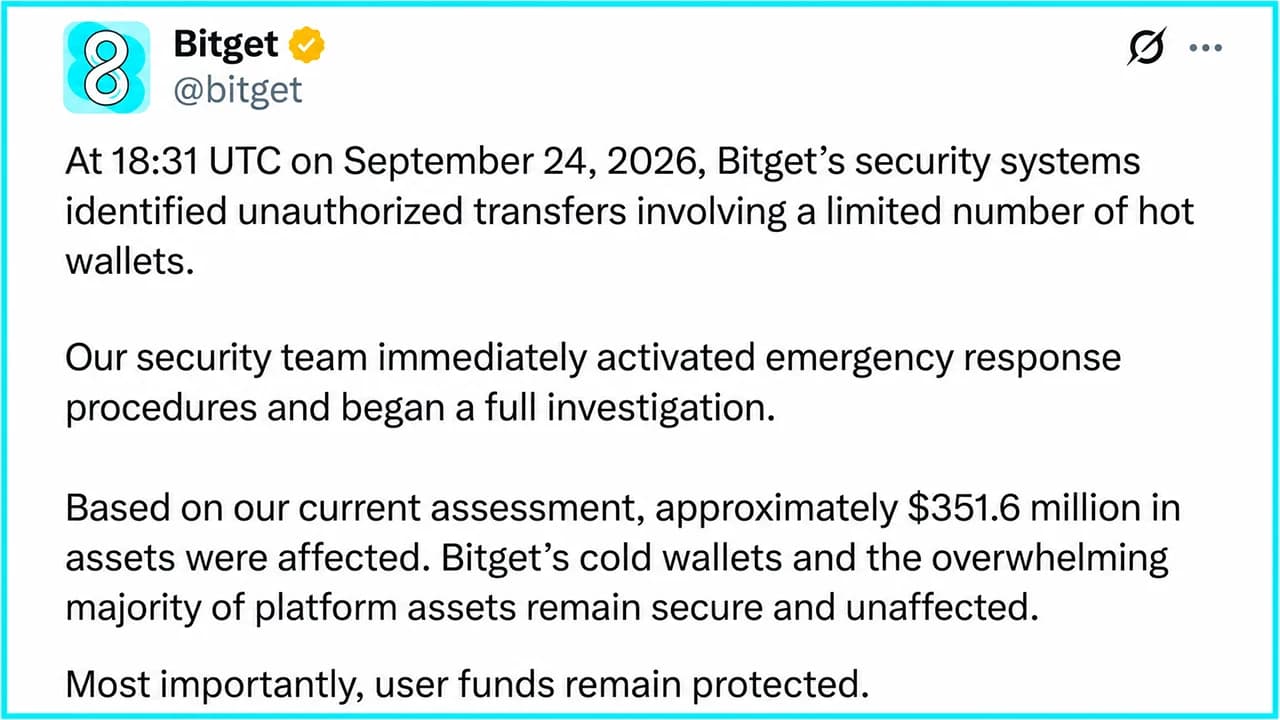
El jueves, Bitget reveló que sus sistemas de seguridad detectaron transferencias no autorizadas desde algunas de sus carteras «calientes» a las 18:31 UTC del 24 de septiembre. En cuestión de minutos se activaron los procedimientos de emergencia, se identificaron y denunciaron las direcciones sospechosas, y se contactó con las fuerzas del orden y las empresas de seguridad de la cadena de bloques.
Los daños fueron considerables. Bitget estima que se vieron afectados aproximadamente 351,6 millones de dólares, pero afirma que solo se vieron comprometidas partes de sus capas de carteras «calientes» y «templadas». La empresa opera con una arquitectura de carteras de tres niveles y sostiene que sus carteras «frías» siguen estando totalmente seguras. Posteriormente, se suspendieron los retiros en toda la plataforma como medida de precaución. Los depósitos y las operaciones siguen funcionando, mientras que Bitget ha detallado que los saldos de las cuentas de los clientes siguen reflejando con exactitud los activos de los usuarios.
Esta distinción es importante porque la plataforma está afirmando, en la práctica, que se trata de una pérdida en el balance corporativo y no de una que pretenda repercutir a los clientes. Chen explicó en varias publicaciones en X que los clientes no sufrirían pérdidas. El fundador de la plataforma afirmó que el Fondo de Protección al Usuario de Bitget cuenta actualmente con más de 464 millones de dólares, lo que sitúa la pérdida estimada de 351,6 millones de dólares unos 112 millones por debajo del valor declarado del fondo. La plataforma afirma que, por lo tanto, el incidente en su totalidad queda ampliamente cubierto por el fondo.
«No vamos a eludir esto», afirmó Bitget en su comunicado oficial, prometiendo que «cada dólar y cada decisión» se rendirían cuentas.
La cadena de bloques ya veía problemas antes de que Bitget se pronunciara
Antes de que Bitget confirmara nada, los observadores de la cadena de bloques estaban viendo cómo se transferían millones de dólares desde carteras asociadas a la plataforma. El panorama inicial se centraba en un movimiento de activos de entre unos 150 y más de 170 millones de dólares hacia nuevas direcciones. Ese no es el comportamiento de alguien que busca la mejor ejecución.
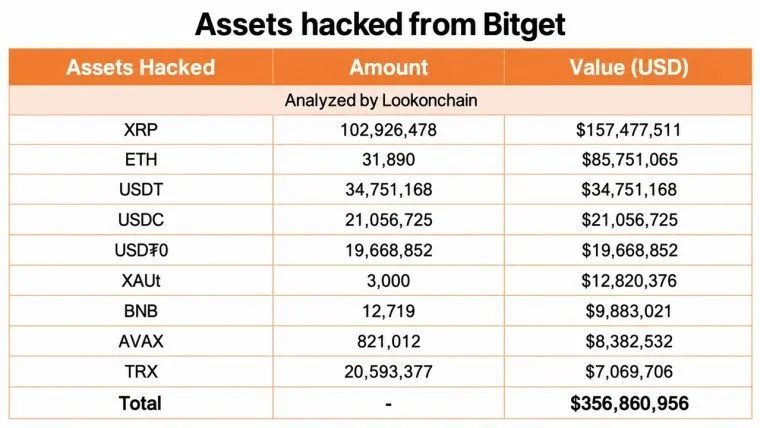
A medida que se ampliaba el panorama, los investigadores de la cadena de bloques rastrearon los activos a través de varias redes. El recuento posterior de Lookonchain incluyó aproximadamente 102,93 millones de XRP por valor de 157,5 millones de dólares, 31 890 ETH por valor de 85,8 millones de dólares, 34,75 millones de dólares en USDT, 21,05 millones de USDC, 19,67 millones de USDT0, 3.000 XAUt, 12.719 BNB, 821.012 AVAX y 20,59 millones de TRX.
Una gran parte de los activos transferibles a través de redes compatibles con la Máquina Virtual de Ethereum se consolidó rápidamente y se convirtió en ethereum. Lookonchain estimó que esa parte alcanzó finalmente unos 67 982 ETH. La diferencia entre esa cifra y la estimación de Bitget, de 351,6 millones de dólares, es significativa. La cifra de aproximadamente 183 millones de dólares reflejaba un grupo destacado visible para los rastreadores en cadena, mientras que la cifra de Bitget refleja su contabilidad en toda la infraestructura afectada y en blockchains adicionales, incluida la enorme posición en XRP. En otras palabras, las primeras alertas de la blockchain y los investigadores en cadena detectaron parte del incendio, no todo el edificio.
Bitget afirma que sus claves privadas no fueron robadas
El panorama técnico que se va perfilando puede ser el aspecto más trascendental del incidente. En una actualización posterior, Chen explicó que las claves privadas de Bitget no se vieron comprometidas. En cambio, según su descripción preliminar, los atacantes comprometieron un componente crítico del backend dentro de la infraestructura de carteras de la plataforma y lograron falsificar o suplantar datos de transacciones que entraron en el proceso habitual de autorización y firma de Bitget.

Esto representaría un ataque muy diferente al simple robo de una clave privada. Si se confirma la versión de Bitget, el sistema diseñado para decidir qué debía firmarse fue manipulado para autorizar transacciones que nunca deberían haber existido. Por lo tanto, las claves podrían seguir estando técnicamente seguras, mientras que la infraestructura que les enviaba instrucciones falló.
Chen afirmó que la brecha de seguridad se ha contenido y que ya no es posible realizar más transferencias no autorizadas. Sin embargo, Bitget no ha llegado a declarar formalmente un vector de ataque definitivo hasta que concluya su investigación. Esto deja muchas preguntas sin respuesta. Los investigadores aún deben determinar cómo se infiltraron en el backend, qué privilegios obtuvieron los atacantes, por qué los controles existentes no rechazaron las transacciones y si una autenticación adicional o medidas de seguridad relacionadas con la política de transacciones podrían haberlas impedido.
¿Atacó el Grupo Lazarus de Corea del Norte a Bitget?
Luego está la cuestión de Corea del Norte. Los informes y las publicaciones en redes sociales tras la actualización en directo de Chen han relacionado información preliminar sobre direcciones IP o enrutamiento con patrones de infraestructura asociados anteriormente a atacantes norcoreanos. Esto generó rápidamente especulaciones sobre la posible responsabilidad del Grupo Lazarus. Por ahora, eso es precisamente lo que es: especulación.
Las coincidencias son imposibles de ignorar. Se ha culpado a los hackers norcoreanos, en particular al Grupo Lazarus, financiado por el Estado, de algunos de los mayores robos en el ámbito de las criptomonedas, entre los que destaca la filtración de Bybit, por valor de aproximadamente 1 500 millones de dólares, en febrero de 2025. Sin embargo, hasta que los investigadores publiquen indicadores técnicos, patrones de blanqueo u otras pruebas que vinculen al atacante de Bitget con un grupo conocido, Lazarus debería seguir siendo una hipótesis más que una conclusión.
¿Qué les ocurre ahora a los usuarios de Bitget?
Para los clientes, el problema inmediato son las retiradas de fondos. Estas siguen desactivadas mientras Bitget lleva a cabo su revisión de seguridad. La plataforma afirma que sus equipos están reparando simultáneamente la infraestructura afectada y preparándose para restablecer las retiradas, pero Chen se ha negado a facilitar una fecha de reapertura que no pueda garantizar. Los depósitos y las operaciones siguen estando disponibles.
El fondo de protección también está ahora bajo la lupa. Bitget afirma que su valor, de más de 464 millones de dólares, cubre holgadamente la pérdida estimada, aunque los comunicados publicados hasta ahora no equivalen a una auditoría independiente y en tiempo real de la composición o segregación del fondo.
La recuperación es otra cuestión. Las stablecoins vinculadas a monedas fiduciarias, como el USDT y el USDC, pueden quedar potencialmente congeladas a través de contratos controlados por el emisor cuando los activos siguen siendo identificables. El ethereum nativo almacenado en carteras nuevas es considerablemente más difícil de bloquear, lo que hace que la rápida conversión del atacante a ETH resulte especialmente significativa.
Chen ha ido informando a la comunidad con regularidad y ha destacado que la plataforma está colaborando con Mandiant y Slowmist en una investigación exhaustiva del incidente. Reiteró una vez más que «los saldos de los usuarios permanecen intactos» y afirmó que el Fondo de Protección al Usuario de Bitget cubrirá las pérdidas derivadas de la brecha de seguridad. Chen añadió además que Bitget Wallet no se vio afectada porque su infraestructura de autocustodia está separada de la plataforma de intercambio. Este incidente tampoco debe confundirse con el episodio de abril de 2025 relacionado con la creación de mercado, los bots y el arbitraje de Bitget, por valor de aproximadamente 100 millones de dólares. Ese fue un suceso independiente con un mecanismo diferente. La siguiente prueba importante debería proceder directamente de Bitget. La plataforma ha prometido actualizaciones cada hora y un informe completo del incidente en un plazo de 24 horas desde el aviso inicial, que incluirá un análisis de las causas fundamentales y las medidas correctivas.
Hasta entonces, tres cifras lo dicen todo: se vieron afectados 351,6 millones de dólares, supuestamente hay más de 464 millones de dólares detrás y los usuarios de Bitget están a la espera de que se restablezcan los retiros. La cuarta cifra, es decir, qué parte de las criptomonedas robadas se podrá recuperar realmente, sigue siendo una incógnita.

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.