Un robo de criptomonedas ocurrido durante la noche vació 1.404 carteras de Qubic de aproximadamente 2,94 billones de QU, por un valor de 1,3 millones de dólares, antes de que los validadores detuvieran la red. El aparente culpable no fue una vulnerabilidad de la cadena de bloques, sino las claves de inicialización de los monederos, predecibles, generadas por dispositivos y navegadores antiguos de Apple. Dado que la mayoría de los tokens robados quedaron atrapados en la red suspendida y otra parte fue congelada por MEXC, el destino de los fondos de las víctimas recae ahora en manos de los validadores de Qubic.
Qubic pierde 1,3 millones de dólares en un robo de monederos antes de que se paralice la red
ESCRITO POR

COMPARTIR
Puntos clave
- Qubic informó de que, entre el 17 y el 18 de octubre, se vaciaron 1.404 carteras de aproximadamente 2,94 billones de QU.
- Qubic atribuyó el robo a las semillas de monedero predecibles generadas por software antiguo de Apple.
- Según se informa, MEXC congeló los tokens robados que recibió, mientras que el quórum de Qubic está considerando la restitución.
Una vulnerabilidad de Qubic vacía 1.404 carteras mientras la red congela un robo de 1,3 millones de dólares
Un ladrón de criptomonedas logró vaciar 1.404 carteras de Qubic en menos de dos horas, sustrayendo aproximadamente 2,94 billones de QU por valor de 1,3 millones de dólares sin hackear la propia cadena de bloques. En su lugar, el atacante aparentemente se aprovechó de algo mucho más sencillo: las claves de recuperación de carteras predecibles generadas por software antiguo. Cuando los validadores de Qubic intervinieron la madrugada del domingo 18 de octubre, la mayor parte de los fondos robados aún se encontraban en la red, mientras que una plataforma de intercambio había congelado otra parte, lo que dejó este extraordinario robo digital prácticamente atrapado en el sistema.
Las semillas predecibles de las carteras abrieron la puerta
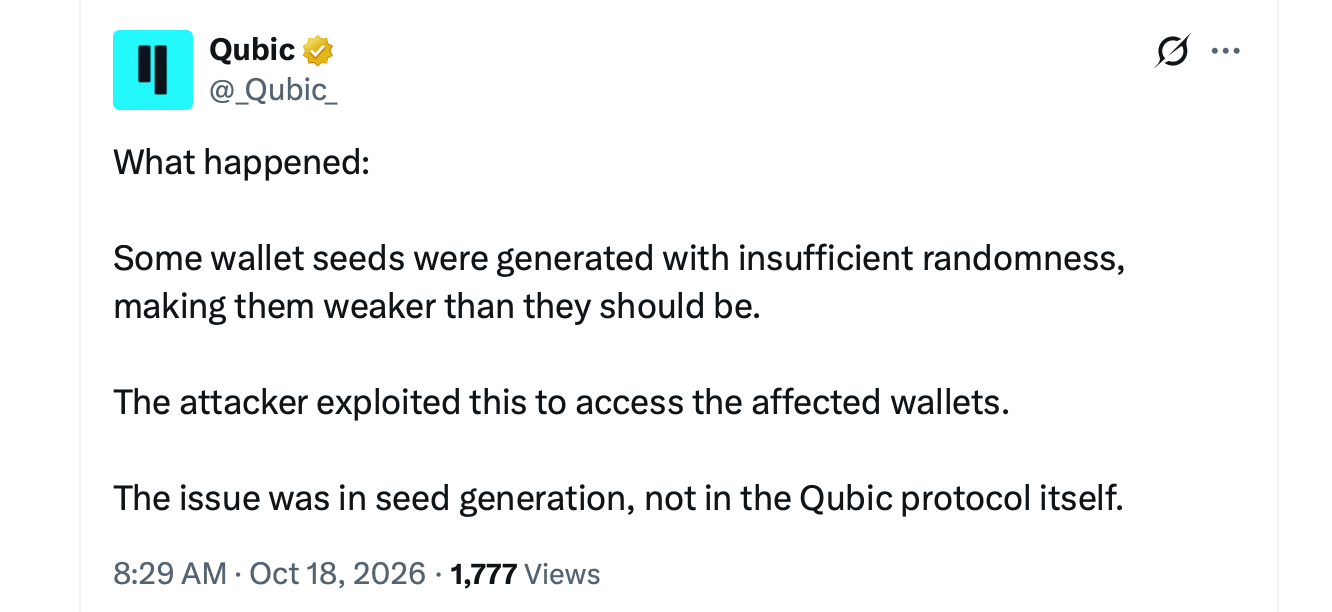
Qubic informó de que las transferencias no autorizadas se produjeron entre las 23:42 UTC del sábado y las 01:26 UTC del domingo. Computors, los validadores de la red, detuvieron posteriormente las transacciones en el tick 85 371 949. La vulnerabilidad se debía a una aleatoriedad insuficiente a la hora de generar las semillas de monedero de 55 caracteres. En lugar de adivinar un número astronómico de combinaciones posibles, el atacante aparentemente reconstruyó un conjunto más reducido de semillas predecibles e identificó los monederos que contenían fondos.
Entre las carteras afectadas se encontraban aquellas cuyas semillas se habían generado en iPhones y iPads a través de navegadores, en Macs con Safari y en versiones anteriores de la aplicación de Qubic para iOS. Los desarrolladores afirmaron que el problema se había corregido en la versión 4.26.4. Además, aseguraron otros fondos vulnerables antes de que el atacante pudiera acceder a ellos. La moneda nativa de Qubic ha caído más de un 10 % a las 10:00 h, hora del Este, del domingo por la mañana.
La mayoría de los tokens robados siguen bloqueados
Las secuelas del ataque provocaron una complicación inesperada para el ladrón. Aproximadamente el 87,1 % de los QU robados permanecieron en Qubic, inmovilizados por la suspensión de la red. Según se informa, el 12,9 % restante llegó a la plataforma de intercambio de criptomonedas MEXC, que congeló la cuenta receptora. Al parecer, las participaciones de QEARN no se vieron afectadas. Posteriormente, Bitget suspendió los depósitos y retiradas de QUBIC por motivos de mantenimiento. Que las víctimas reciban un reembolso depende ahora de las decisiones del quórum de Computor de Qubic.
Una red con una historia controvertida
Qubic fue fundada por Sergey Ivancheglo, también conocido como «Come-from-Beyond», uno de los primeros desarrolladores de blockchain vinculado a NXT e IOTA. El proyecto suscitó polémica en 2025 tras afirmar que controlaba la mayor parte del hashrate de minería de Monero, a lo que siguieron reorganizaciones de la cadena de bloques que alarmaron a la comunidad de esta moneda orientada a la privacidad.
En esta ocasión, Qubic no estaba poniendo en tela de juicio la seguridad de otra red. Se enfrentaba a una vulnerabilidad en el software de su propio monedero, con miles de millones de tokens inmovilizados y las víctimas a la espera de una decisión sobre la restitución.

Kraken anunció en una actualización de seguridad que el intercambio centralizado de criptomonedas está deteniendo temporalmente los depósitos de monero (XMR).
Leer ahora: Kraken congela los depósitos de Monero después de que Qubic presuma de dominio de la red

Este artículo fue traducido del inglés mediante IA. La versión original en inglés es la fuente autorizada; las traducciones automáticas pueden contener imprecisiones, especialmente en la terminología legal y regulatoria.