Angreifer hatten die E-Mail-Infrastruktur von Foundation gekapert und gefälschte Rückrufbenachrichtigungen für Hardware-Wallets versendet, die die echten Namen, Adressen und Kaufdaten der Kunden enthielten. Das Unternehmen gibt an, die Eindringlinge innerhalb von zehn Minuten nach den Meldungen der Nutzer ausgeschlossen zu haben, doch die personenbezogenen Daten werfen beunruhigende Fragen auf.
Stiftung eines Hardware-Wallet-Herstellers von Datenpanne betroffen
GESCHRIEBEN VON

TEILEN
Das Wichtigste im Überblick
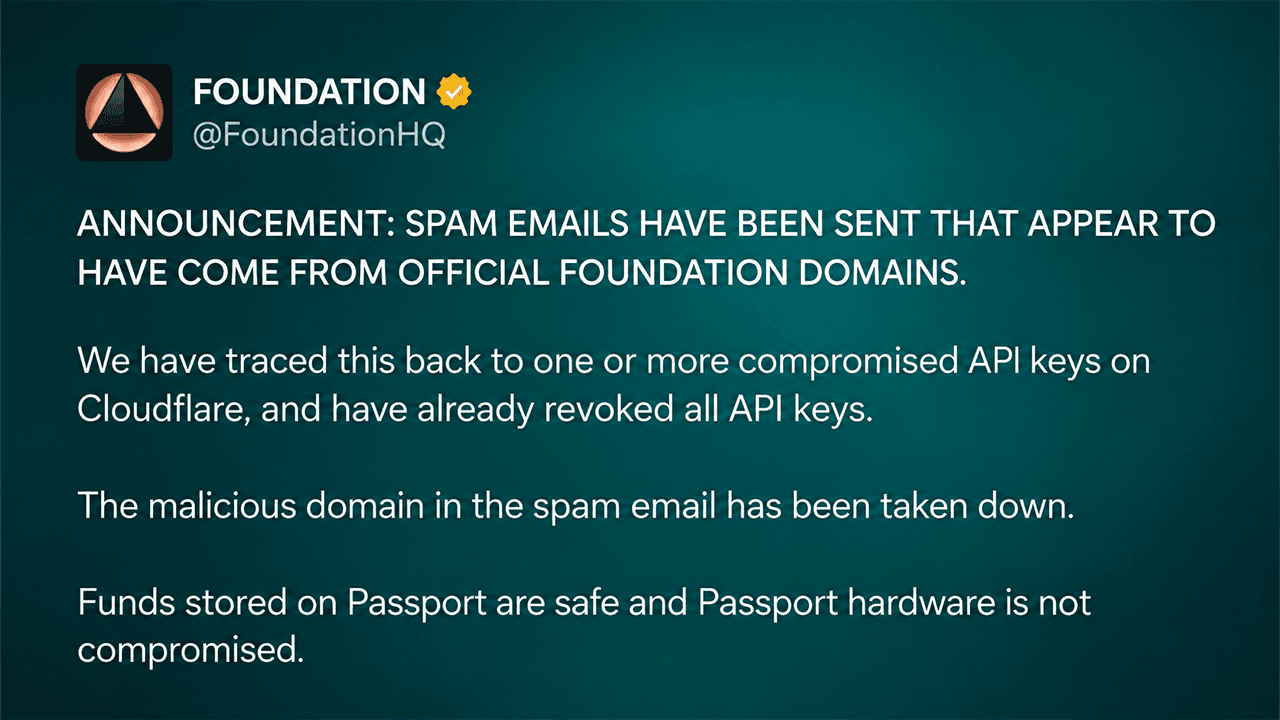
- Laut Foundation ermöglichten kompromittierte Cloudflare-API-Schlüssel das Versenden von Phishing-E-Mails, die vorgeben, vom Unternehmen zu stammen.
- Foundation gibt an, die Angreifer innerhalb von zehn Minuten nach den Meldungen der Nutzer gestoppt zu haben, und die Passport-Guthaben seien weiterhin sicher.
- Der jüngste Datenverstoß bei Keystone verstärkt die wachsenden Bedenken hinsichtlich Phishing-Angriffen auf Hardware-Wallets.
Kompromittierte API-Schlüssel verwandelten offizielle E-Mails in Phishing-Köder
Der in Boston ansässige Hardware-Wallet-Hersteller Foundation gab den Vorfall am späten Abend des 25. Oktober bekannt und erklärte, dass kompromittierte Cloudflare-API-Schlüssel es Angreifern ermöglichten, Nachrichten zu versenden, die den Anschein erweckten, von den offiziellen Domains des Unternehmens zu stammen.
Die E-Mails warnten „Passport“-Besitzer vor einem dringenden Produktrückruf und behaupteten, kompromittierte Display-Komponenten hätten ihre Bitcoins dem Diebstahl ausgesetzt. Die Empfänger wurden auf eine gefälschte Website weitergeleitet, die der „Envoy“-Begleit-App von Foundation ähnelte, wo Angreifer versuchten, Wiederherstellungsphrasen zu erlangen oder die Opfer dazu zu überreden, Geld zu überweisen.
In der ersten Mitteilung des Unternehmens hieß es: „Die auf dem Passport gespeicherten Gelder sind sicher, und die Passport-Hardware ist nicht kompromittiert.“ Foundation widerrief seine Cloudflare-API-Schlüssel, deaktivierte die bösartige Domain und blockierte weitere unbefugte E-Mails. CEO Zach Herbert erklärte, das Unternehmen habe innerhalb von 10 Minuten nach Eingang der Nutzermeldungen Maßnahmen ergriffen.
Kundenadressen decken ein tiefer liegendes Sicherheitsproblem auf
Der Angriff nahm eine beunruhigendere Wendung, als die Empfänger feststellten, dass einige Phishing-Nachrichten korrekte persönliche Informationen enthielten, darunter Wohnadressen, Telefonnummern und frühere Kaufdetails.
Herbert räumte ein, dass „ein Teil unserer Backend-Infrastruktur über eine Sicherheitslücke in einer selbst gehosteten App kompromittiert wurde“. Er identifizierte die Anwendung anschließend als Cal.com und wies darauf hin, dass Angreifer wahrscheinlich Zugriff auf den Kundensupport-Posteingang von Foundation erlangt hatten.
„Wir werden genau herausfinden, was passiert ist, und morgen weitere Details bekannt geben. Es tut mir sehr leid“, schrieb Herbert auf X. Weitere mögliche Quellen waren zuvor durchgesickerte Kundendaten sowie kürzlich getätigte Käufe über den Shopify-Shop von Foundation. Das Unternehmen hat das volle Ausmaß des Datenlecks noch nicht ermittelt und auch nicht offengelegt, wie viele Personen böswillige Nachrichten erhalten haben.
Berichten zufolge erhielten sogar ehemalige Bewerber und Personen, die Foundation bereits vor Jahren kontaktiert hatten, E-Mails. Einige Kunden, die zuvor die Löschung ihrer Daten beantragt hatten, fragten zudem, warum ihre Informationen in der Kampagne auftauchten.
Hardware-Wallets bleiben sicher, während Phishing-Bedrohungen zunehmen
Foundation stellt klar, dass es sich bei dem Vorfall um eine Kompromittierung der Kommunikationsinfrastruktur handelt und nicht um einen tatsächlichen Sicherheitsverstoß bei den Passport-Hardwaregeräten, darunter die Modelle „Founder’s Edition“, „Core“ und „Prime“. Der Vorfall folgt auf die Bekanntgabe von Keystone, wonach unbefugte Zugriffe auf die Website stattfanden, von denen Kundennamen, Lieferadressen und Bestelldaten betroffen waren. Auch dieses Unternehmen versicherte, dass private Schlüssel und Wiederherstellungsphrasen nicht offengelegt wurden.
Nutzer von Foundation sollten unaufgeforderte Rückrufmitteilungen ignorieren, Ankündigungen über offizielle Kanäle überprüfen und niemals Wiederherstellungsphrasen auf Websites eingeben. Wer eine Wiederherstellungsphrase preisgegeben hat, sollte Gelder mithilfe eines vertrauenswürdigen Geräts in eine neu generierte Wallet übertragen.
Herbert hat sich entschuldigt und einen detaillierten Vorfallsbericht versprochen. Derzeit ist die ungeklärte Frage nicht, ob die Passport-Hardware versagt hat, sondern wie Angreifer an genügend Kundendaten gelangt sind, um eine betrügerische Warnung authentisch erscheinen zu lassen.

Electrum 4.8.3 behebt eine Schwachstelle in der Bitcoin-Wallet, die es böswilligen Servern ermöglichte, Gebührenerhöhungen zu missbrauchen und Nutzer dazu zu verleiten, Diebstähle zu unterzeichnen.
Jetzt lesen: Angriff auf Electrum-Wallet: Bitcoin-Diebstahl via Gebühren-Trick

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.