Der Hersteller von Hardware-Wallets Keystone gab am Samstag einen Datenverstoß bekannt, nachdem durch unbefugten Zugriff auf seine Website Namen, Lieferadressen, Kontaktdaten und Kaufdetails offengelegt wurden. Das Unternehmen versichert, dass die Wiederherstellungsphrasen und privaten Schlüssel weiterhin sicher sind. Durch diesen Vorfall reiht sich Keystone in eine wachsende Liste von Hardware-Wallet-Herstellern ein, die im Jahr 2026 mit Sicherheitsproblemen konfrontiert sind, darunter Ledger, Trezor, Safepal und Coldcard.
Datenpanne bei Keystone Wallet: Käuferadressen für Betrüger offen
GESCHRIEBEN VON

TEILEN
Das Wichtigste im Überblick
- Keystone gab bekannt, dass am 24. Oktober ein Datenleck aufgetreten ist, bei dem Versanddaten und Kaufdetails von Kunden offengelegt wurden.
- Keystone gibt an, dass private Schlüssel, Wiederherstellungsphrasen und Zahlungsinformationen nicht kompromittiert wurden.
- Auch Coldcard, Ledger, Trezor und Safepal waren im Jahr 2026 von schwerwiegenden Sicherheitsvorfällen betroffen.
Datenpanne bei Keystone setzt Käufer gezielten Betrugsversuchen aus
Eine Hardware-Wallet, die dafür konzipiert ist, Kryptowährungsdaten offline zu sichern, ist an einer ganz anderen Stelle auf ein Sicherheitsproblem gestoßen: in ihrem Online-Shop. Am Samstag gab Keystone um 13:59 Uhr ET bekannt, dass Unbefugte über die Website an Versanddaten von Kunden gelangt seien, wodurch Betrügern möglicherweise die persönlichen Daten zur Verfügung stehen, die sie benötigen, um sich als das Unternehmen auszugeben.
Keystone betont, dass Wiederherstellungsphrasen, private Schlüssel und Zahlungsinformationen nicht kompromittiert wurden, doch der Vorfall wirft die beunruhigende Frage auf, wie viel Schutz eine Offline-Wallet tatsächlich bietet, wenn die Identität und die Adresse ihres Besitzers offengelegt werden.
Keystone bestätigt unbefugten Zugriff
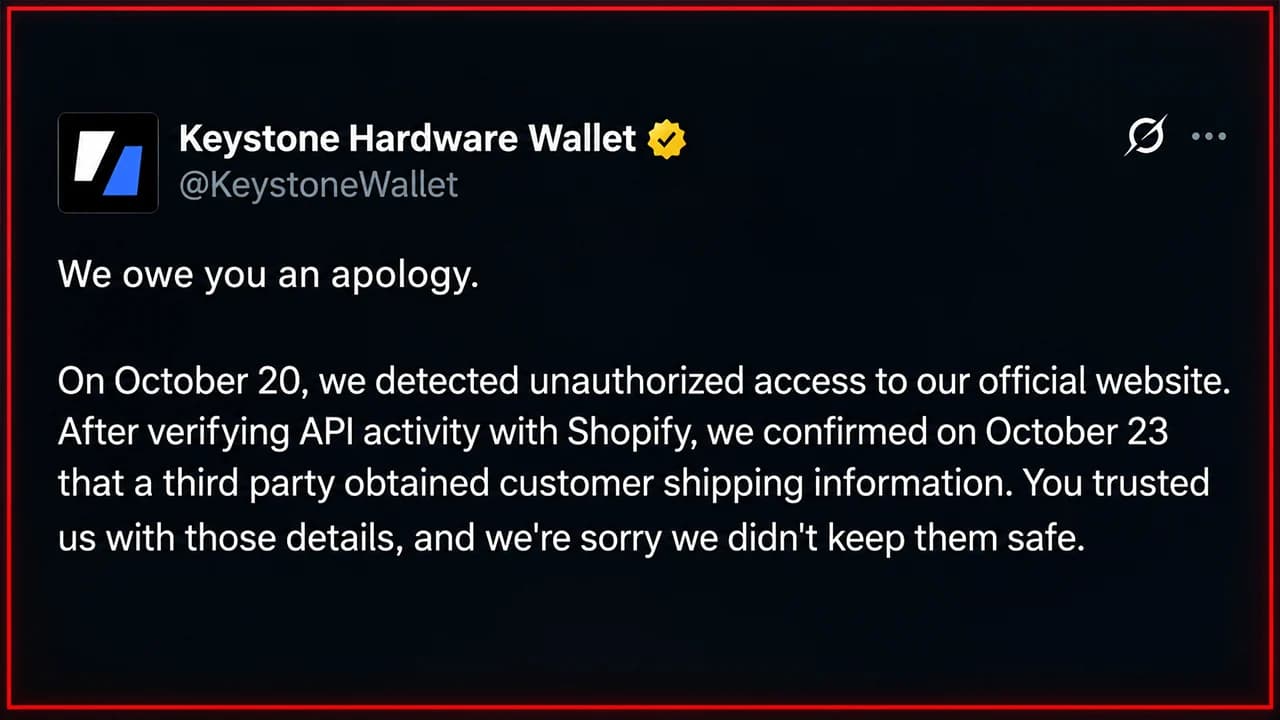
Keystone gab auf X bekannt, dass es am 20. Oktober verdächtige Zugriffe festgestellt und daraufhin die Aktivitäten der Anwendungsprogrammierschnittstelle (API) bei Shopify, seinem E-Commerce-Anbieter, überprüft habe. Bis zum 23. Oktober hatte das Unternehmen bestätigt, dass ein unbefugter Dritter Kundennamen, Kontaktdaten, Lieferadressen und Kaufdetails erlangt hatte.
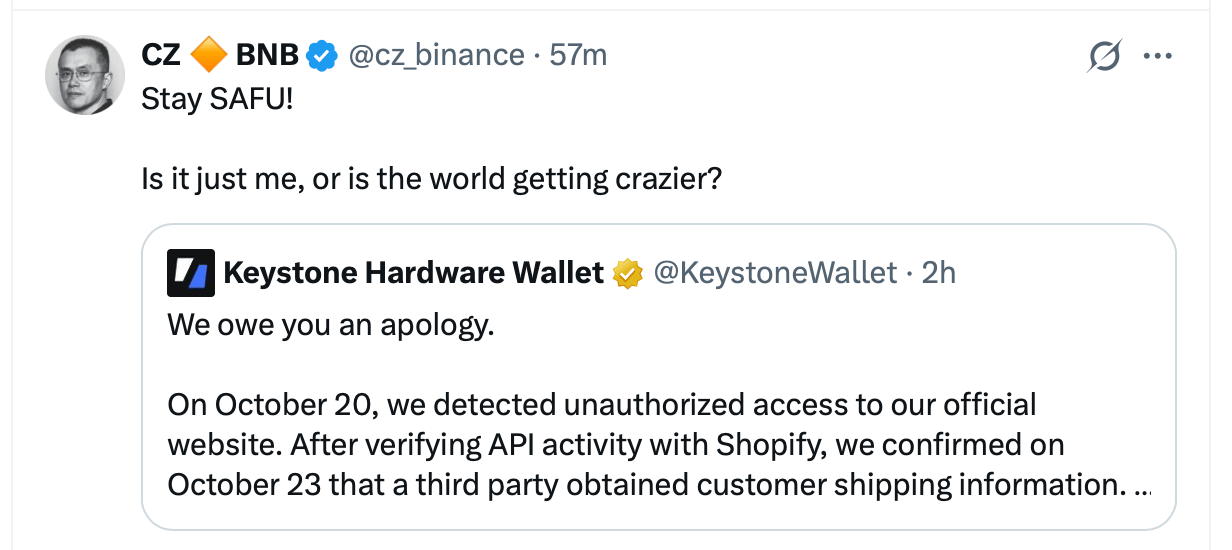
Das Unternehmen gibt an, den Angriff abgewehrt, die Sicherheitslücke geschlossen und mit der Benachrichtigung der betroffenen Kunden begonnen zu haben. Keystone hat jedoch nicht bekannt gegeben, wie viele Käufer betroffen sind oder wie genau der unbefugte Zugriff erfolgte.
Betrüger nutzen eine potenzielle Lücke aus
Die unmittelbare Gefahr besteht nicht unbedingt darin, dass jemand aus der Ferne eine Hardware-Wallet leerräumt. Vielmehr könnte jemand legitime Kundendaten nutzen, um eine überzeugende Täuschung zu inszenieren. Keystone warnte seine Kunden vor betrügerischen Rückerstattungsangeboten, Ersatzgeräten und unaufgeforderten Nachrichten, in denen sensible Informationen abgefragt werden. Das Unternehmen betonte, dass es niemals Wiederherstellungsphrasen oder private Schlüssel abfragt.
Ein X-Nutzer schrieb bereits am Tag vor der Bestätigung des Angriffs durch Keystone über das Problem. „Ich möchte hier nur darauf aufmerksam machen, da ich zu 99 % davon überzeugt bin, dass eure Kundendatenbank möglicherweise geleakt wurde. Ich habe einen Anruf von einer gefälschten SPVM-Nummer aus Montreal erhalten, und der Typ hat versucht, mich mit Social Engineering zu täuschen“, schrieb der X-Nutzer OG Degen. Kunden sollten Mitteilungen unabhängig über die offizielle Website von Keystone überprüfen, anstatt unerwarteten Links zu folgen.
Sicherheit von Hardware-Wallets erleidet 2026 einen weiteren Rückschlag
Die Bekanntgabe von Keystone folgt auf ein schwieriges Jahr für Hersteller von Hardware-Wallets. Coldcard sah sich mit einem massiven Fehler konfrontiert, der auf einer unzureichenden Zufälligkeit bei der Seed-Generierung beruhte und zu erheblichen geschätzten Verlusten führte, während Ledger mit Berichten über manipulierte Geräte konfrontiert war, die über einen Wiederverkäufer vertrieben wurden.
Auch Trezor und Safepal gaben Datenschutzverletzungen bekannt, an denen Fulfillment- oder Bestellsysteme von Drittanbietern beteiligt waren. Im Gegensatz zu Vorfällen mit kompromittierten Wiederherstellungsphrasen boten diese Sicherheitslücken vor allem Möglichkeiten für Phishing und Identitätsbetrug. Bei Keystone hielten die kryptografischen Schutzmaßnahmen Berichten zufolge stand. Die beunruhigende Frage ist, ob die persönlichen Daten der Kunden einen vergleichbaren Schutz genossen haben.

Ledger deckt versteckte Spionage-Implantate auf, während Mediamarkt den Verkauf von Wallets aufgrund von Berichten über Manipulationen und unbestätigten Verlusten in Höhe von 93 Millionen Dollar einstellt.
Jetzt lesen: Skandal um „Ledger Spy“-Implantat: Mediamarkt stoppt Verkauf

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.