Der Hackerangriff auf die Website von Keystone hat gerade eine weitaus beunruhigendere Wendung genommen. Hacker haben einen Geräteauthentifizierungsschlüssel erbeutet, wodurch der Hersteller von Hardware-Wallets gezwungen war, 18.835 Geräte zu vernichten, den Versand auszusetzen und sich mit der Offenlegung der persönlichen Daten von fast 26.000 Kunden auseinanderzusetzen.
Keystone-Hack weitet sich aus: 18.835 Krypto-Wallets bedroht
GESCHRIEBEN VON

TEILEN
Das Wichtigste im Überblick
- Keystone wird 18.835 Hardware-Wallets vernichten, nachdem Angreifer den Geräteauthentifizierungsschlüssel gestohlen haben.
- Keystone bestätigte, dass in 25.964 Kundendatensätzen gespeicherte personenbezogene Daten durch den Hackerangriff offengelegt wurden.
- Das Unternehmen hat den Versand ausgesetzt und davor gewarnt, dass gefälschte Geräte die Authentifizierung bestehen könnten.
Gestohlener Authentifizierungsschlüssel zwingt Keystone zur Vernichtung von 18.835 Wallets
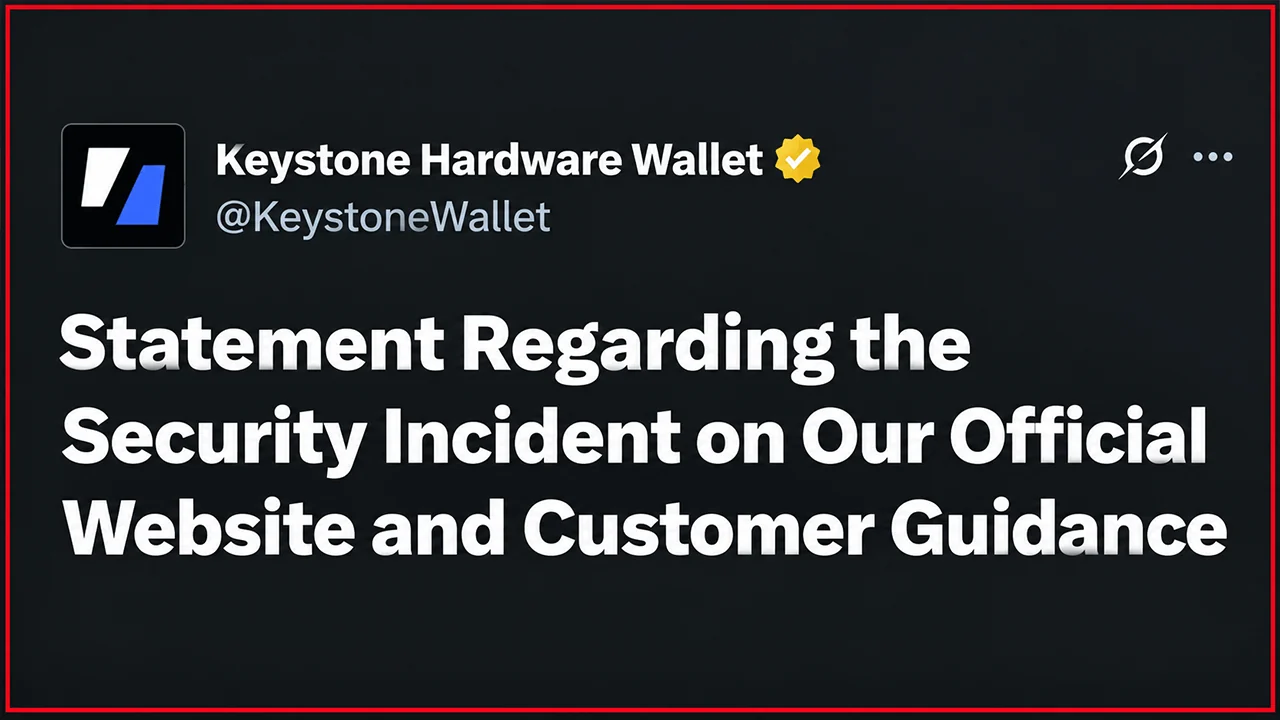
Was zunächst wie ein Datenleck bei Kundendaten aussah, hat sich zu einem wesentlich schwerwiegenderen Sicherheitsproblem entwickelt. Am 26. Oktober 2026 gab Keystone bekannt, dass Angreifer auch den Authentifizierungsschlüssel erbeutet hatten, mit dem die Echtheit der Hardware-Wallets überprüft wird.
Das Unternehmen führte den Einbruch auf eine Schwachstelle in einem Datenüberwachungstool eines Drittanbieters zurück, die es Angreifern ermöglichte, ihre Zugriffsrechte zu erweitern. Keystone erkannte am 20. Oktober verdächtige Aktivitäten, deaktivierte anfällige Website-Funktionen und leitete eine forensische Untersuchung ein.
Der gestohlene WebAuth-Schlüssel stellt ein besonders heikles Problem dar. Ein Angreifer, der im Besitz dieses Schlüssels ist, könnte gefälschte Geräte herstellen, die die Echtheitsprüfungen von Keystone bestehen und damit ahnungslose Käufer dem Risiko eines Vermögensdiebstahls aussetzen. Keystone erklärte, dass der Schlüssel bei der Herstellung dauerhaft eingebettet wird und weder überschrieben noch gelöscht werden kann. Daher plant der Hersteller von Hardware-Wallets, alle 18.835 Geräte im bestehenden Bestand, die den kompromittierten Schlüssel enthalten, zu vernichten. Neu hergestellte Wallets erhalten einen Ersatz-Authentifizierungsschlüssel. In der Zwischenzeit hat Keystone den Versand ausstehender Website-Bestellungen ausgesetzt und auf Vorbestellungen umgestellt, bis die Ersatzproduktion bereitsteht.
Fast 26.000 Käuferdatensätze offengelegt – Datenlöschsystem versagt
Die Untersuchung deckte zudem einen schwerwiegenden Fehler im Kundendatenmanagement von Keystone auf. Von 51.083 untersuchten Shopify-Käuferdatensätzen enthielten 25.964 personenbezogene Daten, darunter Namen, Lieferadressen, Kontaktdaten und Kaufhistorien aus den Jahren 2024 bis 2026. Keystone räumte ein, dass sein automatisiertes Löschsystem versagt hatte, wodurch Kundendaten über die 180-tägige Aufbewahrungsfrist hinaus gespeichert blieben. „Wir haben unsere Verpflichtung, Kundendaten fristgerecht zu löschen, nicht erfüllt, und wir übernehmen die Verantwortung für dieses Versäumnis“, erklärte das Unternehmen.
Die Ermittler identifizierten zudem 12.873 unbezahlte Kaufvorgänge, die potenziell sensible Kundendaten enthielten. Keystone hat diese Datensätze in seine Stellungnahme aufgenommen und zusätzliche Löschanträge gestellt. Der Hersteller hat seine Aufbewahrungsfrist auf 90 Tage verkürzt und geht davon aus, dass die am 24. Oktober eingereichten Anträge auf Löschung überfälliger Käuferdaten bis zum 3. November abgeschlossen sein werden. Der jüngste Nachbericht von Keystone folgt auf die Bekanntgabe von Foundation, einem Hersteller von Hardware-Wallets aus Boston, der ebenfalls von einer Datenpanne betroffen war.
Bestehende Wallet-Besitzer erhalten neue Sicherheitshinweise
Keystone versichert, dass Wiederherstellungsphrasen, private Schlüssel, Wallet-Zugangsdaten und Zahlungsinformationen nicht kompromittiert wurden. Kunden werden nicht dazu aufgefordert, ihre Kryptowährung allein aufgrund des Vorfalls zu verschieben. Geräte, die vor dem 20. Oktober ausgeliefert wurden, können laut Angaben des Unternehmens weiterhin sicher genutzt werden, sofern sie die Authentifizierung bestehen. Geräte, die danach unter Verwendung des kompromittierten Schlüssels erhalten wurden, erfordern eine zusätzliche Überprüfung durch den Kundensupport, selbst wenn die Authentifizierung erfolgreich ist. Keystone warnte seine Kunden zudem vor betrügerischen Rückrufmitteilungen, in denen die Rückgabe von Geräten gefordert wird. Das Unternehmen hat behördliche Meldungen in der EU, im Vereinigten Königreich und anderen Rechtsräumen eingereicht und plant die Einführung von Tools zur Überprüfung von Datenschutzverletzungen sowie die Durchführung weiterer Sicherheitsaudits. Für einen Hersteller, der Geräte verkauft, die darauf ausgelegt sind, das Vertrauen in Dritte zu beseitigen, stellt der Verlust des Schlüssels, der das Vertrauen in die eigene Hardware begründet, einen besonders schwierigen Widerspruch dar.

Electrum 4.8.3 behebt eine Schwachstelle in der Bitcoin-Wallet, die es böswilligen Servern ermöglichte, Gebührenerhöhungen zu missbrauchen und Nutzer dazu zu verleiten, Diebstähle zu unterzeichnen.
Jetzt lesen: Angriff auf Electrum-Wallet: Bitcoin-Diebstahl via Gebühren-Trick

Dieser Artikel wurde mithilfe von KI aus dem Englischen übersetzt. Die englische Originalversion ist die maßgebliche Quelle; automatische Übersetzungen können Ungenauigkeiten enthalten, insbesondere bei rechtlicher und regulatorischer Terminologie.